


Российские компании вносят данные своих VPN в белый список Роскомнадзора

Российские компании вносят данные своих VPN в белый список Роскомнадзора

Российские компании вносят данные своих VPN в белый список Роскомнадзора

В «белом списке» IP-адресов, использующих иностранные протоколы шифрования, сейчас числится 75 тыс. записей — это более чем в шесть раз превышает показатели конца 2023 года.

Такие данные привёл Центр мониторинга и управления сетей связи общего пользования (ЦМУ ССОП), подведомственный Роскомнадзору, в беседе с «Коммерсантом».

В перечень входят IP-адреса компаний, которые по объективным причинам не могут отказаться от использования зарубежных протоколов шифрования.

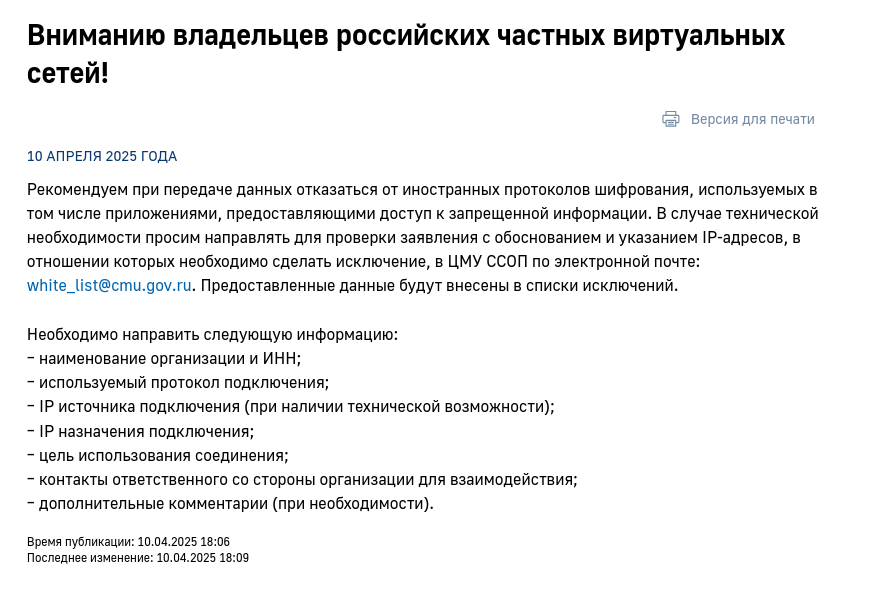
Ранее Роскомнадзор настоятельно рекомендовал отказаться от применения иностранных VPN-сервисов. В случаях, когда это невозможно, ведомство предлагает направить обращение в ЦМУ ССОП — тогда IP-адрес будет включён в список исключений, не подпадающих под блокировку.

«Сейчас в России довольно много компаний продолжают использовать зарубежные протоколы — часто это удобнее и экономически выгоднее. Пока говорить о принудительных блокировках преждевременно: запрос РКН, скорее, представляет собой меру мониторинга, направленную на понимание масштабов использования таких решений», — заявил заместитель директора ЦК НТИ «Технологии хранения и анализа больших данных» Тимофей Воронин.

Как отмечает «Коммерсантъ», регуляторы активно продвигают решения, основанные на российских криптографических алгоритмах. Такие продукты предлагают, в частности, «Код безопасности», ГК «Солар» и «ИнфоТеКС». По словам ведущего инженера CorpSoft24 Михаила Сергеева, эти решения конкурентоспособны в сферах, где требуется соответствие российским стандартам — например, в государственном секторе и на объектах критической информационной инфраструктуры. Однако в отраслях, зависящих от международных стандартов, включая внешнюю торговлю и ИТ-разработку, их применение затруднено из-за несовместимости с западными системами.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru