


В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

Специалисты F6 выявили новую вредоносную кампанию в Telegram. Ее авторы через бот раздают на Android-устройства неназванного трояна под видом модифицированных приложений и игр, пользующихся популярностью у детей.

Мошенники рекламируют свои фейки в специально созданных телеграм-каналах, посвященных Roblox, Minecraft, Brawl Stars, Subway Surfers, Standoff 2 и проч. Некоторые из них предлагают также скачать TikTok без ограничений и рекламы и уже набрали свыше 200 тыс. подписчиков.


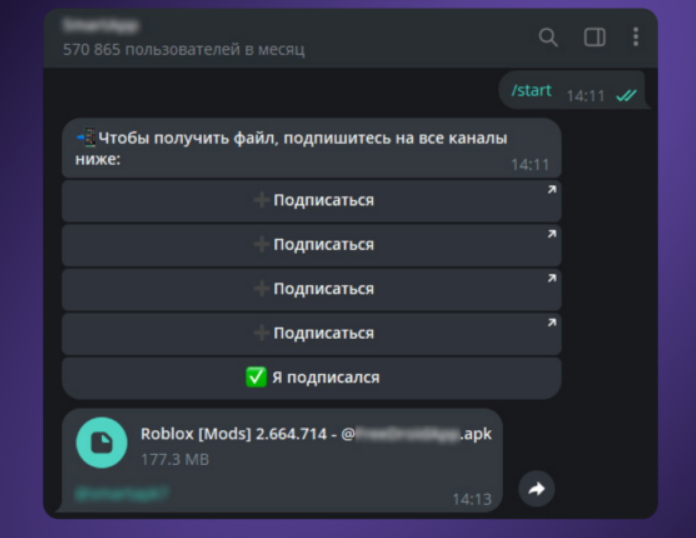
Публикуемые в этих сообществах ссылки привязаны к боту, где для скачивания файла придется оформить несколько дополнительных подписок. Сокрытый в APK вредонос умеет воровать конфиденциальную информацию (учетки, банковские реквизиты и т. п.), а также выполнять удаленные команды и менять настройки мобильного устройства.


Имена отдаваемых файлов соответствуют названиям каналов, из которых приходят посетители. За месяц вредоносный бот собрал свыше 570 тыс. визитов; информация о нем уже передана в техподдержку мессенджера.

«В Telegram можно найти множество игровых каналов якобы с модами, бонусами или раздачей внутренней валюты, — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F6. — Часто их создают для привлечения подписчиков и трафика. Также есть каналы, которые ведут на взломанные версии игр – кряки. Все они способны скрывать серьёзные угрозы для пользователей».

Заточенные под Android трояны также могут распространяться в Telegram под видом фото или любительского видео.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru