


Бюджетные Android-смартфоны с трояном в WhatsApp воруют криптовалюту

Бюджетные Android-смартфоны с трояном в WhatsApp воруют криптовалюту

Бюджетные Android-смартфоны с трояном в WhatsApp воруют криптовалюту

Кажется, покупать недорогой смартфон стало опаснее, чем мы думали. «Доктор Веб» обнаружил новую мошенническую схему: злоумышленники встраивают вредоносный софт прямо в прошивку телефонов с Android — и всё это на уровне поставок от некоторых китайских производителей.

Главная цель — украсть криптовалюту. Причём делают это изощрённо: вредоносное приложение маскируется под обычный WhatsApp (да, тот самый, что принадлежит Meta, признанной экстремистской организацией в РФ). Но на деле это вовсе не безобидный мессенджер.

Как работает схема

Троян, встроенный в фейковый WhatsApp, использует фреймворк LSPatch. Это позволяет ему вмешиваться в работу приложения без необходимости править его код напрямую. Что умеет троян?

  • Меняет адрес обновления WhatsApp — чтобы всегда тянуть «свою» версию приложения с сервера злоумышленников.
  • Следит за буфером обмена — и подменяет криптокошельки на адреса мошенников. Вы думаете, отправляете свои деньги другу? А на самом деле — в чью-то тень-копилку.
  • Подставляет адреса криптокошельков и в чатах — причём делает это незаметно. У вас отображается правильный адрес, а собеседнику — поддельный. И наоборот.
  • Собирает личные данные и фотографии — особенно интересуют скриншоты с мнемоническими фразами для восстановления доступа к криптокошельку. Да-да, те самые 12–24 слова, которые нельзя терять.

Телефоны, которые попались

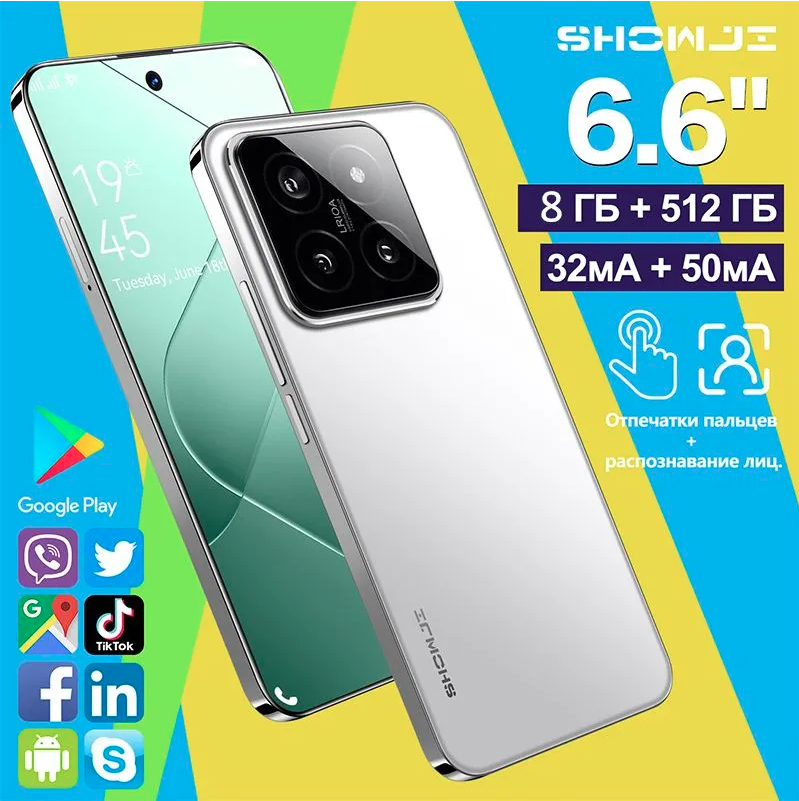
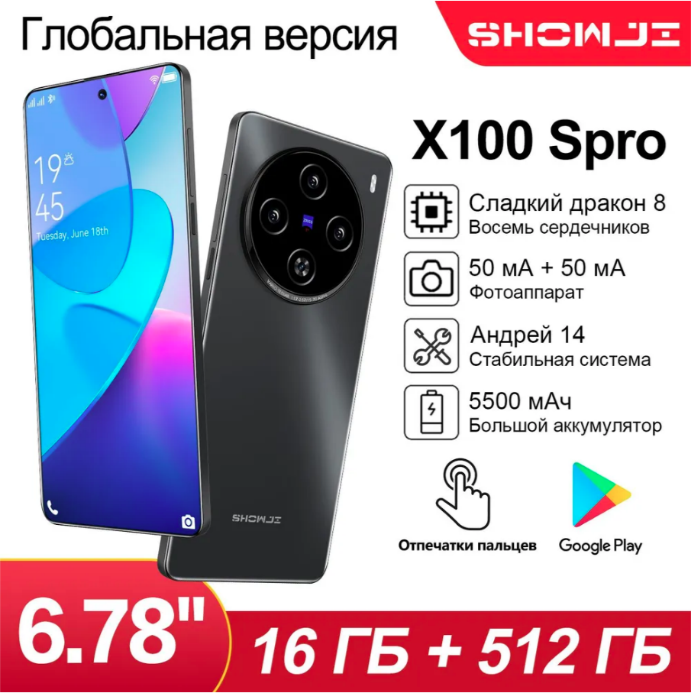
Основной «улов» пришёлся на бюджетные смартфоны с подозрительно знакомыми названиями, вроде S23 Ultra, Note 13 Pro и так далее. Почти треть моделей шли под брендом SHOWJI. Вот только по факту внутри — старый Android, поддельные характеристики и встроенный троян.

Некоторые из замеченных моделей:

  • SHOWJI Note 13 Pro
  • SHOWJI S19 Pro
  • P70 Ultra
  • Camon 20
  • S24 Ultra
  • и другие


Устройства маскируются под известные бренды, а с помощью встроенного приложения даже обманывают такие утилиты, как AIDA64 и CPU-Z — показывают, что там Android 14, крутой процессор и куча памяти. А по факту — Android 12 и фейковые спецификации.

Деньги, домены и масштабы

Исследование показало, что эта кампания масштабная: более 40 заражённых приложений, около 60 C2-серверов и 30 доменов, через которые распространяются трояны. Вредонос внедряют не только в мессенджеры, но и в криптокошельки вроде Trust Wallet и Mathwallet, а также — в сканеры QR-кодов.

Доходы злоумышленников? Один из их кошельков за два года получил свыше миллиона долларов, ещё на одном — около 500 тысяч, а на остальных (а их около 20) — суммы до 100 тысяч.

Что делать:

  1. Не покупайте сомнительные смартфоны с маркетплейсов или малоизвестных брендов, особенно если модель «похожа на флагман», но стоит как чехол от него.
  2. Проверяйте устройства с помощью утилит вроде DevCheck — она честнее, чем AIDA.
  3. Не храните сид-фразы в скриншотах. Записывайте их на бумагу и прячьте.
  4. Ставьте антивирус — не только на десктоп, но и на смартфон.
Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru