


Более 100 приложений для Android заражены шпионами BadBazaar и Moonshine

Более 100 приложений для Android заражены шпионами BadBazaar и Moonshine

Более 100 приложений для Android заражены шпионами BadBazaar и Moonshine

Британский центр контрразведки и безопасности (NCSC) и его зарубежные партнеры опубликовали список троянизированных Android-программ, которые последние два года использовались для слежки за правозащитниками в разных странах.

Перечень вредоносных репаков включает более 100 позиций. В каждом из них сокрыт шпион Moonshine либо BadBazaar.

Оба трояна умеют получать доступ к данным геолокации, чатам, фотогалерее, а также работать с камерой и микрофоном. Поскольку они устанавливаются в связке с легитимными приложениями, запрос таких разрешений редко вызывает подозрение.

В опубликованном NCSC списке числятся Signal, Telegram, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещенной в России), Adobe Acrobat, популярные медиаплееры, навигаторы, сервисы погоды, софт для работы с фото, приложения для молитв.

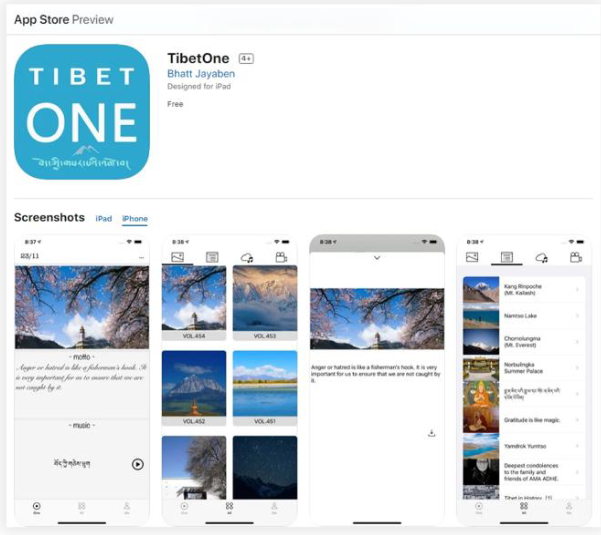
Выявлено также одно зараженное приложение для iPhone — TibetOne. В 2021 году оно числилось в каталоге Apple App Store.


Жертвы — в основном представители уйгурских, тибетских, тайваньских общин, а также активисты, отстаивающие их интересы.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru