


Более 100 приложений для Android заражены шпионами BadBazaar и Moonshine

Более 100 приложений для Android заражены шпионами BadBazaar и Moonshine

Более 100 приложений для Android заражены шпионами BadBazaar и Moonshine

Британский центр контрразведки и безопасности (NCSC) и его зарубежные партнеры опубликовали список троянизированных Android-программ, которые последние два года использовались для слежки за правозащитниками в разных странах.

Перечень вредоносных репаков включает более 100 позиций. В каждом из них сокрыт шпион Moonshine либо BadBazaar.

Оба трояна умеют получать доступ к данным геолокации, чатам, фотогалерее, а также работать с камерой и микрофоном. Поскольку они устанавливаются в связке с легитимными приложениями, запрос таких разрешений редко вызывает подозрение.

В опубликованном NCSC списке числятся Signal, Telegram, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещенной в России), Adobe Acrobat, популярные медиаплееры, навигаторы, сервисы погоды, софт для работы с фото, приложения для молитв.

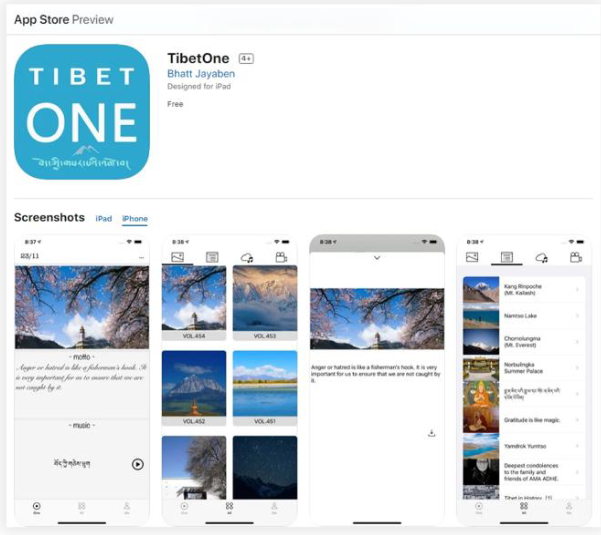
Выявлено также одно зараженное приложение для iPhone — TibetOne. В 2021 году оно числилось в каталоге Apple App Store.


Жертвы — в основном представители уйгурских, тибетских, тайваньских общин, а также активисты, отстаивающие их интересы.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru