


Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

В преддверии курортного сезона сетевые аферисты обкатывают новую схему обмана. Отпускникам предлагают на льготных условиях снять квартиру в Сочи или Светлогорске, а для «безопасного бронирования» — зайти на фишинговый сайт.

Рекламные видео в рамках данной схемы, по данным F6, публикуются в YouTubeShorts, TikTok и Instagram (принадлежит Meta, деятельность которой признана в России экстремистской и запрещена). В результате действий мошенников жертвы теряют от 1 тыс. до 140 тыс. рублей.

Для публикации приманок создаются аккаунты, которые обычно живут 1-2 месяца. Сами ролики представляют собой видеообзор квартиры либо слайд-шоу из фото, найденных в интернете; просмотры злоумышленники накручивают с помощью платных специнструментов.

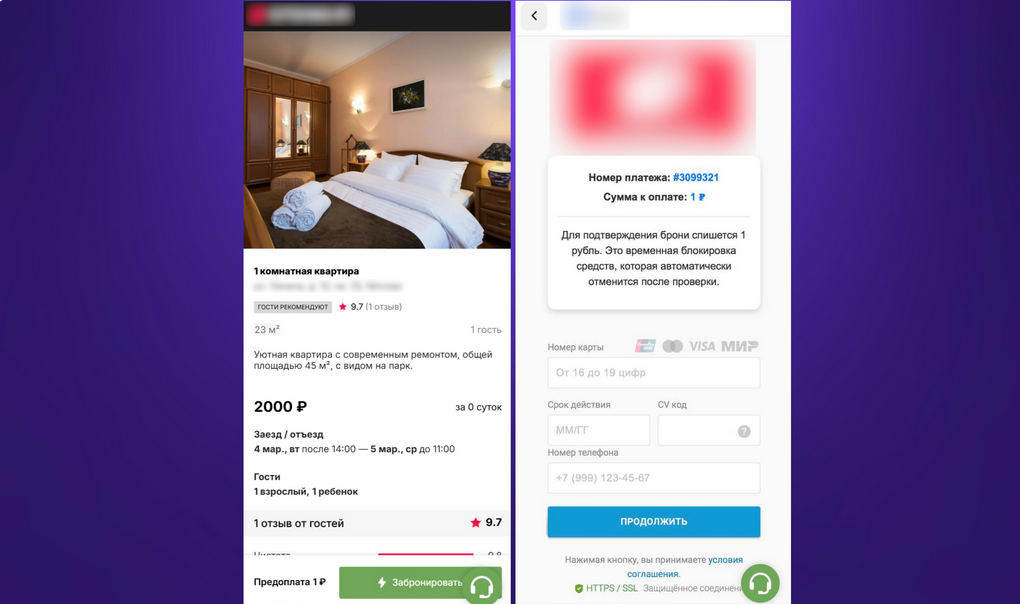
Аренду жилья они предлагают по ценам ниже рыночных либо сулят большие скидки. Предоплата чисто символическая — лишь 1 рубль, для подтверждения намерений нужно перейти по ссылке на сайт, имитирующий популярный российский сервис бронирования (выявлены три варианта фейков).


После нажатия кнопки «Оплатить» владельцам iPhone выводятся фишинговые страницы для кражи данных банковских карт и СМС-кодов (иногда мошенники просят прислать одноразовый код или скриншот с ним в личку).

Заход на поддельный сервис с Android-устройства грозит заражением: под кнопкой оплаты скрывается редирект на фальшивую страницу Google Play с приложением, которое якобы нужно скачать для продолжения бронирования. На самом деле это вредонос, предназначенный для кражи данных банковских карт и СМС с кодами подтверждения транзакций.

«Киберпреступники ежегодно совершенствуют схемы курортного мошенничества и добавляют новые сценарии, но и от старых отказываться не спешат, — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F6. — Каждую весну появляются сайты-двойники отелей и пансионатов, расположенных в Краснодарском крае и Крыму, через которые пользователям предлагают заманчивые скидки на приобретение путёвок. Точно так же возникают фейковые сайты сервисов по продаже билетов, которые обещают дешёвые перелёты по популярным туристическим направлениям».

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru