


Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

Мошенники предлагают жилье на российских курортах с бронью в 1 рубль

В преддверии курортного сезона сетевые аферисты обкатывают новую схему обмана. Отпускникам предлагают на льготных условиях снять квартиру в Сочи или Светлогорске, а для «безопасного бронирования» — зайти на фишинговый сайт.

Рекламные видео в рамках данной схемы, по данным F6, публикуются в YouTubeShorts, TikTok и Instagram (принадлежит Meta, деятельность которой признана в России экстремистской и запрещена). В результате действий мошенников жертвы теряют от 1 тыс. до 140 тыс. рублей.

Для публикации приманок создаются аккаунты, которые обычно живут 1-2 месяца. Сами ролики представляют собой видеообзор квартиры либо слайд-шоу из фото, найденных в интернете; просмотры злоумышленники накручивают с помощью платных специнструментов.

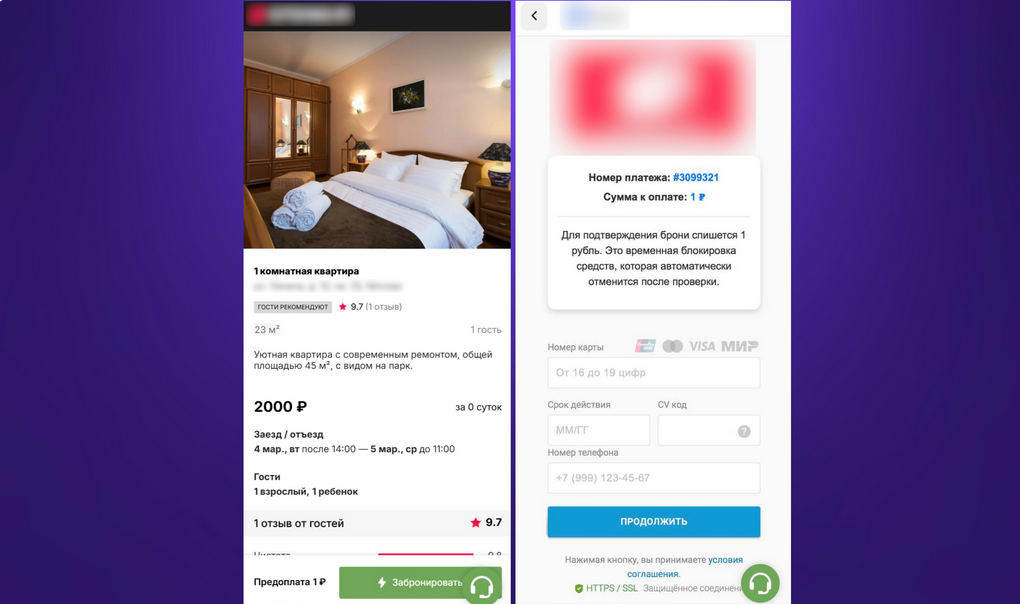
Аренду жилья они предлагают по ценам ниже рыночных либо сулят большие скидки. Предоплата чисто символическая — лишь 1 рубль, для подтверждения намерений нужно перейти по ссылке на сайт, имитирующий популярный российский сервис бронирования (выявлены три варианта фейков).


После нажатия кнопки «Оплатить» владельцам iPhone выводятся фишинговые страницы для кражи данных банковских карт и СМС-кодов (иногда мошенники просят прислать одноразовый код или скриншот с ним в личку).

Заход на поддельный сервис с Android-устройства грозит заражением: под кнопкой оплаты скрывается редирект на фальшивую страницу Google Play с приложением, которое якобы нужно скачать для продолжения бронирования. На самом деле это вредонос, предназначенный для кражи данных банковских карт и СМС с кодами подтверждения транзакций.

«Киберпреступники ежегодно совершенствуют схемы курортного мошенничества и добавляют новые сценарии, но и от старых отказываться не спешат, — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F6. — Каждую весну появляются сайты-двойники отелей и пансионатов, расположенных в Краснодарском крае и Крыму, через которые пользователям предлагают заманчивые скидки на приобретение путёвок. Точно так же возникают фейковые сайты сервисов по продаже билетов, которые обещают дешёвые перелёты по популярным туристическим направлениям».

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru