


В Google Chrome закрыли 23-летнюю уязвимость, сливающую историю браузера

В Google Chrome закрыли 23-летнюю уязвимость, сливающую историю браузера

В Google Chrome закрыли 23-летнюю уязвимость, сливающую историю браузера

В Google Chrome недавно устранили уязвимость, позволяющую по изменению цвета ссылок отслеживать посещения сайтов и персонализировать рекламу. Проблему, свойственную браузерам более 20 лет, решили секционированием хранимой истории визитов.

Патч включен в состав сборки Chrome 136 бета. Выпуск новой версии браузера запланирован на 23 апреля.

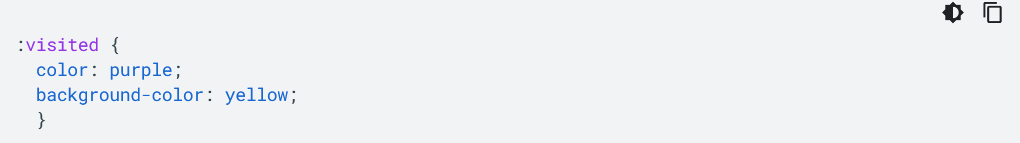
Проблема приватности, о которой идет речь, возникла во времена, когда сайты стали полагаться на CSS-селектор :visited, чтобы улучшить взаимодействие с пользователем и помочь ему перемещаться в интернете.

Активные ссылки обычно подсвечиваются синим на страницах, а при клике цвет изменяется в соответствии с настройками — к примеру, становится фиолетовым.


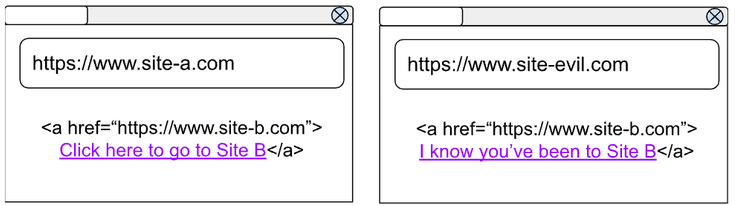
Таким же образом совершенный переход будет отображаться на всех сайтах, содержащих эту ссылку (браузер проверяет ее наличие в истории посещений).


Этот механизм зачастую используют для отслеживания перемещений рекламодатели и исполняемые скрипты на сайтах. Разработчики браузеров многократно пытались смягчить угрозу приватности пользователей с помощью различных ухищрений, но искоренить проблему они не могли.

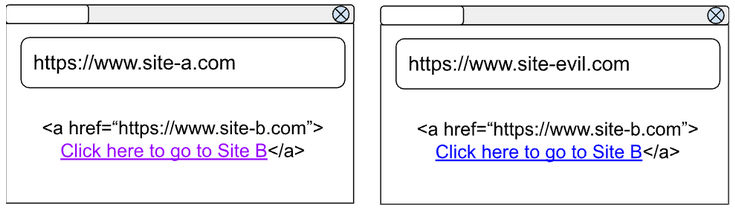
В баг-трекере Chromium она долгое время числилась как Won’t Fix — «неразрешимая», а теперь в Google нашли, наконец, выход. Посещенные ссылки теперь будут храниться в Chrome вместе с контекстом (URL, TLD сайта, источник содержимого iframe).

В результате такой привязки ссылка будет отображаться как посещенная только на том сайте, с которого был совершен переход.


Исключения сделаны для вложенных страниц на сайтах: они будут отображаться как :visited даже в том случае, когда на них пришли с другого сайта.

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru