


Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Исследователи наткнулись на очередной пример коммерческого сталкерского софта для Android, который не только мастерски скрывается на устройствах, но и делает процесс удаления почти невозможным, требуя от пользователя специальный пароль.

Приложение маскируется под стандартные системные настройки, скрывая свою иконку на главном экране и используя функции Android, предназначенные для администрирования устройств и наложения окон.

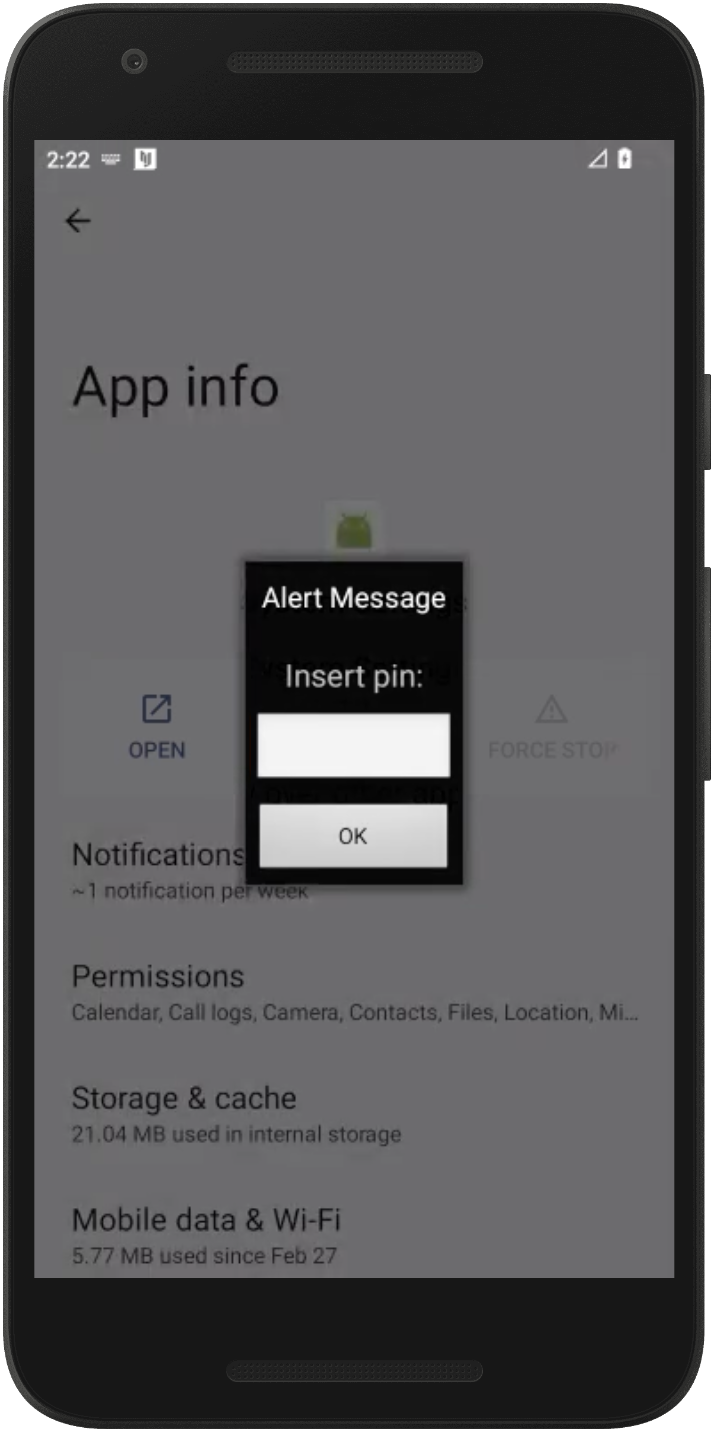
Оно запрашивает разрешение на «наложение окон поверх других приложений», а затем блокирует попытки удаления, выводя всплывающее окно с запросом пароля, который использовался при установке приложения.


При попытке деактивировать или удалить программу через системные настройки, жертва сталкивается с запросом пароля. Неправильная комбинация приводит к возврату на главный экран, полностью блокируя доступ к удалению.

Специалисты TechCrunch предлагают перезагрузить устройство в безопасном режиме (safe mode) — в этом случае загружаются только системные приложения, а сторонние (в том числе шпионские) не запускаются. Это позволяет обойти защиту и удалить программу.

  1. Войти в безопасный режим:
    • Зажать кнопку питания до появления меню.
    • Долгое нажатие на кнопку «Выключить» вызовет запрос на перезапуск в безопасном режиме. Подтвердите действие.
    • После перезапуска вы увидите надпись «Safe mode» на экране.
  1. Отключить права администратора устройства:
    • Перейдите в настройки → Безопасность → Администраторы устройства.
    • Найдите неизвестное приложение и отключите его.
  1. Удалить приложение:
    • Откройте настройки → Приложения.
    • Найдите подозрительное приложение (например, «System Settings») и удалите его.
  1. Перезагрузите устройство в обычном режиме.

Удаление подобного софта даст понять злоумышленнику, что приложение больше не работает. Поэтому перед деинсталляцией важно иметь план безопасности — например, сменить пароли, выйти из аккаунтов, изменить код блокировки устройства и убедиться, что у третьих лиц больше нет физического доступа к телефону.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru