


Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Исследователи наткнулись на очередной пример коммерческого сталкерского софта для Android, который не только мастерски скрывается на устройствах, но и делает процесс удаления почти невозможным, требуя от пользователя специальный пароль.

Приложение маскируется под стандартные системные настройки, скрывая свою иконку на главном экране и используя функции Android, предназначенные для администрирования устройств и наложения окон.

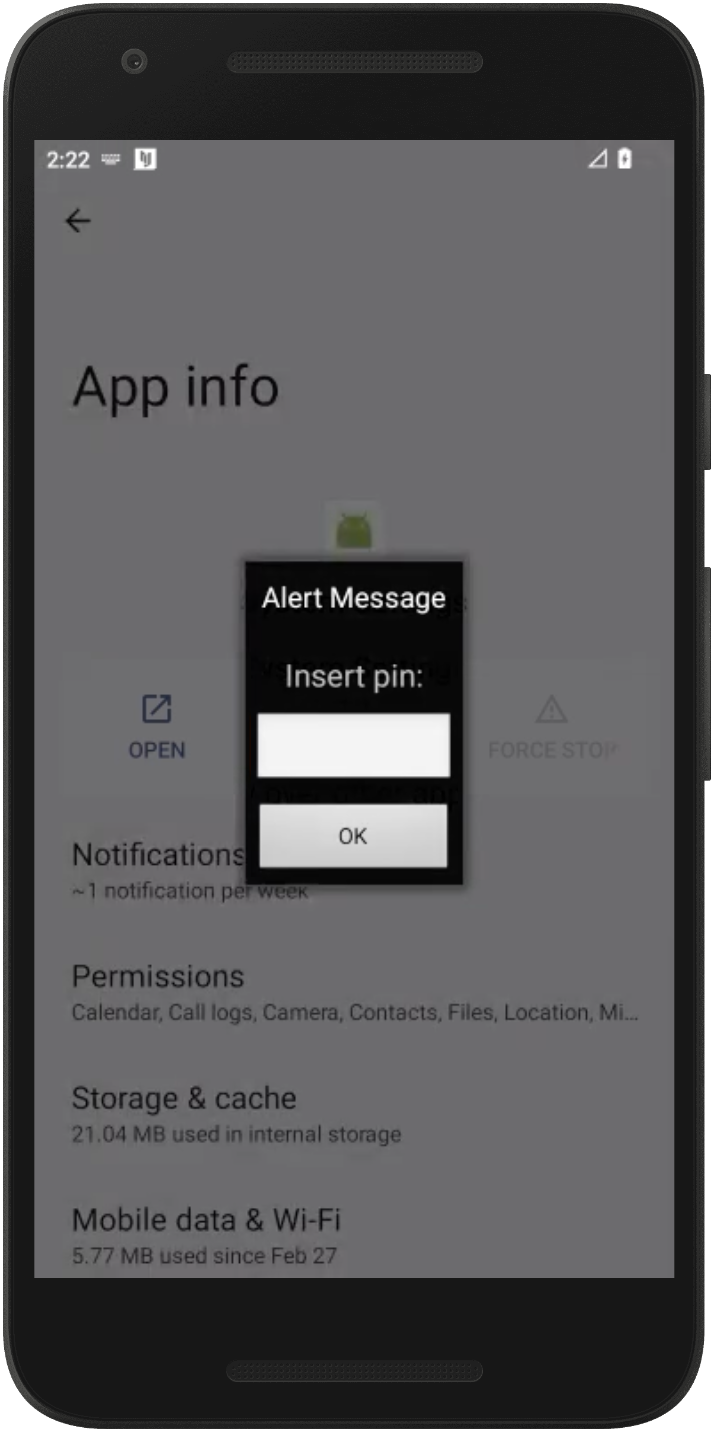
Оно запрашивает разрешение на «наложение окон поверх других приложений», а затем блокирует попытки удаления, выводя всплывающее окно с запросом пароля, который использовался при установке приложения.


При попытке деактивировать или удалить программу через системные настройки, жертва сталкивается с запросом пароля. Неправильная комбинация приводит к возврату на главный экран, полностью блокируя доступ к удалению.

Специалисты TechCrunch предлагают перезагрузить устройство в безопасном режиме (safe mode) — в этом случае загружаются только системные приложения, а сторонние (в том числе шпионские) не запускаются. Это позволяет обойти защиту и удалить программу.

  1. Войти в безопасный режим:
    • Зажать кнопку питания до появления меню.
    • Долгое нажатие на кнопку «Выключить» вызовет запрос на перезапуск в безопасном режиме. Подтвердите действие.
    • После перезапуска вы увидите надпись «Safe mode» на экране.
  1. Отключить права администратора устройства:
    • Перейдите в настройки → Безопасность → Администраторы устройства.
    • Найдите неизвестное приложение и отключите его.
  1. Удалить приложение:
    • Откройте настройки → Приложения.
    • Найдите подозрительное приложение (например, «System Settings») и удалите его.
  1. Перезагрузите устройство в обычном режиме.

Удаление подобного софта даст понять злоумышленнику, что приложение больше не работает. Поэтому перед деинсталляцией важно иметь план безопасности — например, сменить пароли, выйти из аккаунтов, изменить код блокировки устройства и убедиться, что у третьих лиц больше нет физического доступа к телефону.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru