


Реестр российского ПО вырос за 2024 год на 24%

Реестр российского ПО вырос за 2024 год на 24%

Реестр российского ПО вырос за 2024 год на 24%

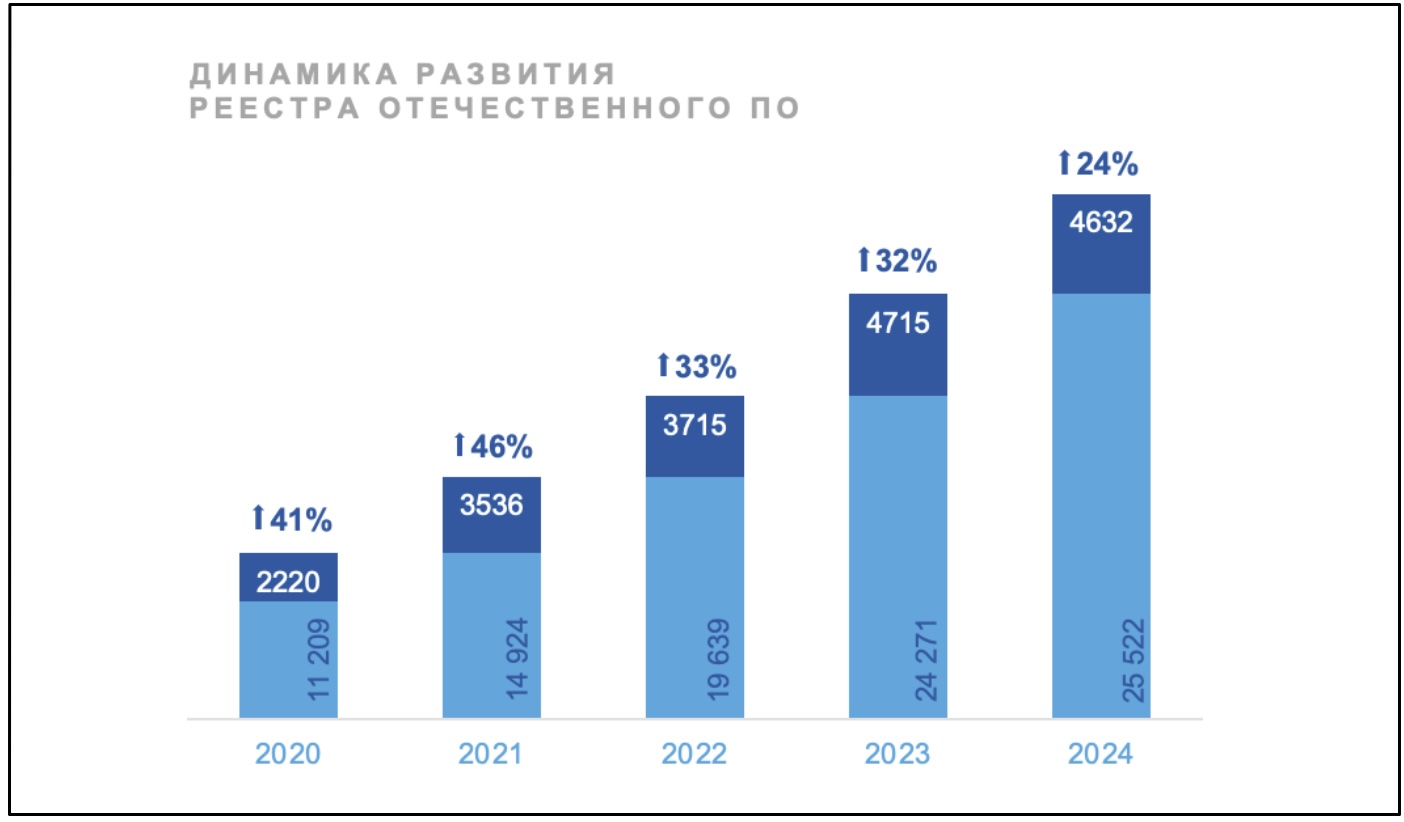
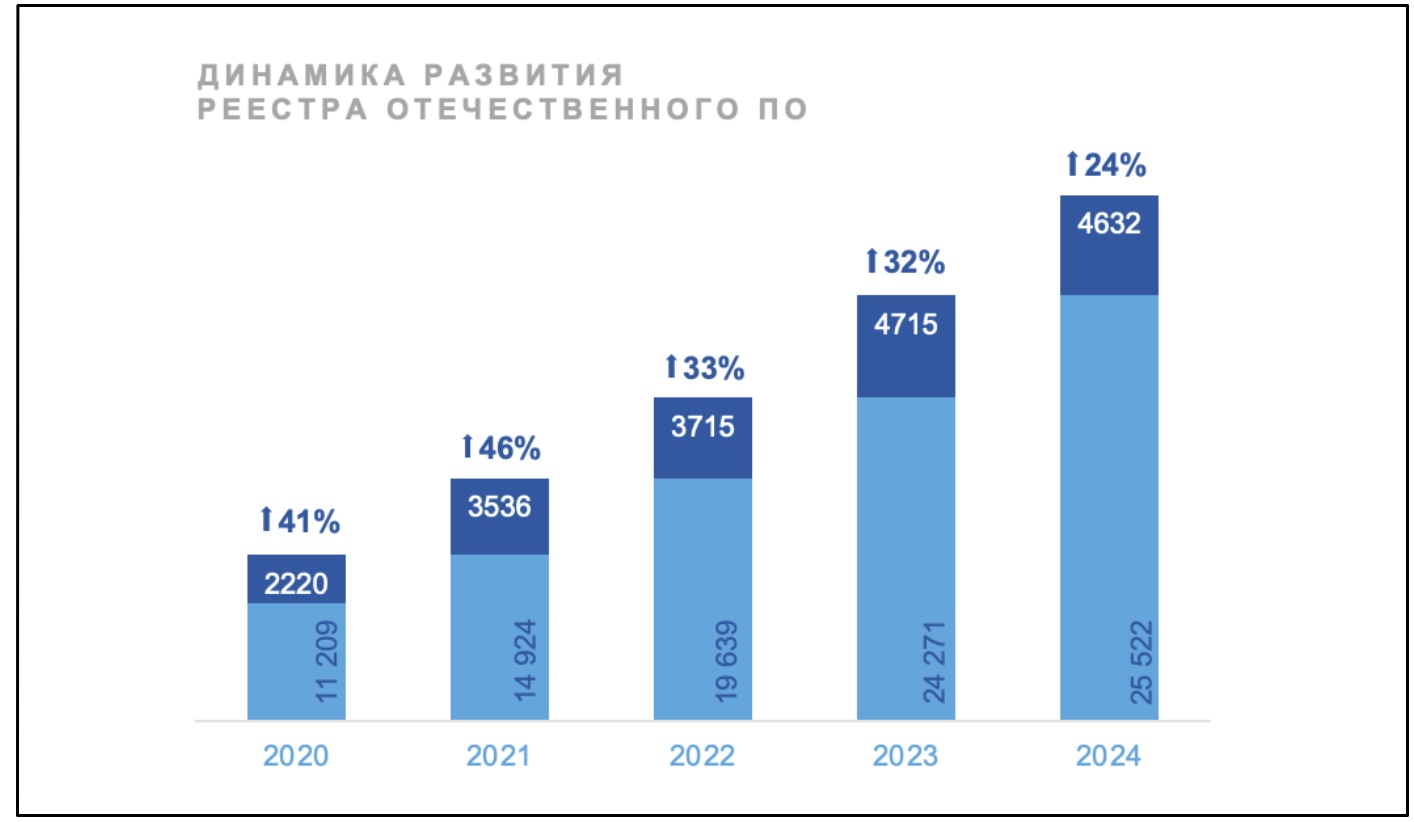
Согласно данным аналитиков ИТ-холдинга Т1, в 2024 году количество программных продуктов в Реестре российского ПО увеличилось на 24% — до 24 271.

По итогам года в Реестр было внесено 4632 новых решений от более чем 2700 правообладателей — это на 24% больше по сравнению с 2023 годом. Аналитики особо подчеркнули, что свыше 80% разработчиков попали в список впервые.

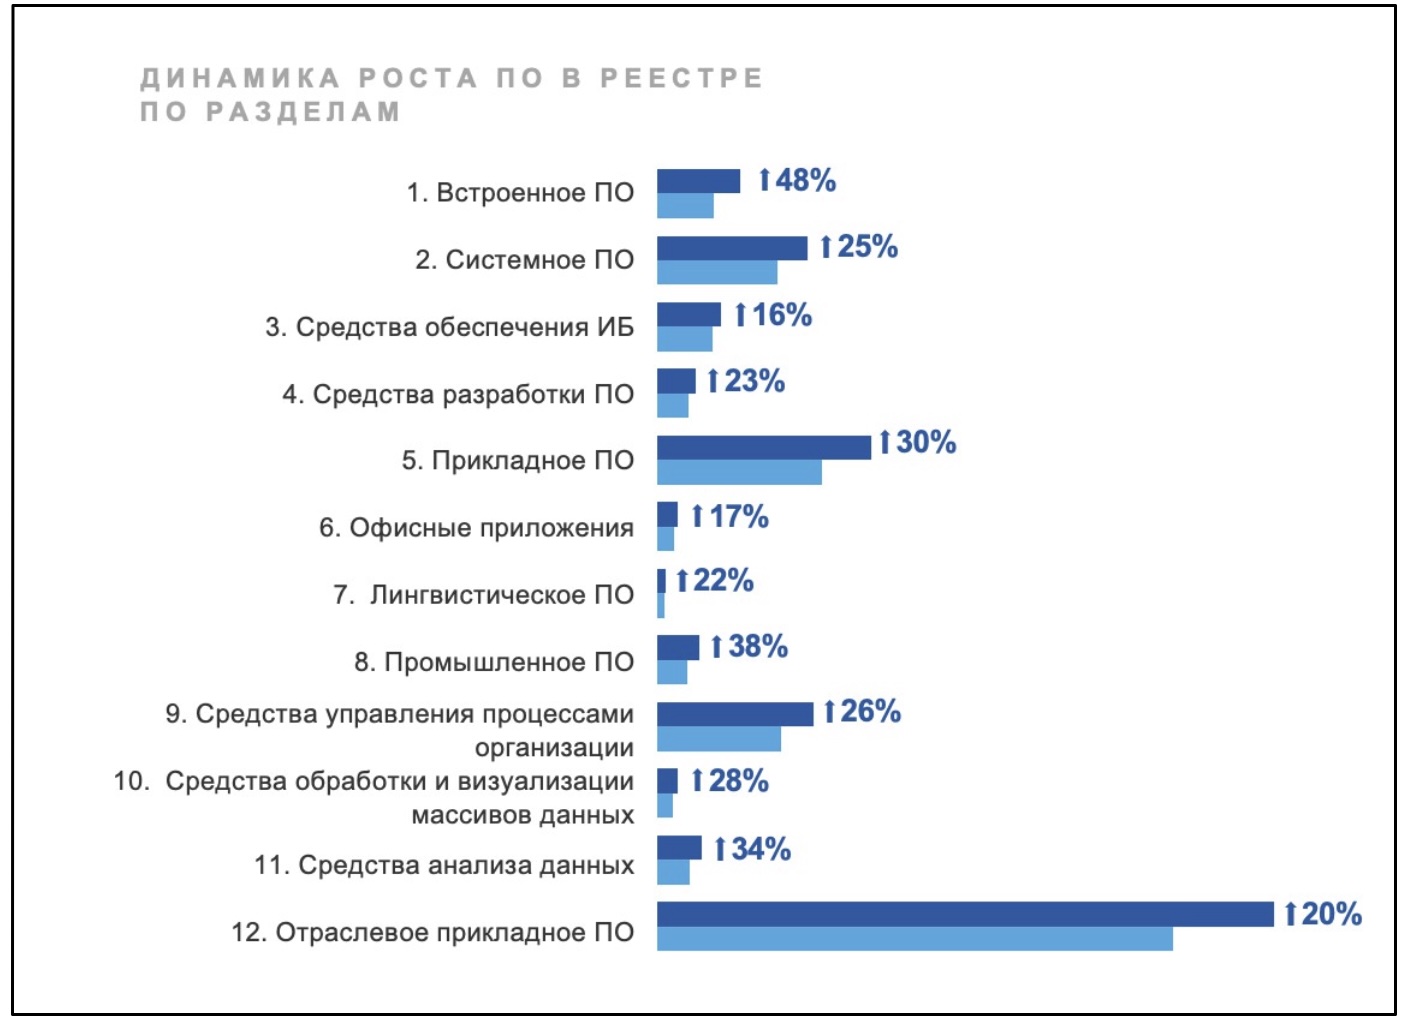
Наибольший рост в процентном выражении зафиксирован в следующих категориях:

  • встроенное ПО — +48%,
  • промышленное ПО — +38%,
  • средства анализа данных — +34%.

В абсолютных цифрах традиционно лидируют прикладное ПО и отраслевые решения.

К концу первого квартала 2025 года в Реестр уже включено 1251 новое решение, что позволяет предположить: по итогам текущего года количество новых регистраций может приблизиться к 5000.

«Мы видим, что программные продукты из Реестра находят широкое применение. Например, если к началу 2024 года около 70% компаний использовали отечественные решения в сферах прикладного ПО и информационной безопасности, то в начале 2025 года этот показатель достиг 80%. Перспективными направлениями остаются промышленное ПО, инструменты для разработки и интеграция ИИ в повседневные инструменты. Инвестиции в нишевые и кастомизированные решения для отраслевых задач позволяют как крупным ИТ-компаниям, так и стартапам не только закрепиться на рынке, но и достичь быстрой окупаемости», — отметил Кирилл Булгаков, управляющий директор вендора НОТА и заместитель генерального директора ИТ-холдинга Т1.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru