


Реестр российского ПО вырос за 2024 год на 24%

Реестр российского ПО вырос за 2024 год на 24%

Реестр российского ПО вырос за 2024 год на 24%

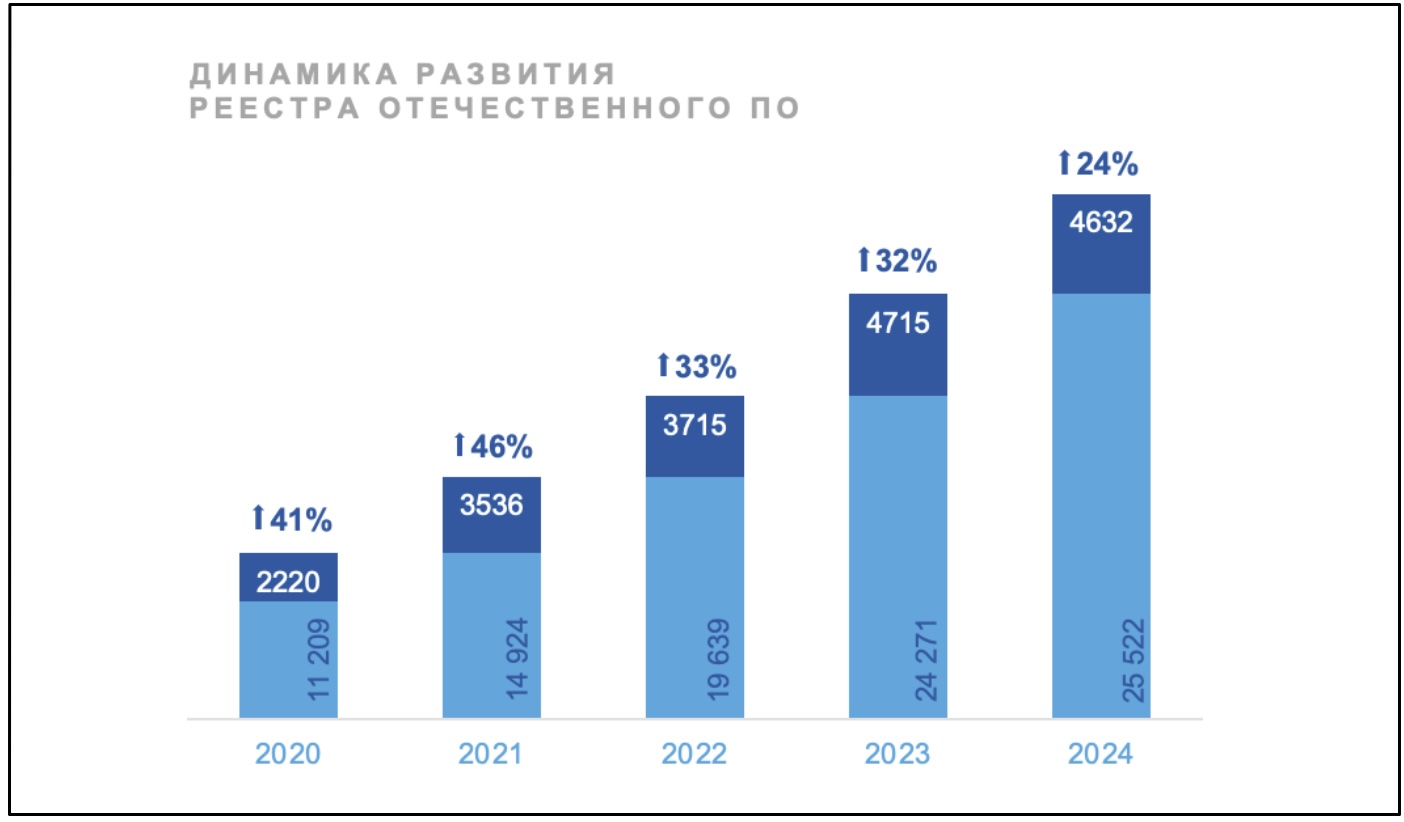
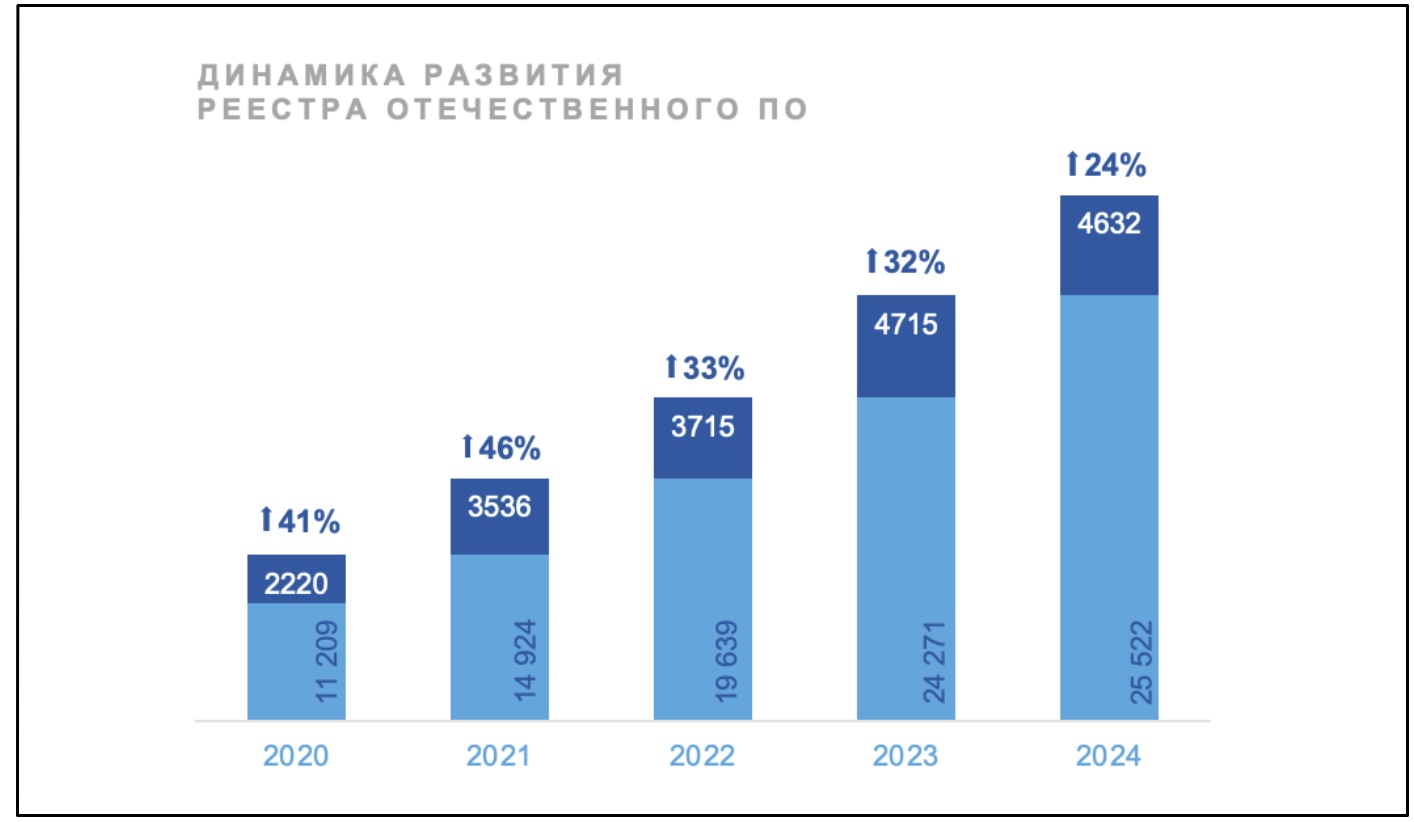
Согласно данным аналитиков ИТ-холдинга Т1, в 2024 году количество программных продуктов в Реестре российского ПО увеличилось на 24% — до 24 271.

По итогам года в Реестр было внесено 4632 новых решений от более чем 2700 правообладателей — это на 24% больше по сравнению с 2023 годом. Аналитики особо подчеркнули, что свыше 80% разработчиков попали в список впервые.

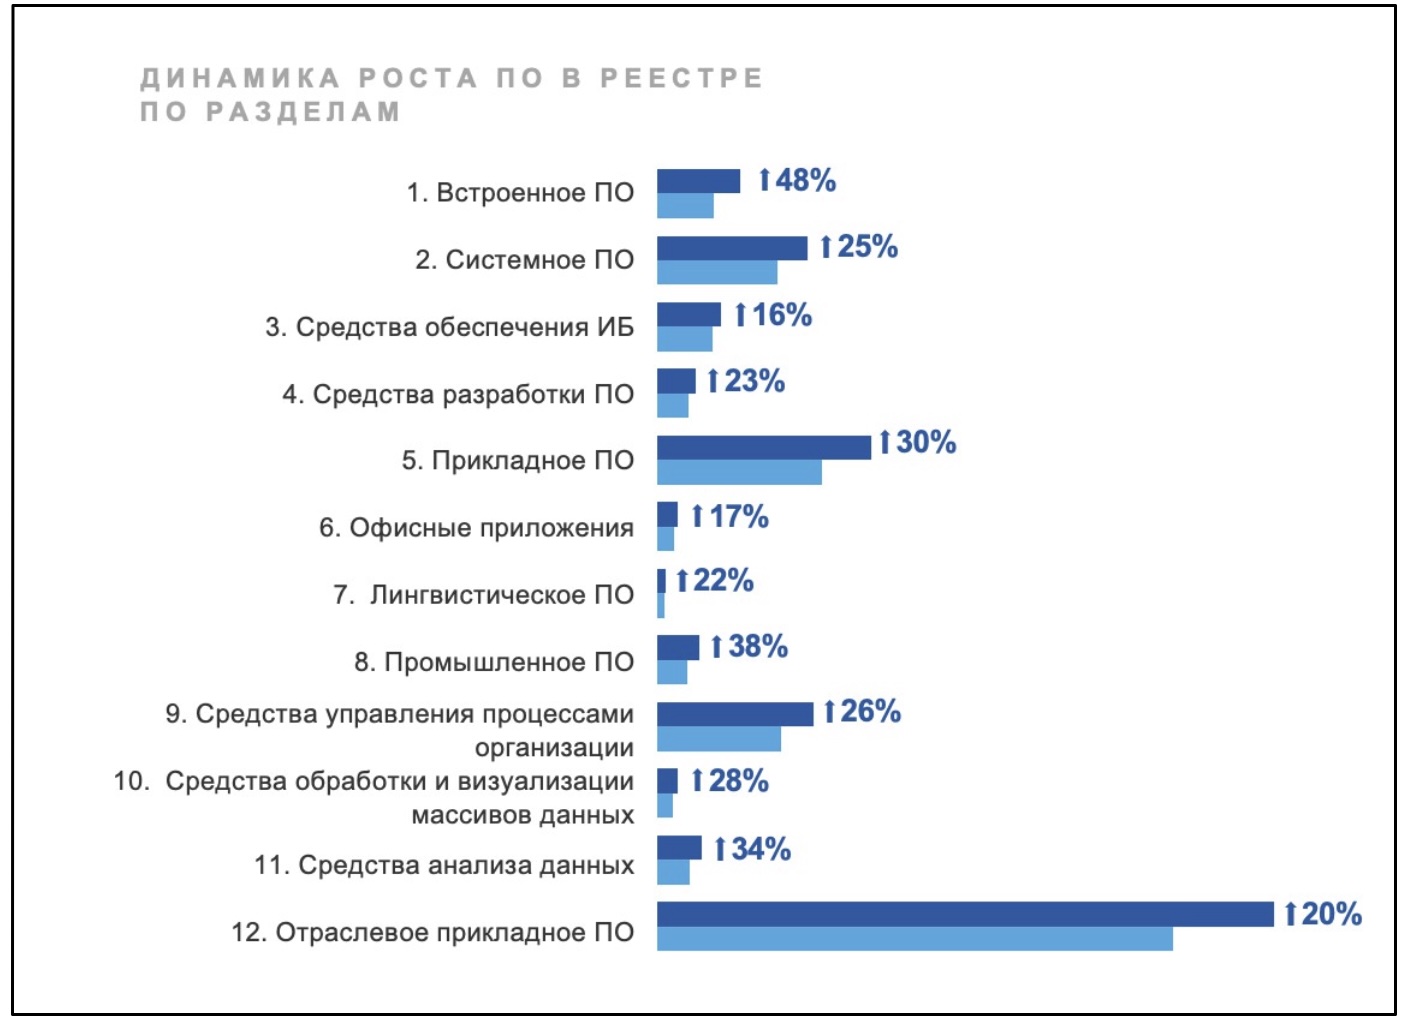
Наибольший рост в процентном выражении зафиксирован в следующих категориях:

  • встроенное ПО — +48%,
  • промышленное ПО — +38%,
  • средства анализа данных — +34%.

В абсолютных цифрах традиционно лидируют прикладное ПО и отраслевые решения.

К концу первого квартала 2025 года в Реестр уже включено 1251 новое решение, что позволяет предположить: по итогам текущего года количество новых регистраций может приблизиться к 5000.

«Мы видим, что программные продукты из Реестра находят широкое применение. Например, если к началу 2024 года около 70% компаний использовали отечественные решения в сферах прикладного ПО и информационной безопасности, то в начале 2025 года этот показатель достиг 80%. Перспективными направлениями остаются промышленное ПО, инструменты для разработки и интеграция ИИ в повседневные инструменты. Инвестиции в нишевые и кастомизированные решения для отраслевых задач позволяют как крупным ИТ-компаниям, так и стартапам не только закрепиться на рынке, но и достичь быстрой окупаемости», — отметил Кирилл Булгаков, управляющий директор вендора НОТА и заместитель генерального директора ИТ-холдинга Т1.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru