

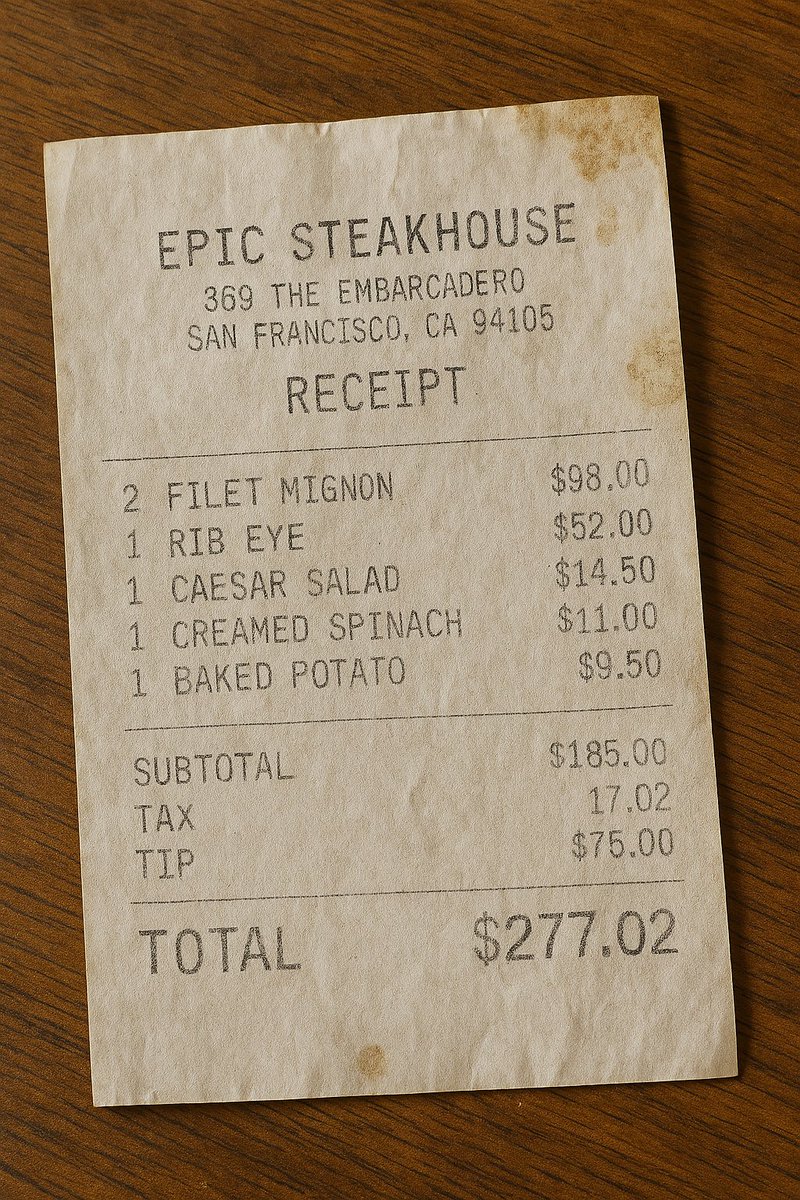
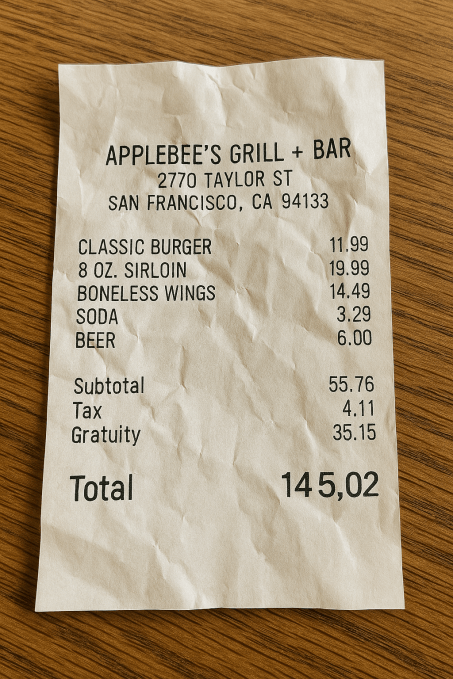

Новый генератор картинок ChatGPT ловко фальсифицирует счета общепита

Новый генератор картинок ChatGPT ловко фальсифицирует счета общепита

Новый генератор картинок ChatGPT ловко фальсифицирует счета общепита

В прошлом месяце ИИ-бот ChatGPT обрел новый генератор изображений с выпуском модели 4o. Первые пробы показали, что создаваемые с его помощью картинки с вставленным текстом стали более реалистичными.

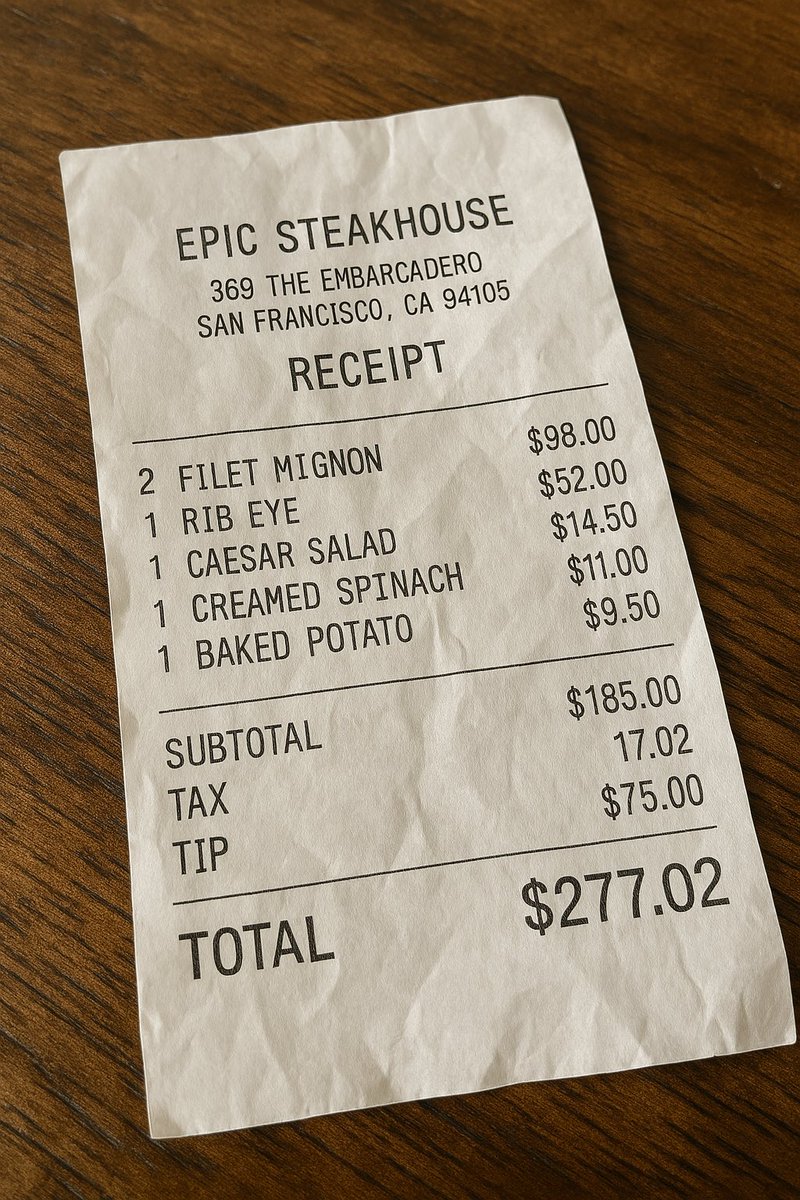
Пользователи ChatGPT теперь заставляют его генерировать ресторанные счета и получают вполне убедительные дипфейки.

Фото одной из таких фальшивок было опубликовано в X.


Другие юзеры подхватили идею, добились схожих результатов, а в одном из случаев тот же фейковый счет был для большего правдоподобия «испачкан»:


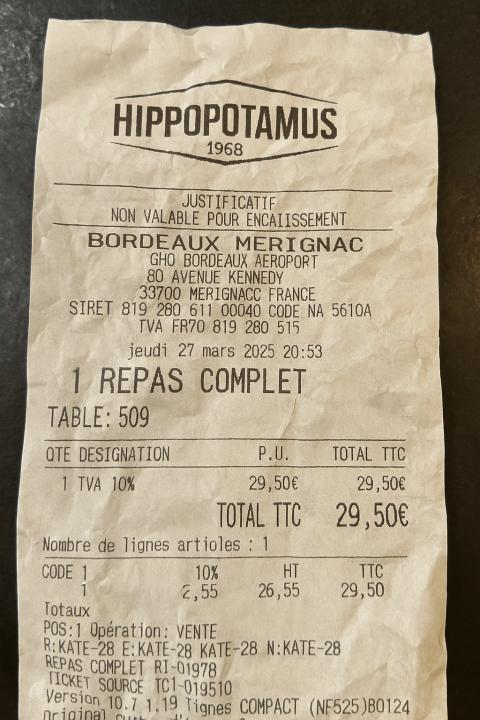
Наиболее реалистичный образец получился у французского специалиста в области ИИ — из-за эффекта помятой бумаги.


В TechCrunch тоже опробовали новинку и получили вполне сносный вариант для гриль-бара в Сан-Франциско. Правда, в итоговой сумме вместо точки стояла запятая, к тому же у ChatGPT, видимо, плохо с арифметикой, но эти огрехи при желании можно быстро исправить, конкретизировав подсказки, или с помощью графического редактора.


В комментарии для онлайн-издания представитель OpenAI заявила, что все изображения, генерируемые ИИ-ботом, снабжены соответствующими метаданными. Обнаружив нарушение пользовательского соглашения, компания «принимает меры» и «учится» на таких случаях.

В ответ на вопрос, зачем вообще позволять ChatGPT соглашаться на авантюры, попахивающие злоупотреблением, собеседница подчеркнула, что их цель — предоставить юзерам «как можно больше свободы творчества». К тому же фейковые счета необязательно нужны для мошенничества, их можно использовать в целях финансового ликбеза, а также для создания оригинальных картин или продуктовой рекламы.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru