


BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

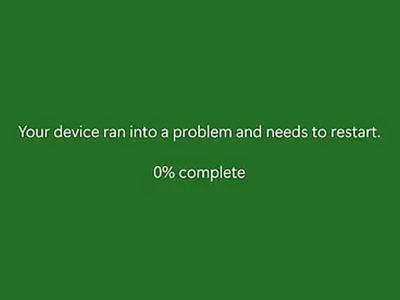
В новой сборке Windows 11 Insider Preview (26120.3653, KB5053658) Microsoft кардинально изменила внешний вид знаменитого «синего экрана смерти» (BSOD). В компании решили отказаться от привычного пользователям оформления с эмодзи и QR-кодом, введённого ещё во времена Windows 10.

Теперь экраны сбоев — будь то синий, зелёный или чёрный — выполнены в минималистичном стиле, похожем на дизайн Windows 8 образца 2012 года.

Новый экран сообщает пользователю лишь о наличии проблемы с системой, отображая краткую техническую информацию: код ошибки или название драйвера (мелким шрифтом внизу экрана).

Цветовые различия между экранами обусловлены типом сборки системы: зелёный и чёрный экраны обычно появляются в тестовых (Insider Preview) версиях, а синий экран по-прежнему остаётся стандартным для общедоступных релизов Windows. Помимо визуальных изменений, BSOD продолжает функционировать без изменений.

Эксперты уже поддержали решение Microsoft убрать QR-код с экрана смерти, отметив, что на практике он не приносил особой пользы, направляя пользователей на общий справочный ресурс Microsoft, где часто не удавалось найти конкретные рекомендации по решению проблемы.

Скорее всего, QR-коды использовались компанией для отслеживания пользовательского опыта, однако без реальной пользы такое отслеживание могло вызывать лишь раздражение.

При этом техническая информация об ошибке остаётся без изменений. Пользователям, столкнувшимся с подобным сбоем, по-прежнему рекомендуется сфотографировать экран ошибки и искать решение проблемы в интернете по указанному коду.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru