


BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

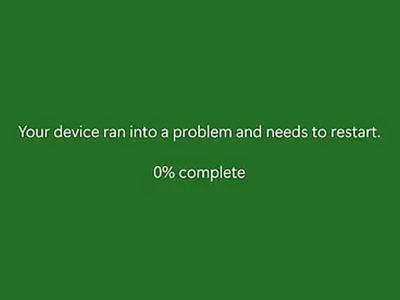
В новой сборке Windows 11 Insider Preview (26120.3653, KB5053658) Microsoft кардинально изменила внешний вид знаменитого «синего экрана смерти» (BSOD). В компании решили отказаться от привычного пользователям оформления с эмодзи и QR-кодом, введённого ещё во времена Windows 10.

Теперь экраны сбоев — будь то синий, зелёный или чёрный — выполнены в минималистичном стиле, похожем на дизайн Windows 8 образца 2012 года.

Новый экран сообщает пользователю лишь о наличии проблемы с системой, отображая краткую техническую информацию: код ошибки или название драйвера (мелким шрифтом внизу экрана).

Цветовые различия между экранами обусловлены типом сборки системы: зелёный и чёрный экраны обычно появляются в тестовых (Insider Preview) версиях, а синий экран по-прежнему остаётся стандартным для общедоступных релизов Windows. Помимо визуальных изменений, BSOD продолжает функционировать без изменений.

Эксперты уже поддержали решение Microsoft убрать QR-код с экрана смерти, отметив, что на практике он не приносил особой пользы, направляя пользователей на общий справочный ресурс Microsoft, где часто не удавалось найти конкретные рекомендации по решению проблемы.

Скорее всего, QR-коды использовались компанией для отслеживания пользовательского опыта, однако без реальной пользы такое отслеживание могло вызывать лишь раздражение.

При этом техническая информация об ошибке остаётся без изменений. Пользователям, столкнувшимся с подобным сбоем, по-прежнему рекомендуется сфотографировать экран ошибки и искать решение проблемы в интернете по указанному коду.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru