


Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

В закрытый чат мессенджера Signal, где члены Совета национальной безопасности США обсуждали, в том числе, военные операции против йеменских повстанцев, попал посторонний человек.

Им оказался главный редактор журнала The Atlantic Джеффри Голдберг. Его в чат по ошибке добавил советник президента по национальной безопасности Майк Уолтц, с которым журналист лично знаком.

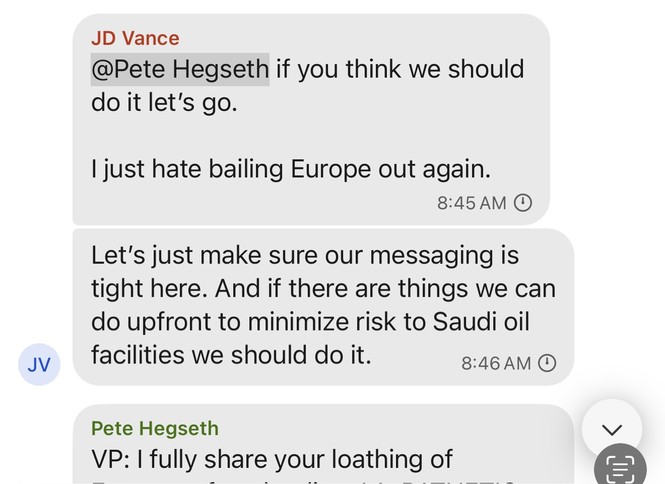
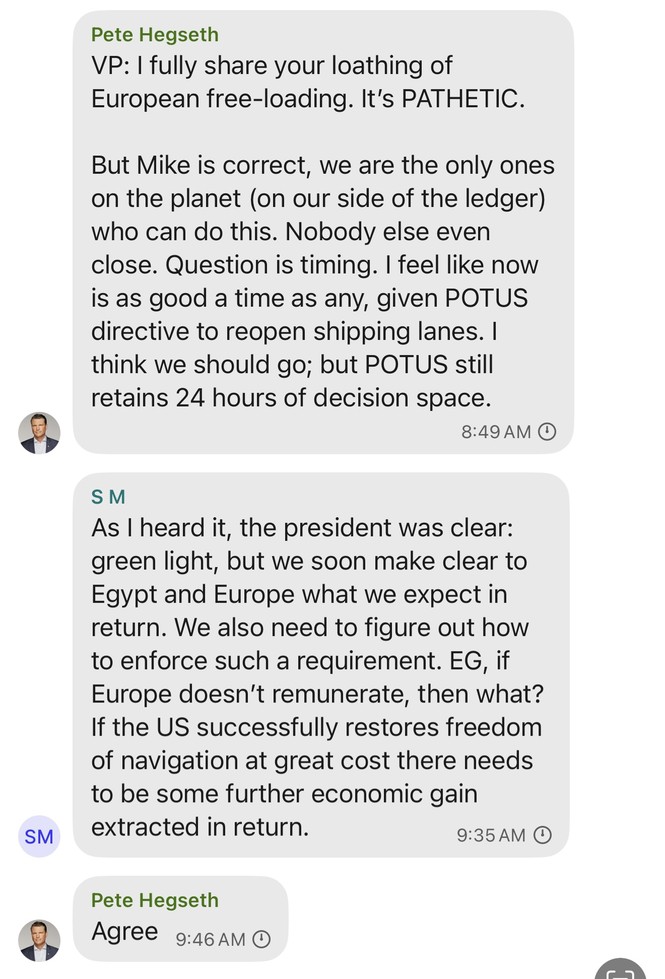
Голдберг был добавлен в чат 13 марта — за два дня до нанесения авиаударов по Йемену. Ему стали доступны обсуждения, которые вели члены Совета национальной безопасности, включая госсекретаря, министра обороны, вице-президента и других высокопоставленных чиновников и военных.

Сначала в чате шло обсуждение процедурных вопросов, но затем темой стали военные операции против йеменских хуситов. О предстоящих авиаударах по Йемену Голдберг узнал за два часа до их начала.

Выдержки из этой переписки Голдберг привёл в статье, опубликованной в журнале The Atlantic. Администрация президента США подтвердила телеканалу CNN подлинность приведённой переписки.

По данным источников CNN в администрации, изложенные факты вызвали шок. Это первый зафиксированный случай, когда обсуждение столь серьёзных вопросов велось через публичные мессенджеры, а не через утверждённые правительством защищённые каналы. Сам по себе такой способ коммуникации является грубейшим нарушением всех норм и регламентов, отметил источник CNN в военной разведке.

Однако министр обороны США Пит Хегсет в комментарии для Associated Press опроверг факт обсуждения военных планов в чате: «Никто не рассылал сообщения с военными планами, и это всё, что я могу сказать по этому поводу».

Согласно российской статистике за 2024 год, мессенджеры стали основным каналом утечек информации по вине сотрудников — на них пришлось 35% инцидентов. В случаях, связанных с конфиденциальными данными, эта доля достигает 50%.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru