


Мошенники продают билеты на мифический концерт Эминема в Минске

Мошенники продают билеты на мифический концерт Эминема в Минске

Мошенники продают билеты на мифический концерт Эминема в Минске

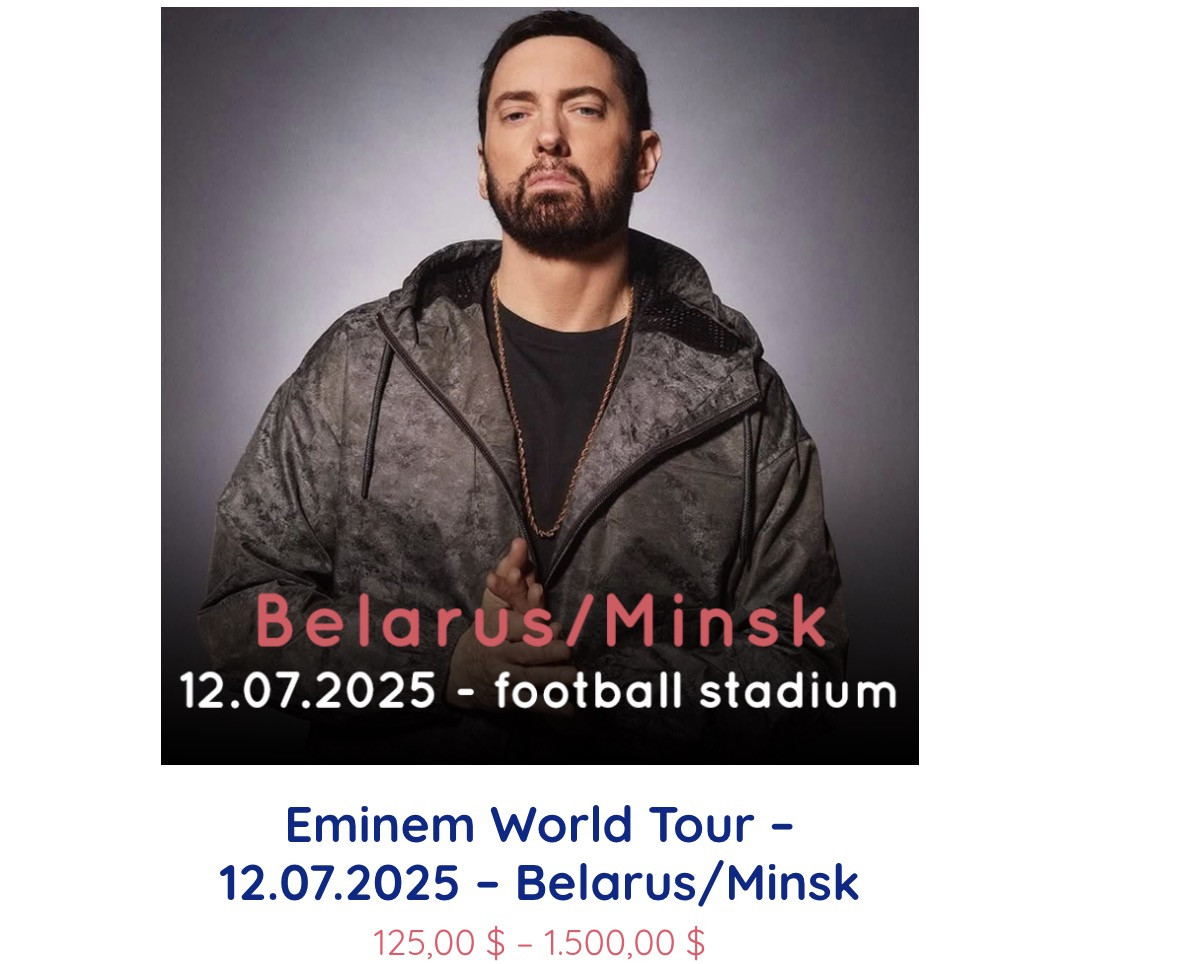
В Telegram распространяется ложная информация о концерте Эминема в Минске, который якобы состоится в июле в рамках нового турне. Мошенники создали сайт и обирают фанатов, продавая билеты по цене от $125 до $1500.

Белорусские СМИ и активисты предупреждают: это фейк. Официально объявленный график поездок артиста на ближайшие полгода посещение Минска не предусматривает.


Сейчас Эминем выступает в крупных городах США, в апреле посетит Канаду, Мексику и Бразилию, затем отправится на гастроли в Старый Свет, в конце мая — в азиатские страны, а в июне даст концерт в ОАЭ и два — в Австралии. Дальнейшие планы пока не оглашены.

Билеты с января продаются на Ticketmaster и на сайте рэпера. Ввиду большого спроса спекуляция, контрафакт и прямой обман неизбежны, покупки рекомендуется совершать только у авторизованных продавцов, предварительно проверяя информацию в официальных источниках.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru