


Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Хакеры подписывают вредоносы с помощью Microsoft Trusted Signing

Киберпреступники используют платформу Microsoft Trusted Signing для подписи вредоносных программ с помощью краткосрочных сертификатов, действующих всего три дня.

Исследователи в области кибербезопасности заметили рост числа вредоносных образцов, подписанных через облачный сервис Microsoft.

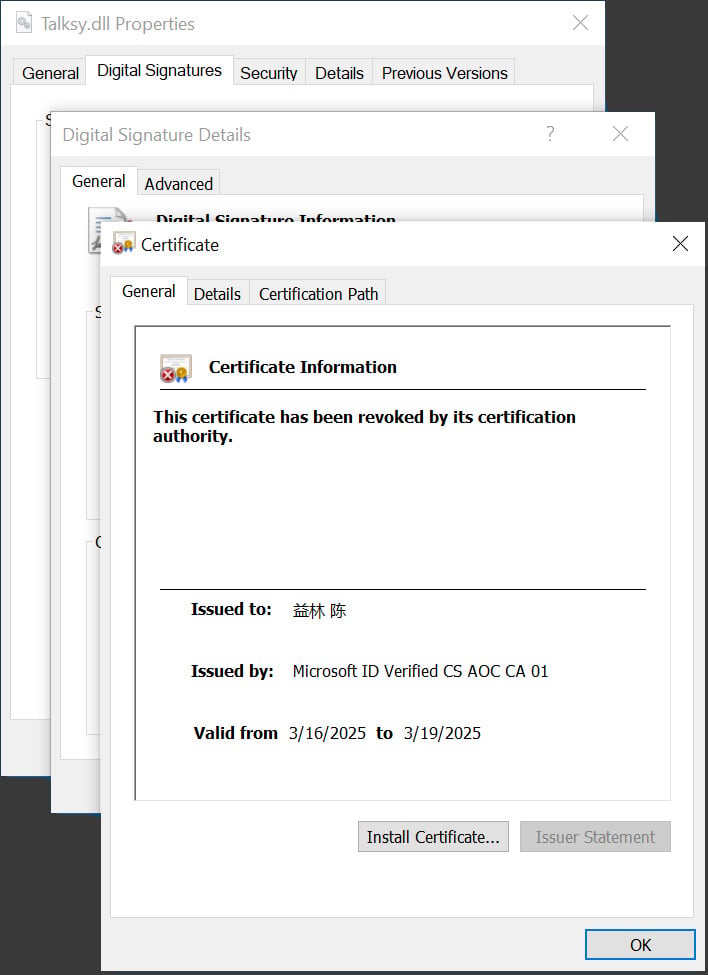
Злонамеренные файлы, подписанные сертификатом «Microsoft ID Verified CS EOC CA 01», получают повышенный уровень доверия и могут обходить антивирусные продукты и фильтры безопасности.

Несмотря на то что сертификаты действительны лишь три дня, подписанные исполняемые файлы считаются легитимными до момента, пока Microsoft не отзовет соответствующий сертификат.

Злоумышленники используют эту схему в различных кампаниях, включая похищение криптовалюты (кампания Crazy Evil Traffers — детекты на VirusTotal) и распространение похитителя данных Lumma Stealer (детекты на VirusTotal).

Источник: BleepingComputer


Запущенный в 2024 году сервис Trusted Signing задумывался как простое и безопасное решение для разработчиков с платой $9,99 в месяц. Платформа использует краткосрочные сертификаты, которые можно быстро отозвать, и не передает их напрямую пользователям, что должно предотвратить неправомерное использование.

Однако, по словам экспертов, злоумышленники предпочитают сервис Microsoft из-за более простого процесса получения сертификатов по сравнению с сертификатами расширенной проверки (EV), которые ранее считались золотым стандартом.

Несмотря на предпринимаемые Microsoft меры по отслеживанию и отзыву скомпрометированных сертификатов, проблема остается актуальной, поскольку постоянно появляются новые сертификаты.

Представители Microsoft заявили, что компания активно мониторит угрозы и оперативно отзывает сертификаты при обнаружении использования их во вредоносных целях.

Подпишитесь на новости

Anthropic сообщила полиции об угрозах нападения в чате с Claude

Разговор с ИИ закончился визитом полиции. Во Флориде 30-летнюю Карли Мишель Хеллер обвинили в письменных угрозах насилия после переписки с Claude. По версии следствия, она заявила о намерении устроить стрельбу в офисе шерифа округа Ли, а затем сообщила, что приобрела оружие.

Как пишет Gulf Coast News, сообщения заметили системы безопасности Anthropic. Переписку передали на проверку человеку, после чего компания уведомила правоохранителей.

По сообщениям СМИ, сотрудники установили личность Хеллер и задержали её дома без лишнего шума. Шериф Кармайн Марсено рассказал, что женщина использовала Claude как дневник.

Хеллер предъявили обвинение в преступлении второй степени по закону Флориды. Виновность женщины предстоит установить суду.

История показывает границу, о которой легко забыть за дружелюбным интерфейсом: чат с ИИ нельзя воспринимать как дневник в запертом ящике. В этом случае потенциально опасные сообщения прошли автоматическую проверку, оценку специалиста и дошли до полиции.

При этом делать вывод, что любая резкая фраза автоматически приводит к аресту, оснований нет. Здесь, по версии следствия, переписка содержала конкретную цель предполагаемого нападения и заявление о приобретении оружия. Именно эти обстоятельства теперь будут разбирать в рамках дела.

RSS: Новости на портале Anti-Malware.ru