


Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Kali Linux представила первый важный апдейт 2025 года — Kali Linux 2025.1a. В этот раз разработчики сосредоточились на обновлениях системы, добавили новый инструмент, освежили темы рабочего стола и внесли изменения в интерфейс.

Изначально планировался релиз Kali Linux под номером 2025.1, однако из-за обнаруженной в последнюю минуту ошибки разработчикам пришлось оперативно исправить её и выпустить обновлённую версию 2025.1a.

Сразу хочется отметить новый инструмент:

  • hoaxshell — генератор и обработчик пейлоадов reverse shell для Windows, использующий протокол HTTP(S) для установления соединения.

Кроме того, в Kali обновили ядро системы до версии 6.12.

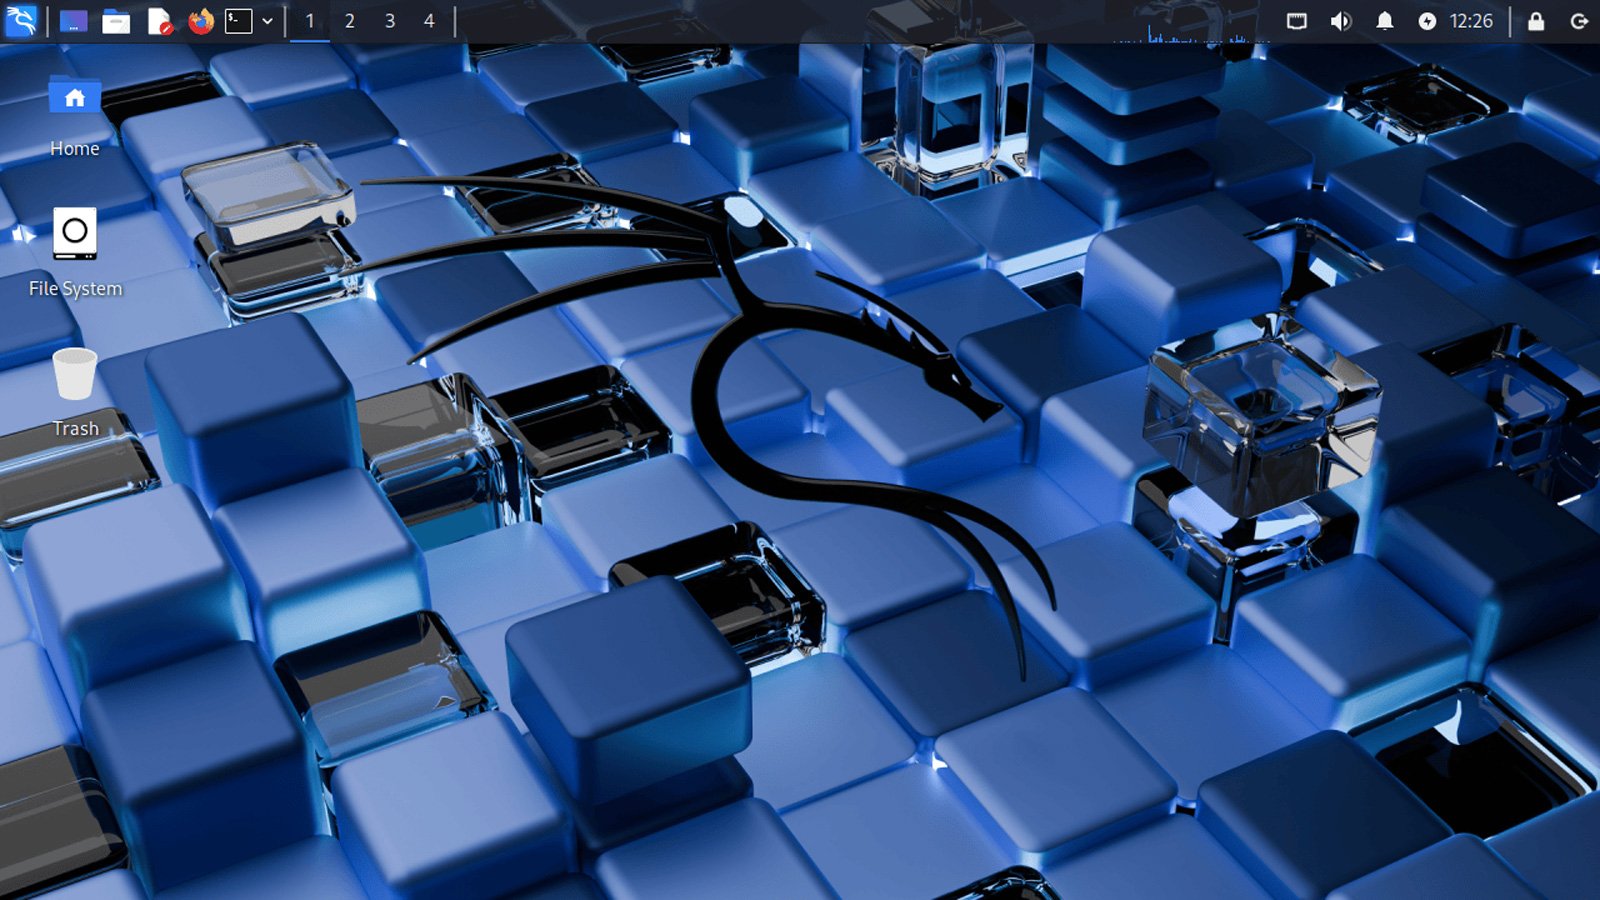
По традиции первая версия года получила визуальное обновление, включающее новые обои, изменённый загрузочный экран и доработанный интерфейс входа в систему.

«Как и в случае с предыдущими релизами, наша первая версия в этом году сопровождается обновлением темы, что позволяет интерфейсу оставаться современным», — говорится в официальном сообщении Kali Linux 2025.1a.

Обновление коснулось как стандартной версии Kali, так и Kali Purple. Всего представили пять новых обоев и три дополнительных фона в пакете Community Wallpapers.


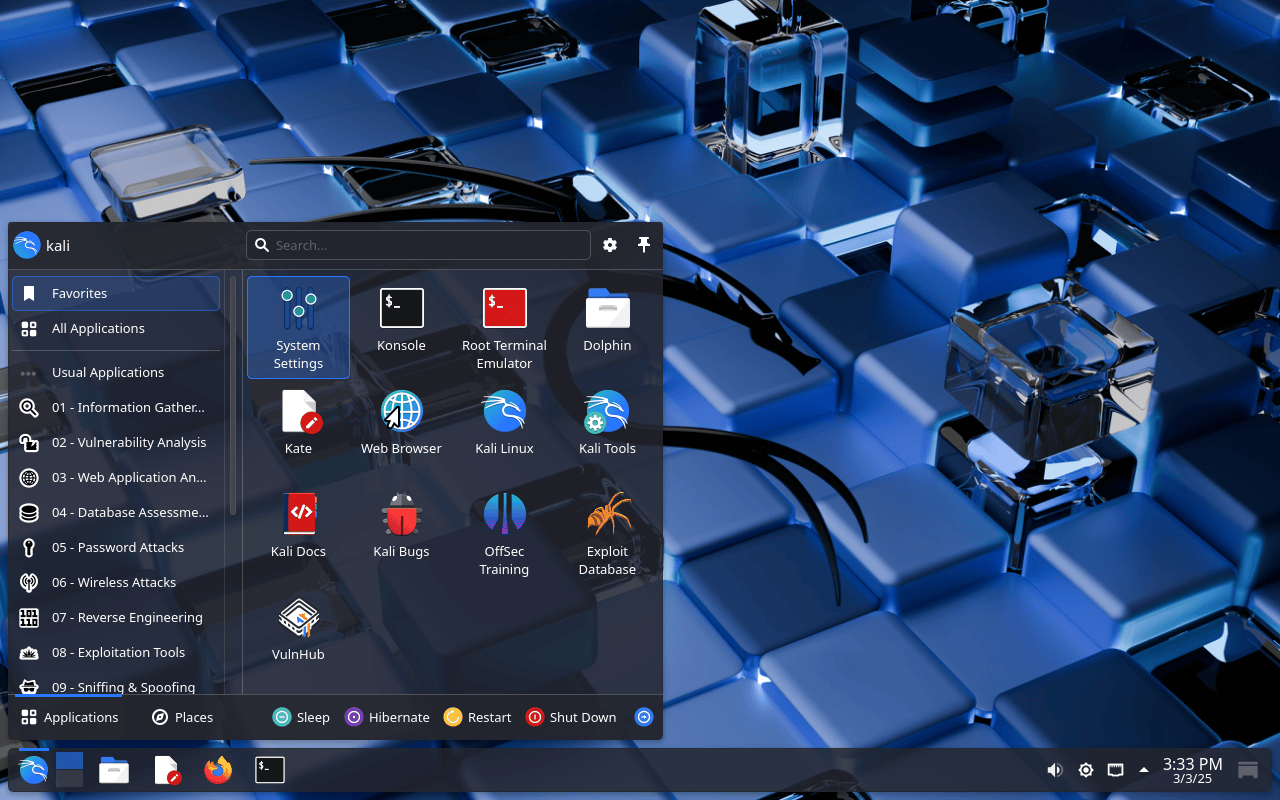
В версии 2025.1a обновили и рабочий стол, включая установку Plasma 6.2 и Xfce 4.20. Среди нововведений KDE особенно выделяются плавающие панели (Floating Panels).


Разработчики также добавили новые комбинации клавиш для более удобной навигации по рабочему столу.

Полный список изменений версии Kali Linux 2025.1a лежит на официальном сайте проекта.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru