


В 2024 году закончился переход к осмысленному развитию ИБ-рынка

В 2024 году закончился переход к осмысленному развитию ИБ-рынка

В 2024 году закончился переход к осмысленному развитию ИБ-рынка

Главным приоритетом бизнеса в сфере информационной безопасности в 2024 году стала реальная защищенность бизнес-процессов. Такой вывод сделали в Центре информационной безопасности интегратора «Инфосистемы Джет» по итогам года.

Общий рост выручки от проектов в сфере ИБ составил 43%, а доход интегратора от этих проектов достиг почти 20,5 млрд рублей.

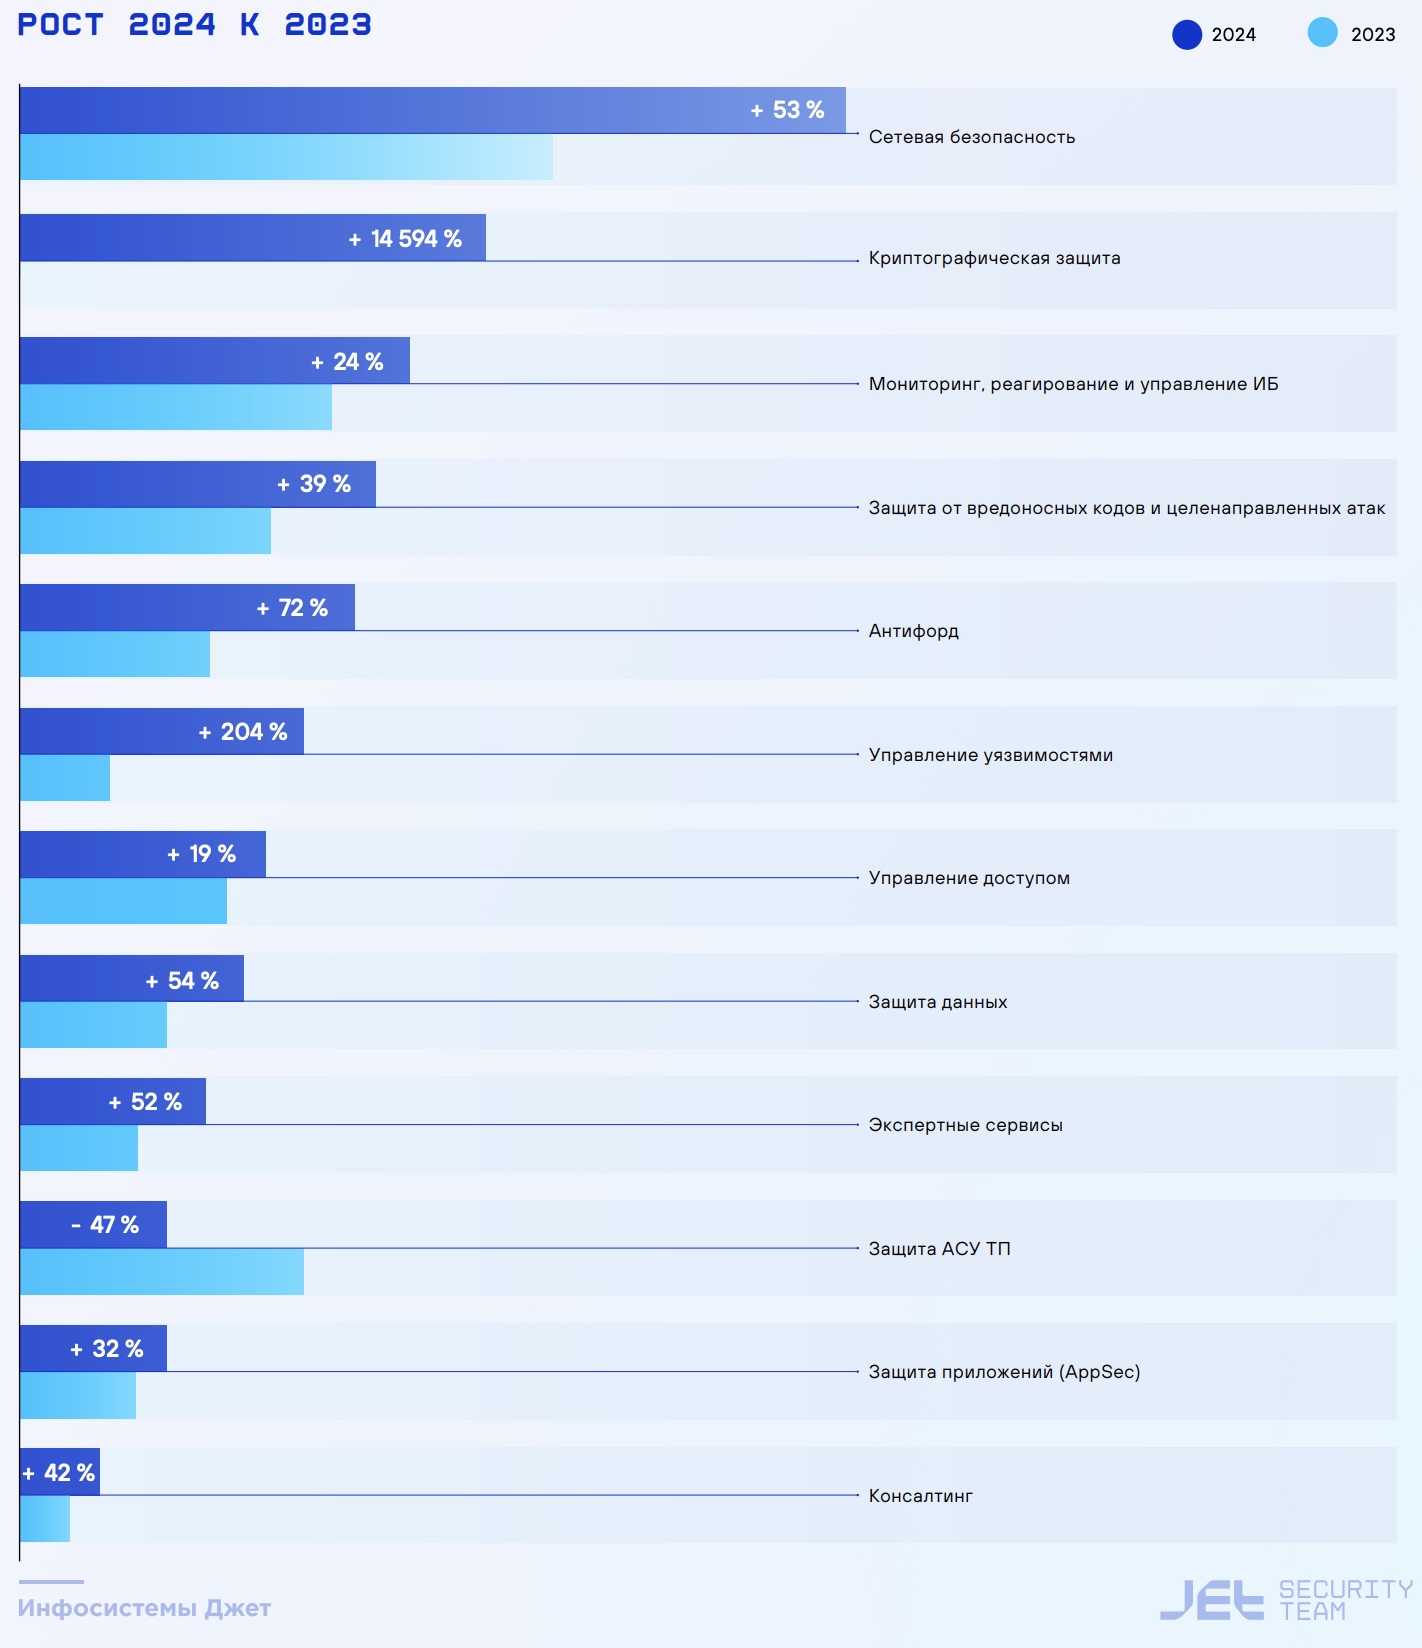
Наибольший рост показало направление криптографической защиты информации — 14 594%. Такой впечатляющий результат объясняется «эффектом низкой базы» 2023 года, а также широким внедрением импортозамещенных решений, совместимых с российским системным ПО.


Внедрение процессов управления уязвимостями увеличилось в три раза. Этот рост обусловлен общей тенденцией повышения реальной защищенности бизнеса.

Третье место по темпам роста заняло направление антифрода — выручка в этом сегменте выросла на 72%. В «Инфосистемы Джет» отметили, что востребованность антифрод-решений распространилась за пределы финансового сектора, что и обеспечило значительный рост. Причем эта тенденция, по прогнозам, сохранится и в ближайшие годы.

Выше среднего также выросли сегменты сетевой безопасности, защиты данных и экспертных сервисов. Единственное снижение продемонстрировал сегмент защиты АСУ ТП, что в компании объяснили спецификой таких проектов, в частности их длительным циклом реализации.

В «Инфосистемы Джет» также отметили значительные изменения в подходах к обеспечению непрерывности бизнес-процессов по сравнению с 2019–2021 годами. Среди ключевых тенденций 2024 года выделяются:

  • Высокий уровень вовлеченности топ-менеджмента в проекты по информационной безопасности;
  • Рост осведомленности о киберугрозах и возможных последствиях атак;
  • Увеличение инвестиций в ИБ и усиление административного веса профильных подразделений;
  • Расширение взаимодействия между ИТ и ИБ-специалистами;
  • Повышенный интерес к построению систем мониторинга и разработке планов реагирования на инциденты;
  • Возросшие требования к качеству реализуемых проектов;
  • Усложнение выбора решений на фоне роста числа предложений на рынке;
  • Активное развитие ИБ-сервисов как ответ на кадровый дефицит;
  • Расширенное использование Threat Intelligence, проверок подрядчиков и мер безопасности за пределами корпоративного периметра;
  • Внедрение продвинутой аналитики и технологий искусственного интеллекта.

По мнению «Инфосистемы Джет», все эти тенденции сохранятся и в 2025 году. В компании надеются, что рост рынка информационной безопасности продолжится, включая сегменты, которые в 2024 году демонстрировали более умеренные темпы развития.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru