


Microsoft прекращает поддержку Remote Desktop с 27 мая

Microsoft прекращает поддержку Remote Desktop с 27 мая

Microsoft прекращает поддержку Remote Desktop с 27 мая

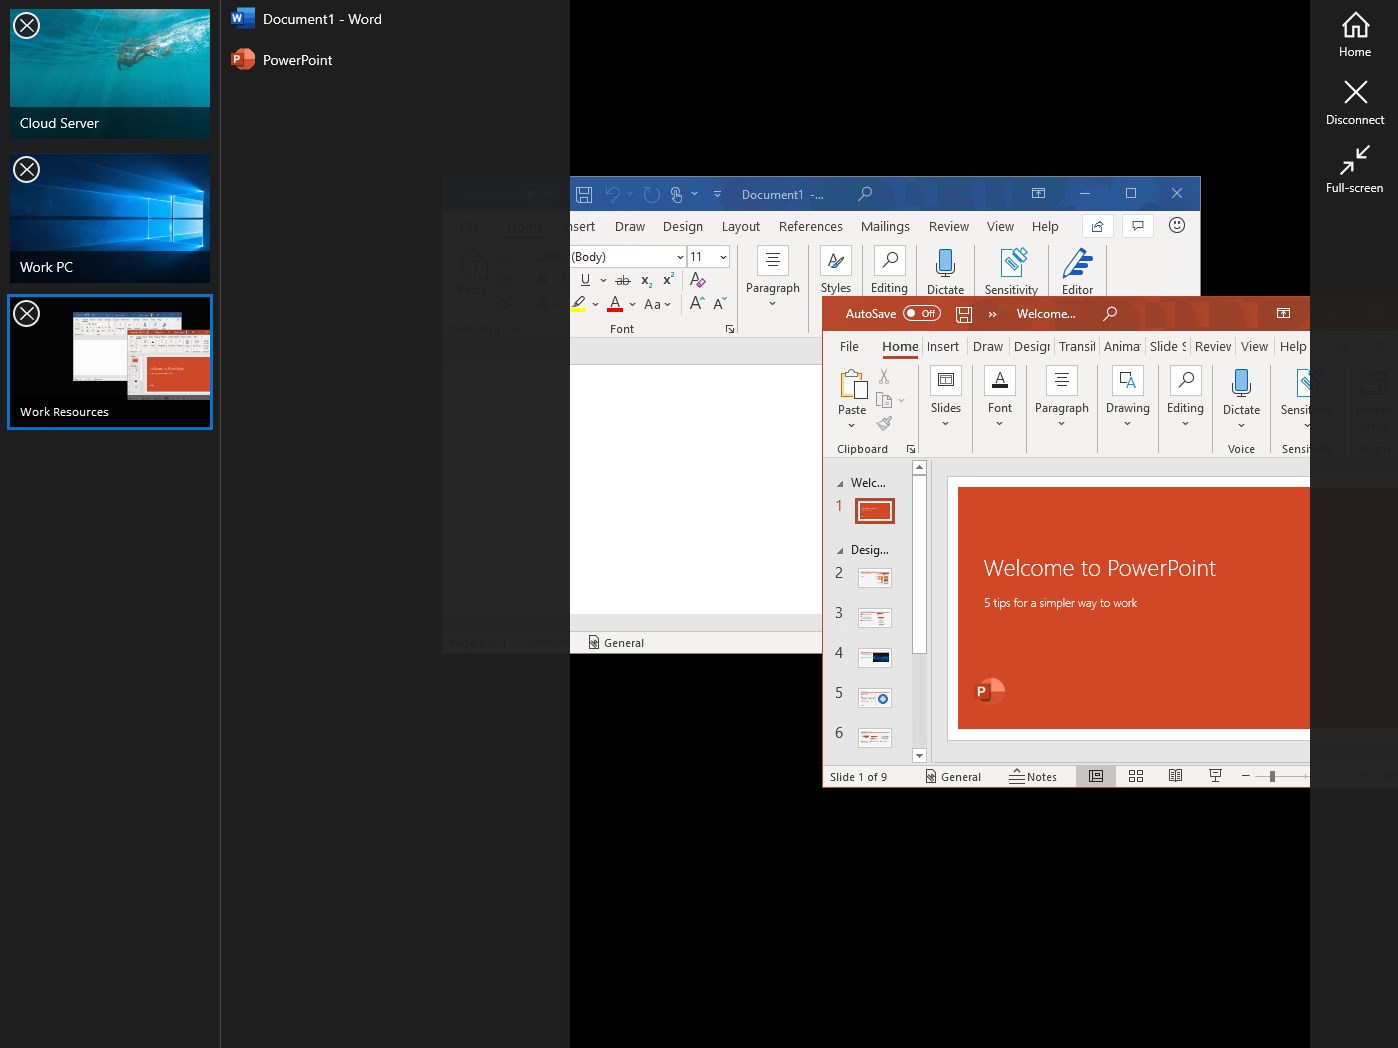
Microsoft объявила о прекращении поддержки приложения Remote Desktop с 27 мая 2025 года. Оно будет удалено из Microsoft Store, а в качестве альтернативы пользователям предлагается переход на Windows App.

Вчера вечером Microsoft официально сообщила о завершении поддержки Remote Desktop. После этой даты приложение больше нельзя будет загрузить или установить через Microsoft Store.

Пользователям, которым требуется удаленный доступ к Windows 365, Azure Virtual Desktop и Microsoft Dev Box, рекомендуется заранее перейти на Windows App. С 27 мая 2025 года Remote Desktop больше не будет доступен для использования с этими сервисами.

Среди ключевых преимуществ Windows App Microsoft выделяет:

  • Единый интерфейс для работы с несколькими службами Windows, включая облачные рабочие пространства;
  • Поддержку многомониторных конфигураций;
  • Доступ к Windows 365, Azure Virtual Desktop и Microsoft Dev Box;
  • Интеграцию с другими сервисами Microsoft, включая Teams.

Однако у Windows App есть и некоторые ограничения. Например, приложение не поддерживает работу в средах с прокси-идентификацией.

При этом для удаленного подключения к другим системам пользователи могут продолжать использовать встроенное в Windows приложение Remote Desktop Connection.

Remote Desktop – не единственное приложение, от которого отказалась Microsoft. На прошлой неделе компания объявила о закрытии Publisher, а в конце февраля сообщила о прекращении работы Skype.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru