


Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

С начала года «Лаборатория Касперского» фиксирует новые атаки DCRat по своей клиентской базе. Распространители Windows-трояна публикуют вредоносные ссылки на YouTube и выдают его за игровые боты, читы и кряки, пользующиеся спросом у геймеров.

Примечательно, что C2-серверы DCRat подняты в доменах с именами, производными от nyash, «няша». По всей видимости, авторы новой киберкампании — поклонники японской поп-культуры.

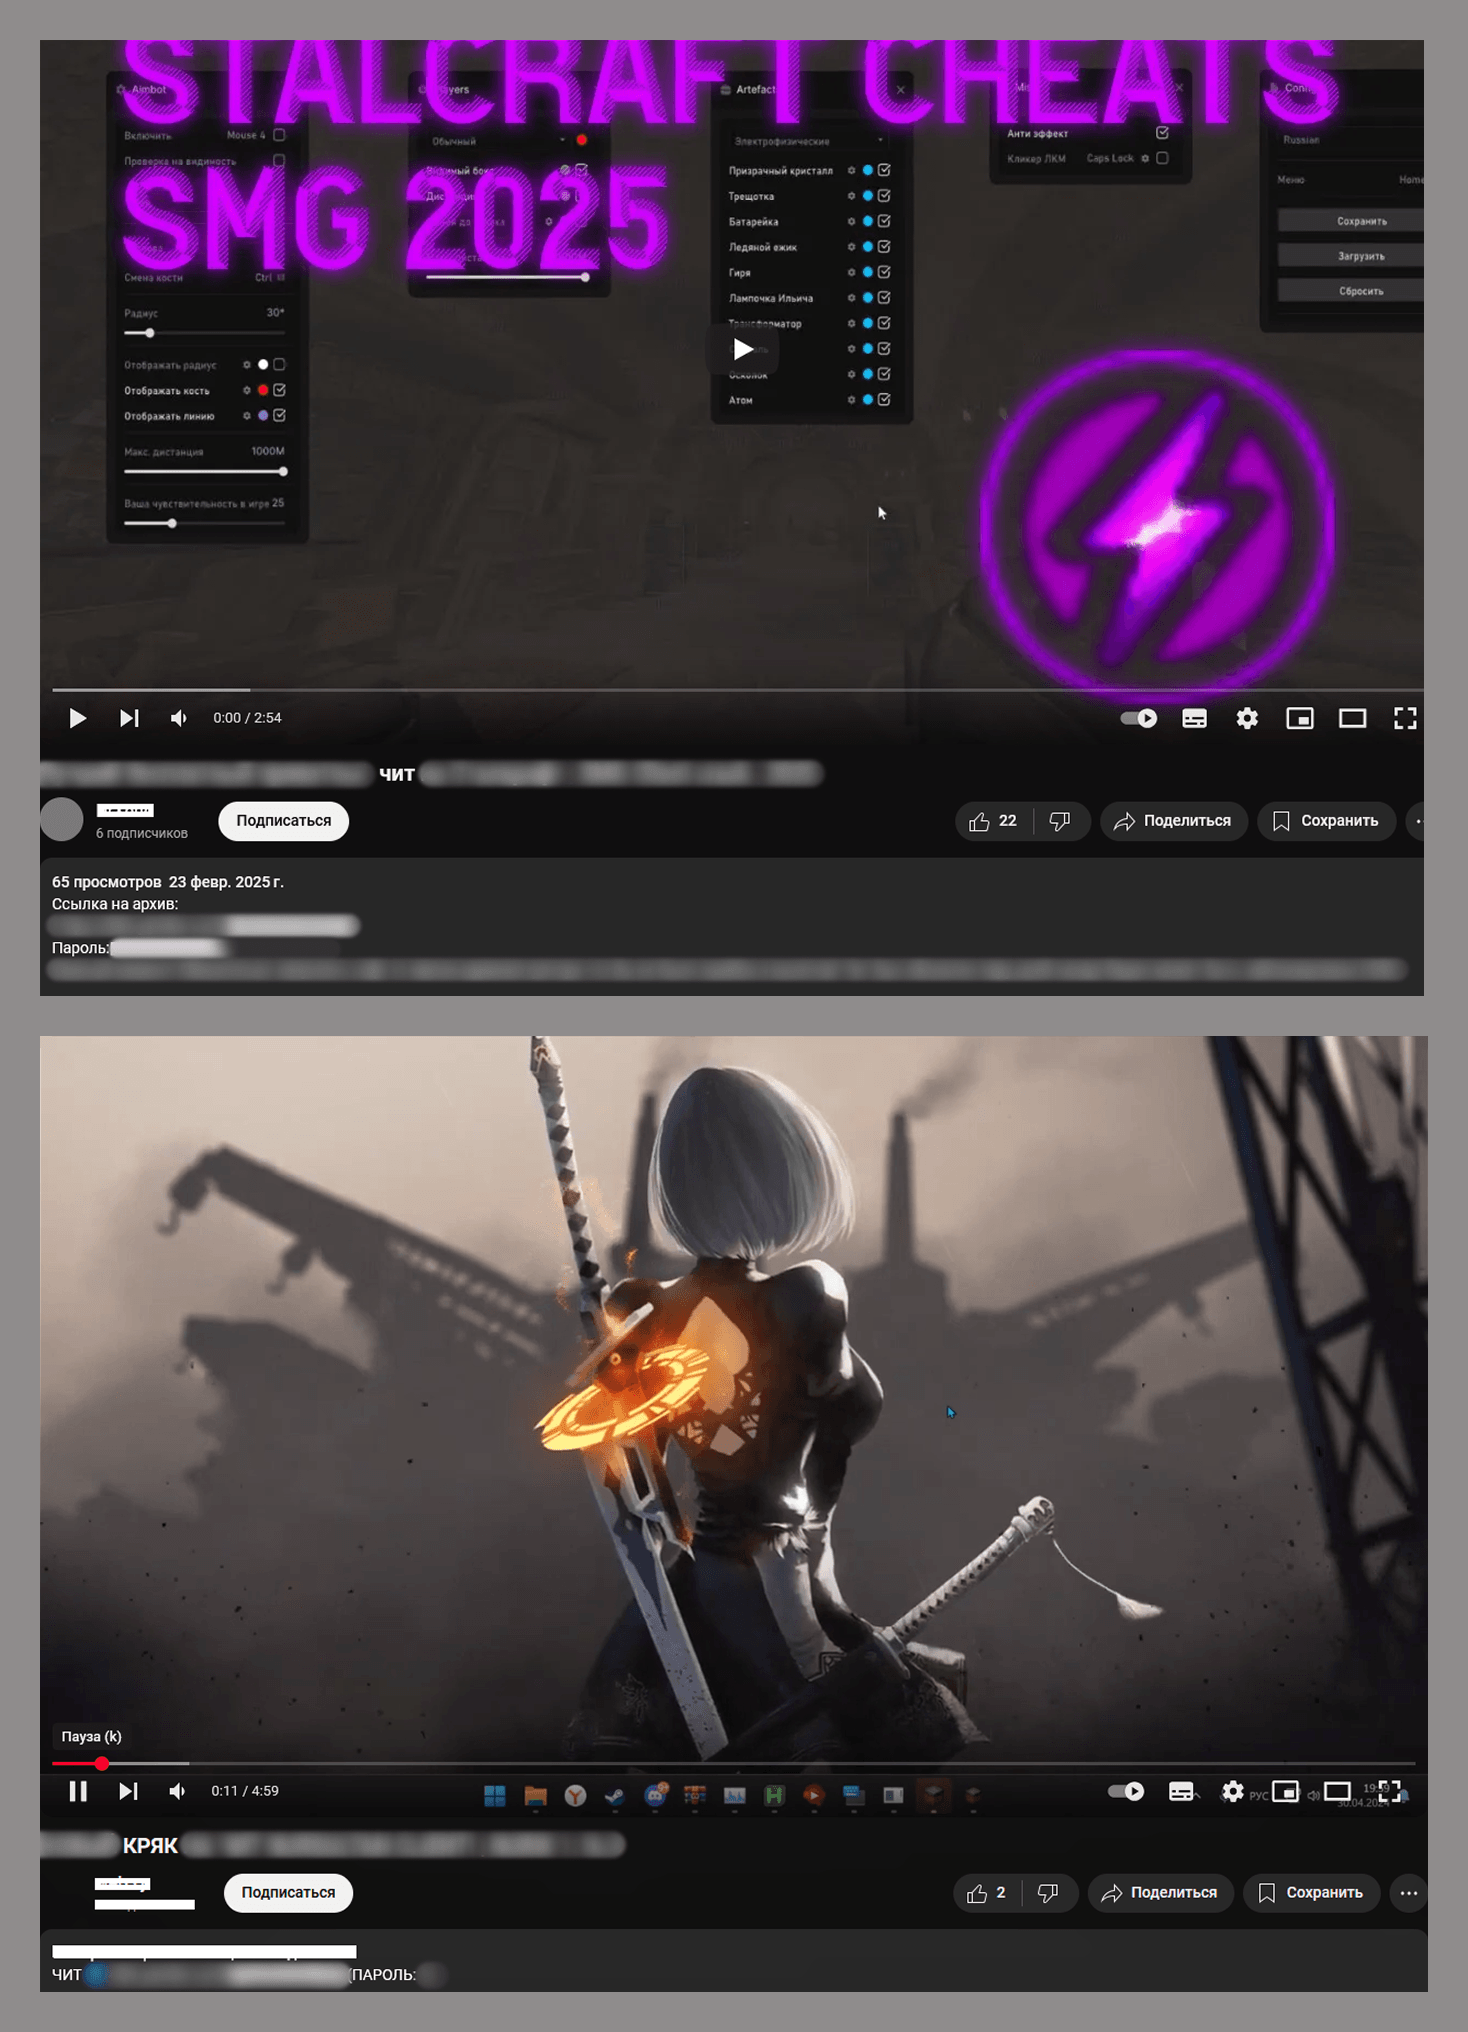
Видеоролики, продвигающие фейковый софт как способ получения доступа к играм или повышения рейтинга, выкладываются из-под взломанных либо специально созданных аккаунтов. В описаниях присутствует ссылка на сайт, где якобы можно скачать полезную прогу.

Анализ показал, что чаще всего по таким URL загружается запароленный RAR с легитимного файлообменника (в этом случае ключ тоже указан в описании видео). Вместо обещанного кряка или чита в архиве, заполненном мусорными папками и файлами, сокрыт образец DCRat.


Для размещения C2 операторы зловреда регистрируют домены (обычно в зоне RU), а затем плодят поддомены. Исследователи насчитали 57 регистраций в рамках текущей Rat-кампании; под пятью аккаунтами уже суммарно создано более 40 доменов третьего уровня.

«Интересно, что злоумышленники, которые обеспечивают поддержку DCRat и настройку инфраструктуры, использовали в рамках новой вредоносной кампании в качестве командных центров домены второго уровня со словами nyashka, nyashkoon, nyashtyan», — отметил эксперт Kaspersky Олег Купреев, комментируя результаты исследования.

Модульный бэкдор DCRat, он же DarkCrystal, известен ИБ-сообществу с 2018 года. Он умеет загружать дополнительные компоненты для расширения функциональности. За время наблюдений аналитикам удалось заполучить 34 плагина, в том числе модули для регистрации клавиатурного ввода, работы с веб-камерой, скачивания файлов и эксфильтрации паролей.

По данным телеметрии Kaspersky, с 1 января с атаками DCRat столкнулись более тысячи пользователей, в основном (80%) россияне. Зафиксированы также попытки заражения в Белоруссии, Казахстане и Китае.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru