


Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

Фанаты аниме раздают на YouTube трояна DCRat под видом кряков и читов

С начала года «Лаборатория Касперского» фиксирует новые атаки DCRat по своей клиентской базе. Распространители Windows-трояна публикуют вредоносные ссылки на YouTube и выдают его за игровые боты, читы и кряки, пользующиеся спросом у геймеров.

Примечательно, что C2-серверы DCRat подняты в доменах с именами, производными от nyash, «няша». По всей видимости, авторы новой киберкампании — поклонники японской поп-культуры.

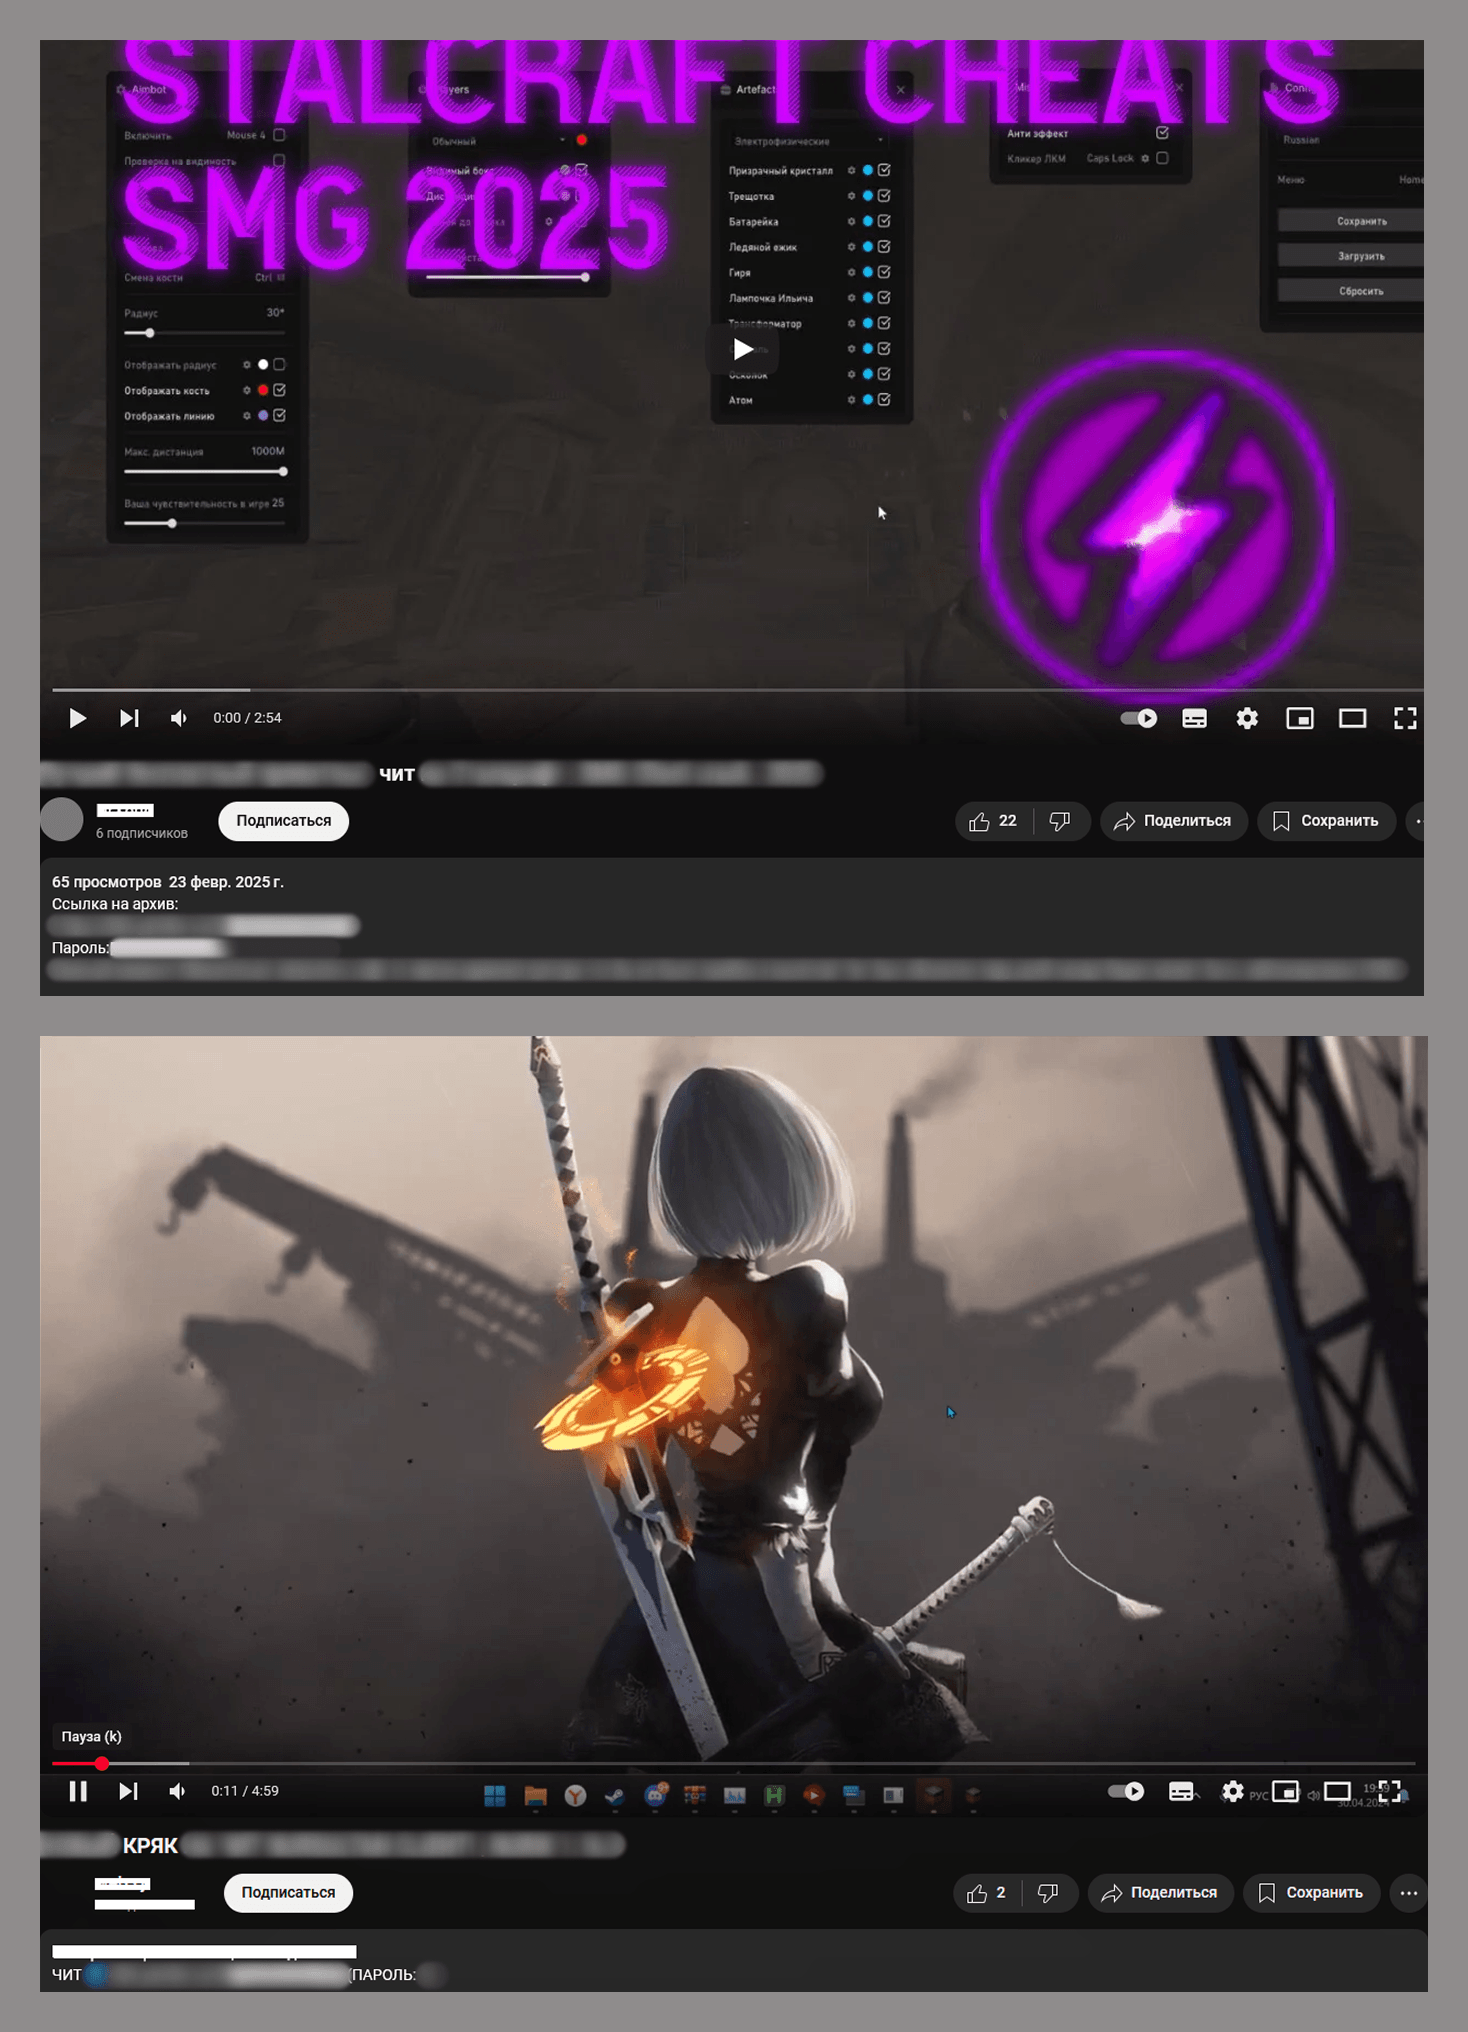
Видеоролики, продвигающие фейковый софт как способ получения доступа к играм или повышения рейтинга, выкладываются из-под взломанных либо специально созданных аккаунтов. В описаниях присутствует ссылка на сайт, где якобы можно скачать полезную прогу.

Анализ показал, что чаще всего по таким URL загружается запароленный RAR с легитимного файлообменника (в этом случае ключ тоже указан в описании видео). Вместо обещанного кряка или чита в архиве, заполненном мусорными папками и файлами, сокрыт образец DCRat.


Для размещения C2 операторы зловреда регистрируют домены (обычно в зоне RU), а затем плодят поддомены. Исследователи насчитали 57 регистраций в рамках текущей Rat-кампании; под пятью аккаунтами уже суммарно создано более 40 доменов третьего уровня.

«Интересно, что злоумышленники, которые обеспечивают поддержку DCRat и настройку инфраструктуры, использовали в рамках новой вредоносной кампании в качестве командных центров домены второго уровня со словами nyashka, nyashkoon, nyashtyan», — отметил эксперт Kaspersky Олег Купреев, комментируя результаты исследования.

Модульный бэкдор DCRat, он же DarkCrystal, известен ИБ-сообществу с 2018 года. Он умеет загружать дополнительные компоненты для расширения функциональности. За время наблюдений аналитикам удалось заполучить 34 плагина, в том числе модули для регистрации клавиатурного ввода, работы с веб-камерой, скачивания файлов и эксфильтрации паролей.

По данным телеметрии Kaspersky, с 1 января с атаками DCRat столкнулись более тысячи пользователей, в основном (80%) россияне. Зафиксированы также попытки заражения в Белоруссии, Казахстане и Китае.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru