


Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Гендиректор как наживка: российские компании столкнулись с новым фишингом

Специалисты фиксируют увеличение числа фишинговых атак на российские организации. Злоумышленники рассылают сообщения, выдавая себя за генеральных директоров или топ-менеджеров компаний, чтобы получить доступ к конфиденциальной информации и корпоративным данным.

Виктор Иевлев, руководитель отдела информационной безопасности компании ГК «Гарда», рассказал о распространённых схемах мошенничества и предложил базовые рекомендации по защите.

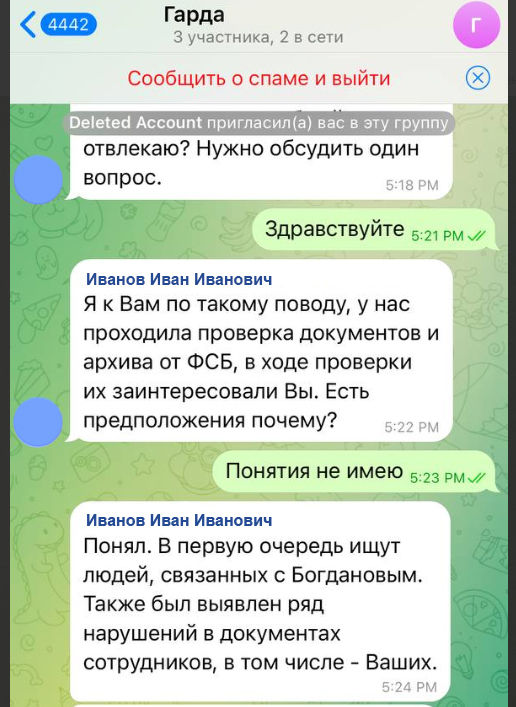
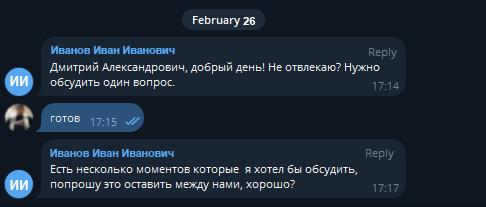
Чаще всего мошенники добавляют сотрудника в группу в мессенджере Telegram, используя название компании, в которой он работает. Однако подобные сообщения также могут поступать через другие мессенджеры или электронную почту.

Злоумышленники создают поддельные аккаунты с именем генерального директора компании и от его имени сообщают сотрудникам о проверке документов, предлагая открыть вложения, которые на самом деле являются вредоносными файлами.


В других случаях мошенники могут просить срочно перечислить деньги или предоставить доступ к внутренним корпоративным системам.


Рекомендуемые меры безопасности:

  1. Проверяйте, действительно ли сообщение поступило от заявленного отправителя. Внимательно изучите адрес электронной почты или аккаунт в мессенджере. Если сообщение вызывает сомнения, используйте альтернативный способ связи (другой мессенджер, корпоративная почта, телефон, СМС) для проверки личности отправителя. Если прямое обращение к генеральному директору недопустимо, свяжитесь со службой информационной безопасности компании или секретарём руководителя для подтверждения факта отправки сообщения.
  2. Не переходите по ссылкам и не открывайте вложения в подозрительных или неожиданных сообщениях. В случае сомнений попросите отправителя прислать официальное письмо на корпоративную почту.
  3. Подтверждайте любые срочные или неожиданные запросы по официальным каналам связи, таким как телефон или корпоративная почта.
  4. Сообщите о подозрительных сообщениях в службу поддержки Telegram (abuse@telegram.org) или отправьте жалобу через аккаунт @notoscam.
  5. Периодически проводите в компании тренинги по информационной безопасности, чтобы сотрудники своевременно распознавали фишинговые атаки и соблюдали правила цифровой безопасности.
Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru