


Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Вредоносные Chrome-аддоны научились превращаться в менеджеры паролей

Исследователи указали на новый «полиморфный» вектор атаки, позволяющий вредоносным расширениям для Chrome выдавать себя за менеджеры паролей, криптовалютные кошельки и банковские приложения. Задача таких аддонов — перехватить конфиденциальные данные пользователя.

По словам специалистов SquareX Labs, которые выявили киберугрозу, тактика злоумышленников позволяет Chrome-расширению в режиме реального времени менять внешний вид и функциональность.

Что самое опасное — такой аддон может подстраиваться под уже установленные расширения на устройстве жертвы.

Атакующие первым делом загружают вредоносное расширение в Chrome Web Store, а затем, окопавшись в системе, аддон получает список уже имеющихся у пользователя приложений через API Chrome под названием «chrome.management».

Если доступ к API невозможен, злоумышленники используют альтернативный метод, загружая специальные ресурсы на посещаемых жертвой веб-страницах. Именно так вредонос узнаёт, какие популярные расширения установлены у пользователя.

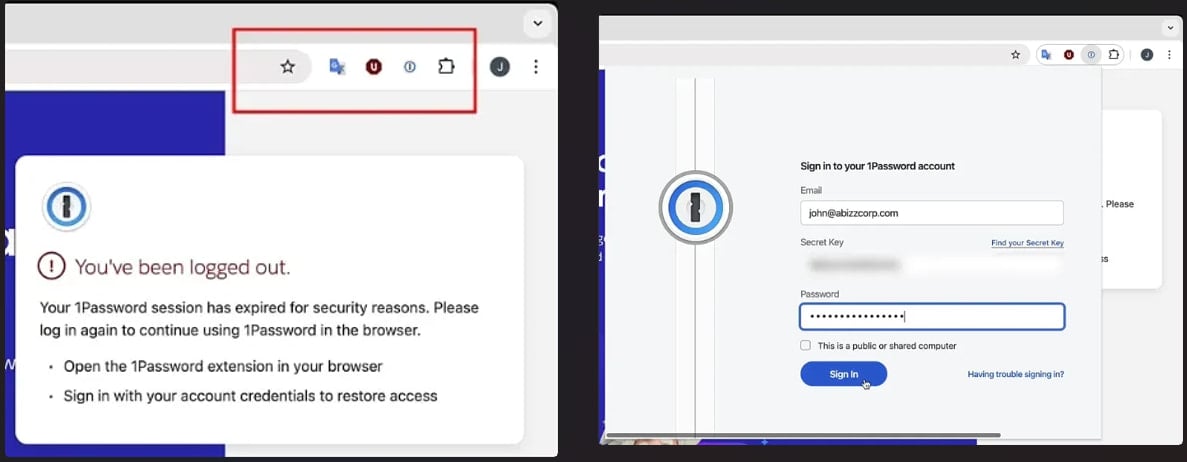
Далее злонамеренный аддон «превращается» в одно из легитимных расширений, полностью копируя его иконку и имя. Исследователи показали одну из вариаций атаки, в которой аддон-вредонос копировал менеджер паролей 1Password.

Пользователю выводилось сообщение о том, что «сессия истекла» и предлагалось заново ввести учётные данные. Последние, само собой, отправлялись злоумышленникам.


После кражи логина и пароля зловред возвращался к исходному виду и повторно включал оригинальное расширение, чтобы пользователь ничего не заподозрил.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru