


Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

Мошенники атакуют видеоблогеров с помощью дипфейка гендиректора YouTube

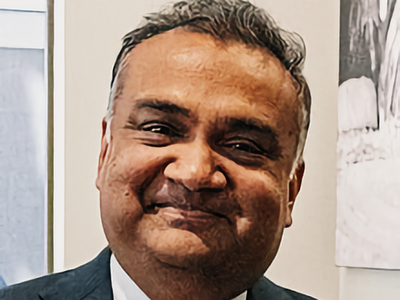
Используя ИИ, мошенники создали дипфейк гендиректора YouTube Нила Мохана (Neal Mohan), сообщающего об изменениях в монетизации видеоконтента, и пытаются с его помощью раздавать трояна для кражи учетных данных.

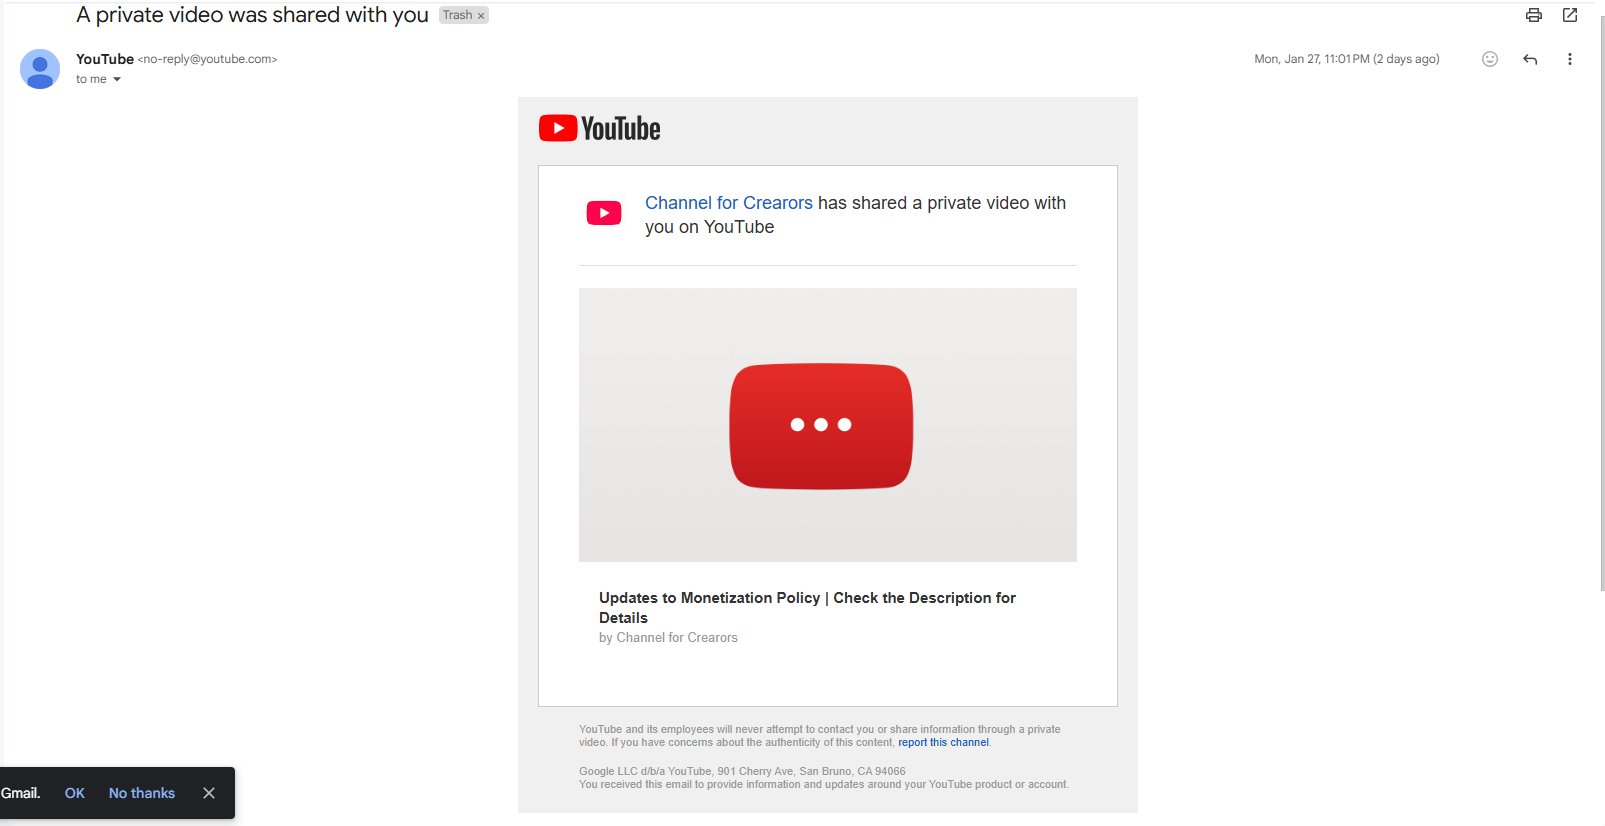
Фальшивку расшаривают как частное видео. Иногда с той же целью используется имейл; в этом случае сообщения распространяются от имени YouTube, в них вставляется ссылка на дипфейк.

В описании сфабрикованного ролика содержится ссылка на форму (на самом деле exe-файл), которую якобы нужно скопировать и заполнить, чтобы продолжать получать доход от просмотра публикуемого контента.


Команда YouTube опубликовала предупреждение о текущих атаках, напомнив, что сотрудники компании никогда не используют частные видео для контактов с пользователями видеохостинга и распространения важной для них информации.

Когда видео делятся в частном порядке от имени YouTube, это явный подлог и мошенничество, на которые можно пожаловаться с помощью соответствующей кнопки на странице. Содержащиеся в таких материалах ссылки потенциально опасны: они могут вести на фишинговый сайт или загружать зловредов.

К сожалению, с ростом доступности ИИ-инструментов у мошенников появилась возможность автоматизировать создание приманок, которые становятся все более убедительными. На YouTube такие фейки обычно рекламируют кряки лицензионных продуктов, а ссылки в описаниях чаще всего загружают троянов-стилеров.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru