


Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Шпионское приложение для Android, получившее имя SpyLend, проникло на смартфоны более 100 тысяч пользователей из официального магазина Google Play. Злоумышленники замаскировали его под софт для финансов.

SpyLend входит в семейство зловредов для мобильных устройств — SpyLoan, отличительной чертой которых является маскировка под финансовые приложения или сервисы для займа.

Как правило, такой софт пытается зацепить пользователей лёгкими и быстрыми займами с минимальными требованиями к документам и привлекательными условиями.

Однако после установки вредоносы запрашивают разрешения, позволяющие им перехватывать конфиденциальную информацию, включая журналы вызовов, СМС-сообщения, фотографии и геолокацию.

После этого все собранные данные используются для травли жертвы, вымогательства и прочих нехороших дел.

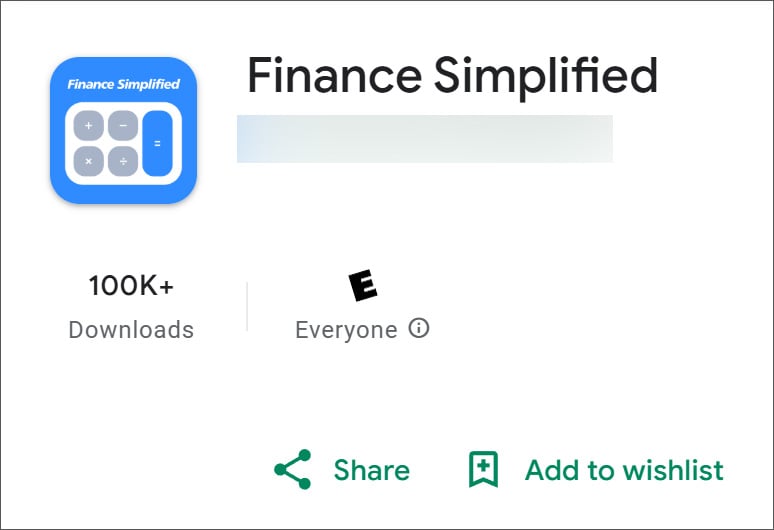
Специалисты компании CYFIRMA наткнулись на приложение «Finance Simplified», авторы которого обещали пользователям упростить управление финансами. Этот софт скачали из Google Play Store более 100 тыс. раз. Есть и другие APK, связанные с этой кампанией: KreditApple, PokketMe и StashFur.

В настоящий момент приложение удалено из Google Play, однако на заражённых смартфонах оно продолжит работать в фоновом режиме, собирая пользовательскую информацию.


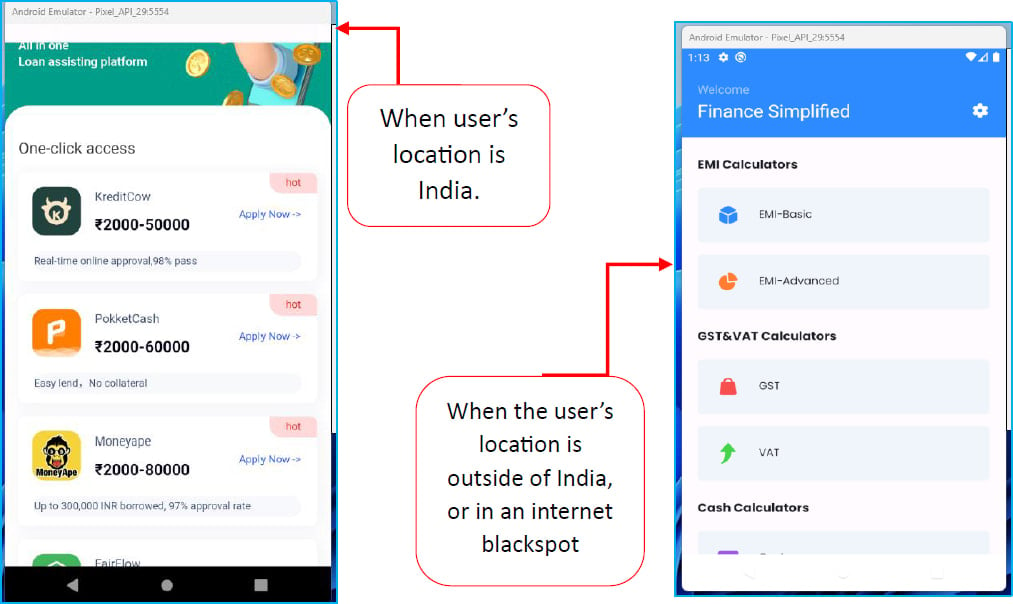
«Finance Simplified рекомендует владельцам смартфонов приложения для займа, загружает с помощью WebView соответствующие ресурсы и перенаправляет пользователей на сторонние сайты, откуда скачивается APK-файл», — пишут исследователи в отчёте.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru