


Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Android-шпион SpyLend проник на 100 тыс. смартфонов из Google Play Store

Шпионское приложение для Android, получившее имя SpyLend, проникло на смартфоны более 100 тысяч пользователей из официального магазина Google Play. Злоумышленники замаскировали его под софт для финансов.

SpyLend входит в семейство зловредов для мобильных устройств — SpyLoan, отличительной чертой которых является маскировка под финансовые приложения или сервисы для займа.

Как правило, такой софт пытается зацепить пользователей лёгкими и быстрыми займами с минимальными требованиями к документам и привлекательными условиями.

Однако после установки вредоносы запрашивают разрешения, позволяющие им перехватывать конфиденциальную информацию, включая журналы вызовов, СМС-сообщения, фотографии и геолокацию.

После этого все собранные данные используются для травли жертвы, вымогательства и прочих нехороших дел.

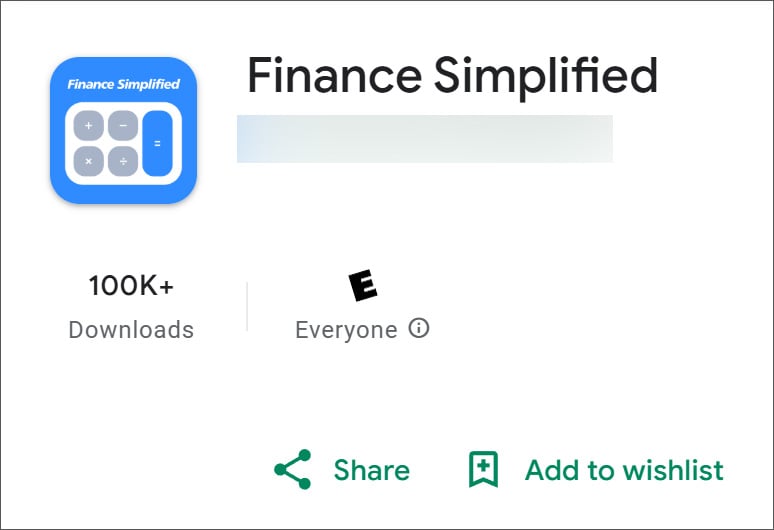
Специалисты компании CYFIRMA наткнулись на приложение «Finance Simplified», авторы которого обещали пользователям упростить управление финансами. Этот софт скачали из Google Play Store более 100 тыс. раз. Есть и другие APK, связанные с этой кампанией: KreditApple, PokketMe и StashFur.

В настоящий момент приложение удалено из Google Play, однако на заражённых смартфонах оно продолжит работать в фоновом режиме, собирая пользовательскую информацию.


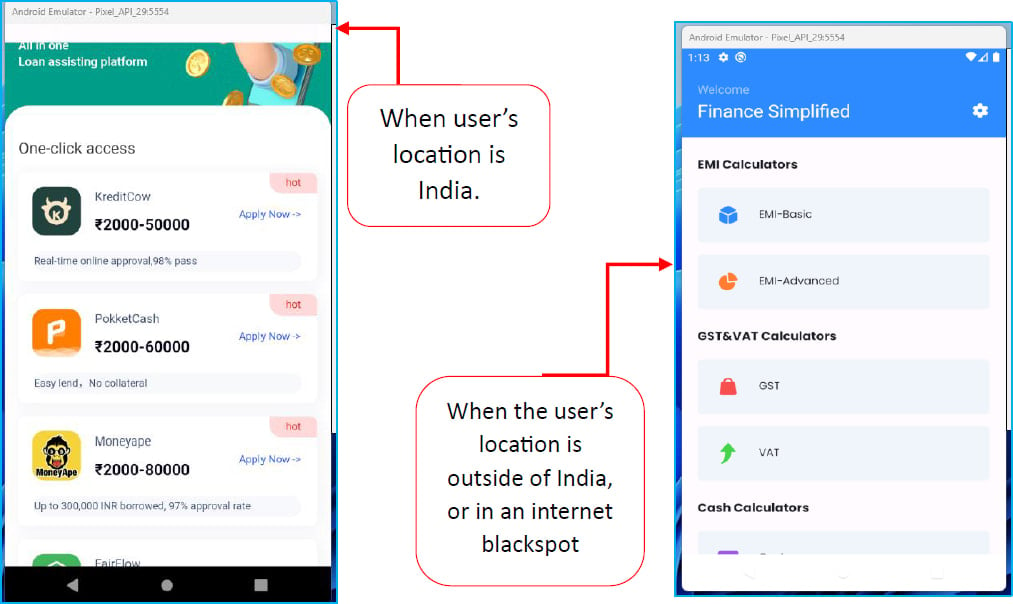
«Finance Simplified рекомендует владельцам смартфонов приложения для займа, загружает с помощью WebView соответствующие ресурсы и перенаправляет пользователей на сторонние сайты, откуда скачивается APK-файл», — пишут исследователи в отчёте.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru