

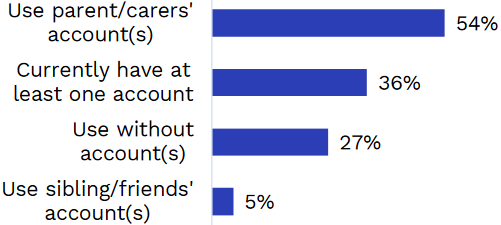

84% детей младше 13 лет легко обходят возрастные ограничения соцсетей

84% детей младше 13 лет легко обходят возрастные ограничения соцсетей

84% детей младше 13 лет легко обходят возрастные ограничения соцсетей

Проведенный в Австралии опрос показал, что 84% детей от 8 до 12 лет посещают YouTube, TikTok, Snapchat, несмотря на возрастные ограничения. Более трети пользуются своим аккаунтом, у 10% его заблокировали.

В конце этого года в Австралии вступит в силу запрет на создание аккаунтов в соцсетях лицами младше 16 лет. Чтобы оценить ситуацию, Комитет по электронной безопасности (eSafety Commission) провел опрос несовершеннолетних; в нем приняли участие 1504 жителя страны в возрасте от 8 до 15 лет (1049 — до 12-ти включительно).

Как оказалось, 95% респондентов используют (PDF) как минимум один из указанных в анкете сервисов: TikTok, Twitch, YouTube, Discord, Snapchat, Reddit, Facebook или Instagram (два последних признаны в России экстремистскими и запрещены).

В числе прочих в прошлом году эти платформы посещали 84% опрошенных младше 13 лет (чаще всего YouTube. TikTok и Snapchat), и больше половины из них заходят на такие сайты из-под учетной записи родителя либо опекуна. Обзавестись собственным аккаунтом детям обычно помогают родители, а особо одаренным он и вовсе не нужен.


Многие соцсети ввели возрастной ценз на доступ (13+), и при создании аккаунта почти все поименованные (кроме Reddit) просят указать дату рождения. Однако ее достоверность никак не проверяется, и дети с легкостью обходят это препятствие, солгав.

На YouTube, правда, предусмотрена легальная альтернатива для тех, кому еще нет 13-ти: посещения под присмотром родителей (запрет и ограничения по контенту снимаются через приложение Family Link).

Вместе с тем некоторые сервисы располагают средствами проактивного выявления возраста юзеров:

  • технологии анализа языка (TikTok, Twitch, Snapchat);
  • классификация каналов (YouTube);
  • ИИ и верификация по лицу (TikTok);
  • анализ голоса, поведения, трафика (Twitch).

В случае обнаружения нарушителя правил доступа Twitch, Snapchat, Reddit и Discord немедленно его банят (согласно результатам опроса, с этим столкнулись 10% малолетних владельцев аккаунтов), а TikTok для верности подключает команду аналитиков.

В Facebook и Instagram процесс фильтрации по возрастному признаку более сложен. При вводе в форму даты рождения, говорящей о нежном возрасте, посетителю выводится сообщение об ошибке.

Если тот упорствует, попытки создания аккаунта откладываются на 12 часов. Дополнительно для оценки возраста юзера могут использоваться инструменты идентификации Yoti или помощь специалиста-аналитика.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru