


Apple убирает ADP для iCloud в Великобритании после запроса о бэкдоре

Apple убирает ADP для iCloud в Великобритании после запроса о бэкдоре

Apple убирает ADP для iCloud в Великобритании после запроса о бэкдоре

Компания Apple отключила функцию Advanced Data Protection (ADP) для пользователей iCloud в Великобритании, после того как правительство потребовало обеспечить бэкдор для доступа к зашифрованным данным.

Это решение, как сообщает Bloomberg, стало опасным прецедентом и серьёзным изменением позиции Apple в вопросах защиты конфиденциальности пользователей.

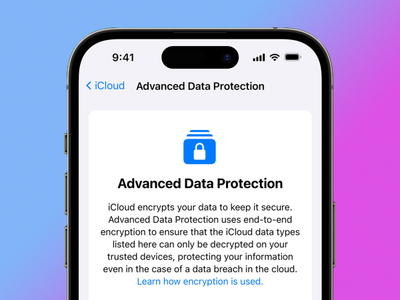
ADP — функциональность, обеспечивающая доступ к ключам шифрования только с доверенных устройств пользователя. Она открывает доступ к данным, хранящимся в iCloud: резервные копии, фотографии, заметки, голосовые записи и данные приложений.

При использовании этой функции данные защищаются сквозным шифрованием (E2EE), поэтому расшифровать их может только сам пользователь на доверенном устройстве.

«Мы крайне разочарованы, что функции ADP не будут доступны нашим клиентам в Великобритании, учитывая продолжающийся рост утечек данных и другие угрозы для конфиденциальности», — сообщили представители Apple в комментарии для Bloomberg.

Пользователи в Великобритании, уже активировавшие ADP, должны будут вручную отключить эту функцию, так как Apple не имеет возможности сделать это автоматически.

Это стало следствием требований Лондона создать бэкдор для доступа к данным iCloud. Как сообщает ряд СМИ, британские власти направили Apple требование обеспечить бэкдор для доступа ко всему контенту, загружаемому пользователями iCloud по всему миру.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru