


Apple убирает ADP для iCloud в Великобритании после запроса о бэкдоре

Apple убирает ADP для iCloud в Великобритании после запроса о бэкдоре

Apple убирает ADP для iCloud в Великобритании после запроса о бэкдоре

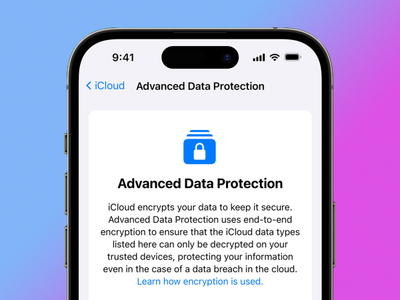
Компания Apple отключила функцию Advanced Data Protection (ADP) для пользователей iCloud в Великобритании, после того как правительство потребовало обеспечить бэкдор для доступа к зашифрованным данным.

Это решение, как сообщает Bloomberg, стало опасным прецедентом и серьёзным изменением позиции Apple в вопросах защиты конфиденциальности пользователей.

ADP — функциональность, обеспечивающая доступ к ключам шифрования только с доверенных устройств пользователя. Она открывает доступ к данным, хранящимся в iCloud: резервные копии, фотографии, заметки, голосовые записи и данные приложений.

При использовании этой функции данные защищаются сквозным шифрованием (E2EE), поэтому расшифровать их может только сам пользователь на доверенном устройстве.

«Мы крайне разочарованы, что функции ADP не будут доступны нашим клиентам в Великобритании, учитывая продолжающийся рост утечек данных и другие угрозы для конфиденциальности», — сообщили представители Apple в комментарии для Bloomberg.

Пользователи в Великобритании, уже активировавшие ADP, должны будут вручную отключить эту функцию, так как Apple не имеет возможности сделать это автоматически.

Это стало следствием требований Лондона создать бэкдор для доступа к данным iCloud. Как сообщает ряд СМИ, британские власти направили Apple требование обеспечить бэкдор для доступа ко всему контенту, загружаемому пользователями iCloud по всему миру.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru