

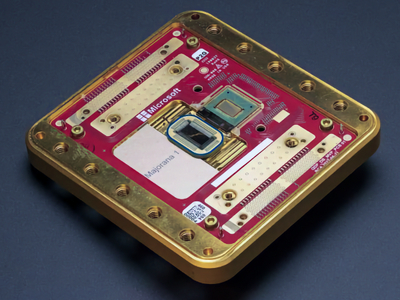

В Microsoft создали квантовый чип, реализующий фермионы Майорана

В Microsoft создали квантовый чип, реализующий фермионы Майорана

В Microsoft создали квантовый чип, реализующий фермионы Майорана

Корпорация Microsoft представила прототип 8-кубитного квантового процессора на топологических сверхпроводниках. Чип, именуемый Majorana 1, умещается в ладони и работает за счет изменения состояний квазичастиц со свойствами майорановского фермиона.

По словам разработчиков, им удалось добиться приемлемой для решения реальных задач отказоустойчивости и масштабируемости — до 1 млн кубит на чипе.

Квантовая информация в данном случае кодируется в моды Майораны с нулевой энергией (MZM) и обрабатывается путем управляемых измерений фермионной четности в гетероструктурах InAs–Al. Создатели Majorana 1 уверяют, что подобный подход значительно упрощает обнаружение и коррекцию ошибок.

Для реализации был разработан интерферометр на основе туннельной связи проксимизированного нанопровода и квантовых точек. Процесс измерения активируется простыми цифровыми импульсами, которые соединяют и разъединяют квантовые точки с нановолокном.

Кубитная архитектура Majorana 1 необычна: это H-образно соединенные нанопровода, и такие элементы можно связывать друг с другом и располагать на чипе, как черепицы. В экосистему также входят управляющая логика, криогенный рефрижератор и программный стек, интегрируемый с ИИ и классическими компьютерами.

Новинка от Microsoft способна составить конкуренцию разработкам Google и IBM в области квантовых вычислений. Создатели Majorana 1 не собираются останавливаться на достигнутом и надеются, что их вклад в общую копилку приблизит то время, когда квантовые компьютеры войдут в нашу жизнь.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru