


Kaspersky для Linux стал доступен частным пользователям в России

Kaspersky для Linux стал доступен частным пользователям в России

Kaspersky для Linux стал доступен частным пользователям в России

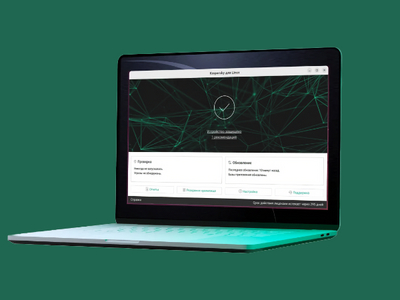
В портфолио «Лаборатории Касперского» появился новый продукт — Kaspersky для Linux, предназначенный для домашних пользователей. Программа обеспечивает защиту конфиденциальных и платёжных данных от киберугроз.

Компания выпустила этот продукт на фоне роста интереса к Linux в России. По её данным, количество обнаруженных вредоносных программ для этой операционной системы увеличилось более чем в 20 раз за период с 2019 по 2024 годы.

Среди наиболее распространённых угроз — программы-вымогатели, майнеры и вредоносный софт, внедряемый в исходный код популярного программного обеспечения.

Основные функциональные возможности Kaspersky для Linux включают:

  • сканирование системы, устройств и отдельных файлов для выявления вредоносных программ;
  • проверку съёмных носителей (USB-накопителей, жёстких дисков) при их подключении;
  • обнаружение вредоносных программ на основе анализа поведения;
  • проверку веб-ресурсов и загружаемых файлов на наличие вредоносного кода;
  • уведомления о попытках перехода на фишинговые сайты.

Екатерина Москалёва, руководитель группы закупок «Мобильные системы» компании «Ситилинк», отмечает:

«Интерес к устройствам на базе Linux продолжает расти. В 2024 году спрос на ноутбуки с этой операционной системой в Ситилинке увеличился на 113% по количеству заказов по сравнению с 2023 годом. Это связано с её открытым кодом и удобством использования. Доля ноутбуков с Linux в ассортименте компании выросла с 1,6% до 3,8% в 2024 году, а в январе 2025 года достигла 4,9%. Ожидается, что тенденция сохранится».

Антон Иванов, технический директор «Лаборатории Касперского», добавляет:

«Популярность Linux в России выросла на фоне ухода зарубежных компаний и курса на импортозамещение. Эту операционную систему выбирают не только технические специалисты, но и обычные пользователи. Однако важно учитывать вопросы безопасности: распространено мнение, что для Linux практически нет угроз, но это не так. Опыт защиты корпоративных систем с Linux лег в основу нового решения для домашних пользователей. Программа предназначена для противодействия вредоносным программам и онлайн-мошенничеству, помогая повысить безопасность пользовательских устройств».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru