


Kaspersky для Linux стал доступен частным пользователям в России

Kaspersky для Linux стал доступен частным пользователям в России

Kaspersky для Linux стал доступен частным пользователям в России

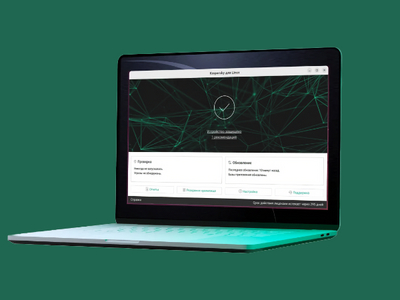
В портфолио «Лаборатории Касперского» появился новый продукт — Kaspersky для Linux, предназначенный для домашних пользователей. Программа обеспечивает защиту конфиденциальных и платёжных данных от киберугроз.

Компания выпустила этот продукт на фоне роста интереса к Linux в России. По её данным, количество обнаруженных вредоносных программ для этой операционной системы увеличилось более чем в 20 раз за период с 2019 по 2024 годы.

Среди наиболее распространённых угроз — программы-вымогатели, майнеры и вредоносный софт, внедряемый в исходный код популярного программного обеспечения.

Основные функциональные возможности Kaspersky для Linux включают:

  • сканирование системы, устройств и отдельных файлов для выявления вредоносных программ;
  • проверку съёмных носителей (USB-накопителей, жёстких дисков) при их подключении;
  • обнаружение вредоносных программ на основе анализа поведения;
  • проверку веб-ресурсов и загружаемых файлов на наличие вредоносного кода;
  • уведомления о попытках перехода на фишинговые сайты.

Екатерина Москалёва, руководитель группы закупок «Мобильные системы» компании «Ситилинк», отмечает:

«Интерес к устройствам на базе Linux продолжает расти. В 2024 году спрос на ноутбуки с этой операционной системой в Ситилинке увеличился на 113% по количеству заказов по сравнению с 2023 годом. Это связано с её открытым кодом и удобством использования. Доля ноутбуков с Linux в ассортименте компании выросла с 1,6% до 3,8% в 2024 году, а в январе 2025 года достигла 4,9%. Ожидается, что тенденция сохранится».

Антон Иванов, технический директор «Лаборатории Касперского», добавляет:

«Популярность Linux в России выросла на фоне ухода зарубежных компаний и курса на импортозамещение. Эту операционную систему выбирают не только технические специалисты, но и обычные пользователи. Однако важно учитывать вопросы безопасности: распространено мнение, что для Linux практически нет угроз, но это не так. Опыт защиты корпоративных систем с Linux лег в основу нового решения для домашних пользователей. Программа предназначена для противодействия вредоносным программам и онлайн-мошенничеству, помогая повысить безопасность пользовательских устройств».

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru