


ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России подготовила новый свод требований по защите информации, который вступит в силу в марте 2026 года. Документ охватывает государственные информационные системы, а также системы других государственных органов, унитарных предприятий и учреждений.

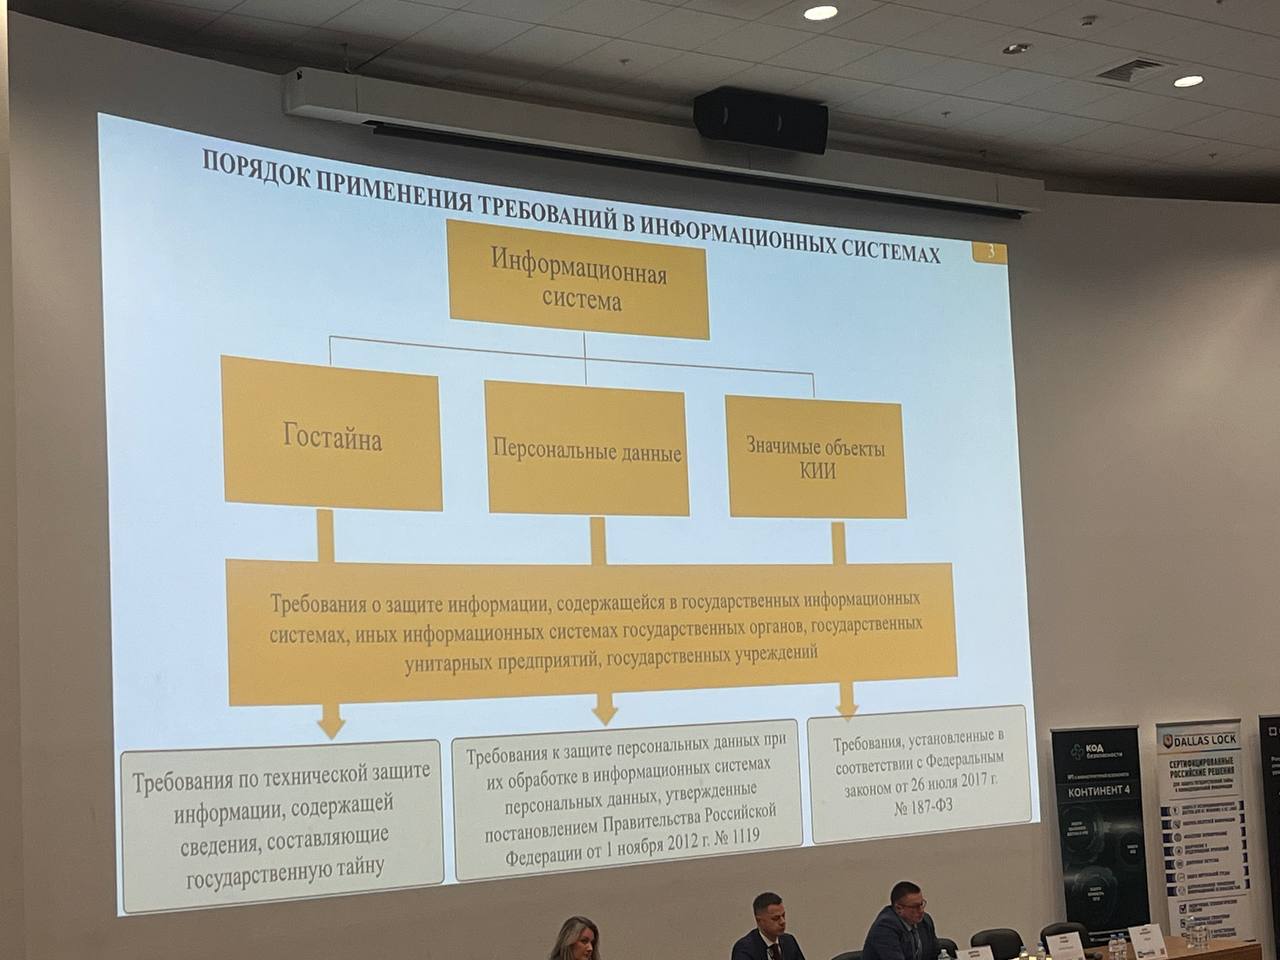
Основные изменения в регуляторных мерах представила заместитель начальника управления ФСТЭК России Ирина Гефнер на 30-м ТБ Форуме.

Ключевые нововведения:

Расширение сферы применения. Документ охватывает защиту информации, содержащейся в государственных информационных системах, включая данные государственной тайны, персональные данные и информацию, относящуюся к критической информационной инфраструктуре.

Обновление нормативной базы. Новый свод требований опирается на существующие нормативные акты, такие как Постановление Правительства РФ № 1119 и Федеральный закон № 187-ФЗ, а также другие регламенты по технической защите информации. Это позволит адаптировать меры безопасности к современным вызовам.


Жесткие сроки устранения уязвимостей. Документ вводит строгие временные рамки для реагирования на угрозы:

  • Критические уязвимости — устранение в течение 24 часов.
  • Высокие — не позднее 7 рабочих дней.
  • Средние и низкие — в соответствии с внутренними регламентами организации.

Новые процедуры уведомления. Операторы обязаны в течение 5 рабочих дней передавать в Банк данных угроз ФСТЭК информацию о ранее неизвестных уязвимостях. Это обеспечит оперативное выявление новых киберугроз и позволит быстрее реагировать на потенциальные риски.

Упрощение классификации информационных систем. Новый подход к классификации упрощает процесс оценки рисков и выбора мер защиты, делая регулирование более прозрачным.

Обновленный свод требований ФСТЭК России направлен на повышение оперативности и эффективности мер по защите информации, адаптацию к современным киберугрозам и создание единого подхода к обеспечению информационной безопасности в государственных структурах.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru