


ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

ФСТЭК России вводит новые требования по защите информации с 2026 года

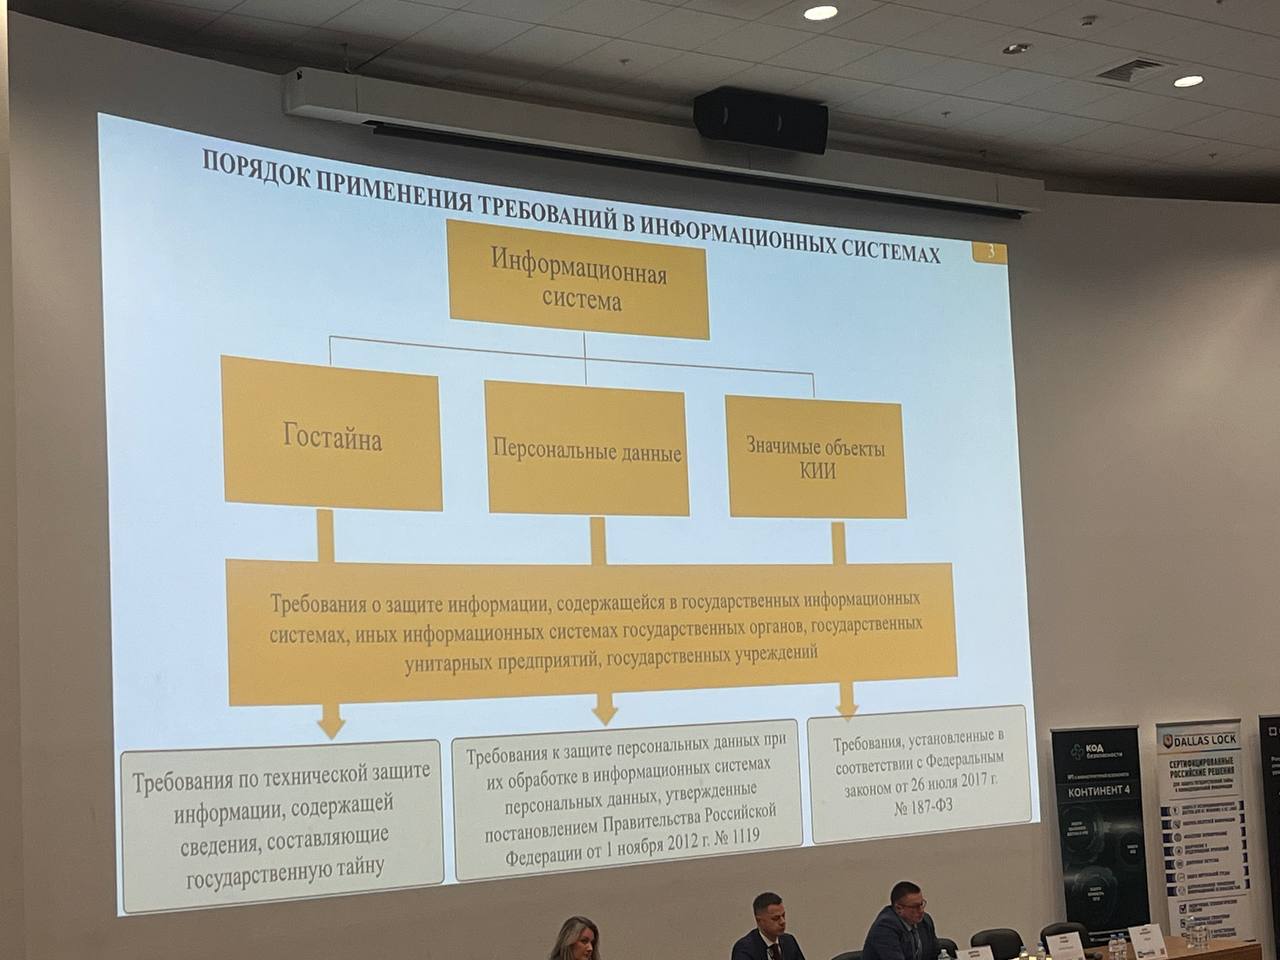
ФСТЭК России подготовила новый свод требований по защите информации, который вступит в силу в марте 2026 года. Документ охватывает государственные информационные системы, а также системы других государственных органов, унитарных предприятий и учреждений.

Основные изменения в регуляторных мерах представила заместитель начальника управления ФСТЭК России Ирина Гефнер на 30-м ТБ Форуме.

Ключевые нововведения:

Расширение сферы применения. Документ охватывает защиту информации, содержащейся в государственных информационных системах, включая данные государственной тайны, персональные данные и информацию, относящуюся к критической информационной инфраструктуре.

Обновление нормативной базы. Новый свод требований опирается на существующие нормативные акты, такие как Постановление Правительства РФ № 1119 и Федеральный закон № 187-ФЗ, а также другие регламенты по технической защите информации. Это позволит адаптировать меры безопасности к современным вызовам.


Жесткие сроки устранения уязвимостей. Документ вводит строгие временные рамки для реагирования на угрозы:

  • Критические уязвимости — устранение в течение 24 часов.
  • Высокие — не позднее 7 рабочих дней.
  • Средние и низкие — в соответствии с внутренними регламентами организации.

Новые процедуры уведомления. Операторы обязаны в течение 5 рабочих дней передавать в Банк данных угроз ФСТЭК информацию о ранее неизвестных уязвимостях. Это обеспечит оперативное выявление новых киберугроз и позволит быстрее реагировать на потенциальные риски.

Упрощение классификации информационных систем. Новый подход к классификации упрощает процесс оценки рисков и выбора мер защиты, делая регулирование более прозрачным.

Обновленный свод требований ФСТЭК России направлен на повышение оперативности и эффективности мер по защите информации, адаптацию к современным киберугрозам и создание единого подхода к обеспечению информационной безопасности в государственных структурах.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru