


Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Эксперты в области кибербезопасности зафиксировали фишинговую атаку, направленную на студентов российских вузов. Злоумышленники используют поддельные ресурсы, имитирующие систему оценки успеваемости, активности и заинтересованности учащихся, с целью кражи учетных данных в государственном сервисе.

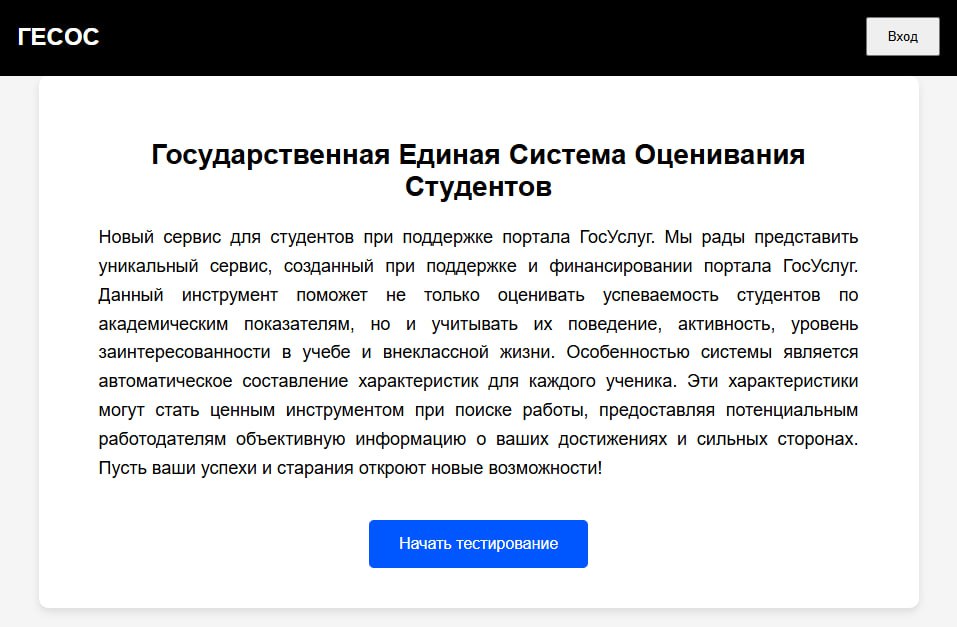
Аналитики департамента защиты от цифровых рисков Digital Risk Protection компании F.A.C.C.T. обнаружили, что мошеннические домены были зарегистрированы 10 февраля. Уже на следующий день студенты начали получать звонки с сообщениями о якобы обязательной регистрации в «государственной единой системе оценивания студентов» (ГЕСОС).


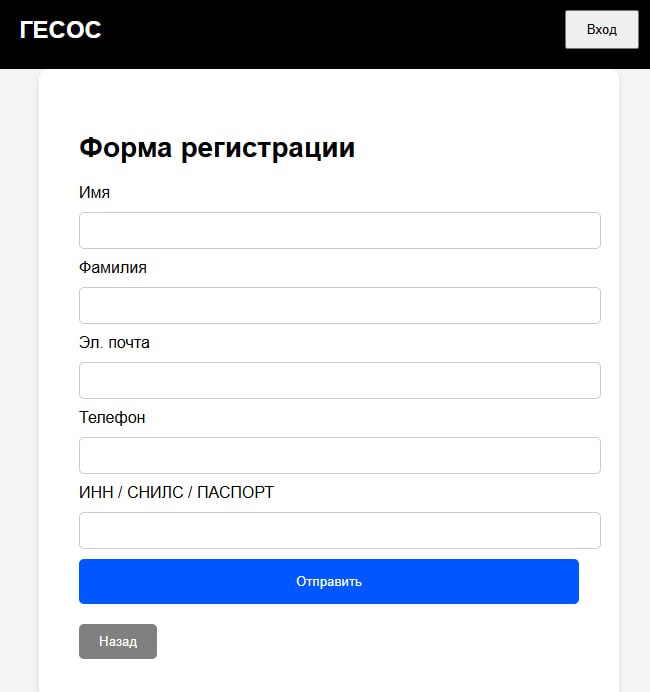
Атакующие убеждают жертв в необходимости пройти тестирование, для чего требуется зарегистрироваться на поддельном сайте и ввести персональные данные. После этого пользователю предлагается ввести код смены пароля, а затем код для входа в учетную запись госслужбы. Так злоумышленники получают доступ к аккаунту, что может привести к утечке персональных данных и несанкционированному использованию функционала сервиса.


Фишинговый сайт, задействованный в атаке, уже передан на блокировку в Координационный центр доменов .RU/.РФ, сообщил ведущий аналитик Digital Risk Protection Евгений Егоров.

Специалисты в области кибербезопасности рекомендуют:

  • Проверять достоверность информации, поступающей по телефону или через мессенджеры, в официальных источниках.
  • Если во время звонка вам предлагают перейти на незнакомый сайт, не спешите выполнять инструкцию. Проверьте домен, например, через сервис Whois — если он зарегистрирован недавно, это может свидетельствовать о мошенничестве.
  • Не передавать логины, пароли, личные данные и коды подтверждения третьим лицам, а также не вводить их на сомнительных ресурсах.

Напомним, сегодня мы также сообщали, что учетные записи подростков на Госуслугах при взломе могут стать инструментом атак на их семьи.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru