


Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

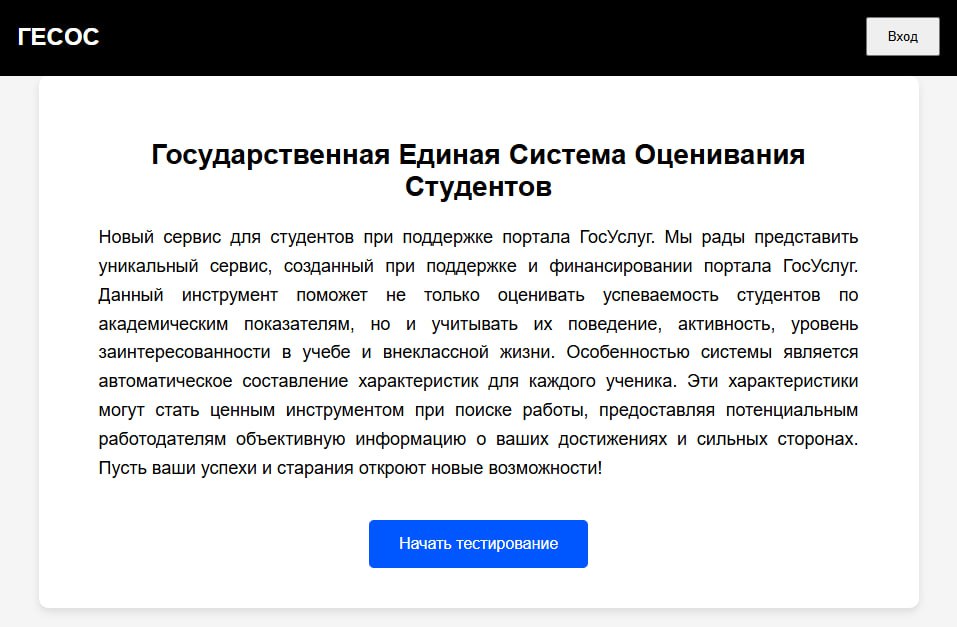
Эксперты в области кибербезопасности зафиксировали фишинговую атаку, направленную на студентов российских вузов. Злоумышленники используют поддельные ресурсы, имитирующие систему оценки успеваемости, активности и заинтересованности учащихся, с целью кражи учетных данных в государственном сервисе.

Аналитики департамента защиты от цифровых рисков Digital Risk Protection компании F.A.C.C.T. обнаружили, что мошеннические домены были зарегистрированы 10 февраля. Уже на следующий день студенты начали получать звонки с сообщениями о якобы обязательной регистрации в «государственной единой системе оценивания студентов» (ГЕСОС).


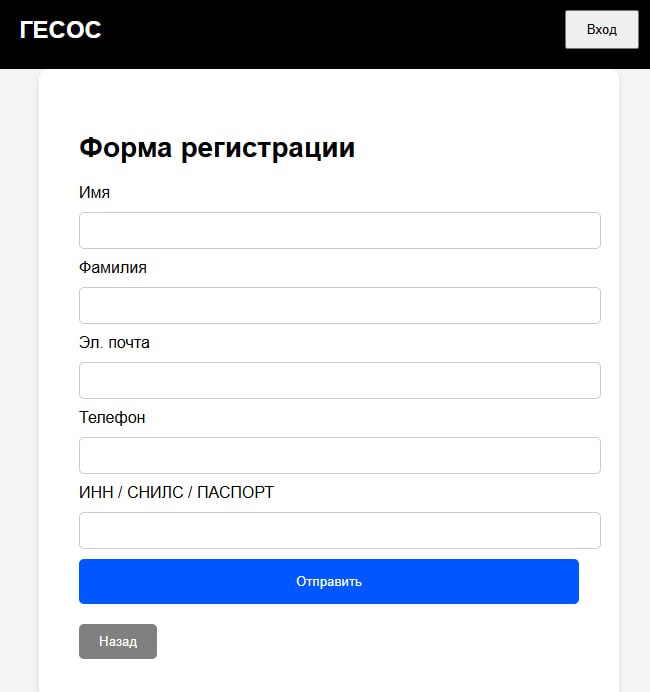
Атакующие убеждают жертв в необходимости пройти тестирование, для чего требуется зарегистрироваться на поддельном сайте и ввести персональные данные. После этого пользователю предлагается ввести код смены пароля, а затем код для входа в учетную запись госслужбы. Так злоумышленники получают доступ к аккаунту, что может привести к утечке персональных данных и несанкционированному использованию функционала сервиса.


Фишинговый сайт, задействованный в атаке, уже передан на блокировку в Координационный центр доменов .RU/.РФ, сообщил ведущий аналитик Digital Risk Protection Евгений Егоров.

Специалисты в области кибербезопасности рекомендуют:

  • Проверять достоверность информации, поступающей по телефону или через мессенджеры, в официальных источниках.
  • Если во время звонка вам предлагают перейти на незнакомый сайт, не спешите выполнять инструкцию. Проверьте домен, например, через сервис Whois — если он зарегистрирован недавно, это может свидетельствовать о мошенничестве.
  • Не передавать логины, пароли, личные данные и коды подтверждения третьим лицам, а также не вводить их на сомнительных ресурсах.

Напомним, сегодня мы также сообщали, что учетные записи подростков на Госуслугах при взломе могут стать инструментом атак на их семьи.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru