


Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

Мошенники обзванивают студентов для регистрации в фейковом госсервисе

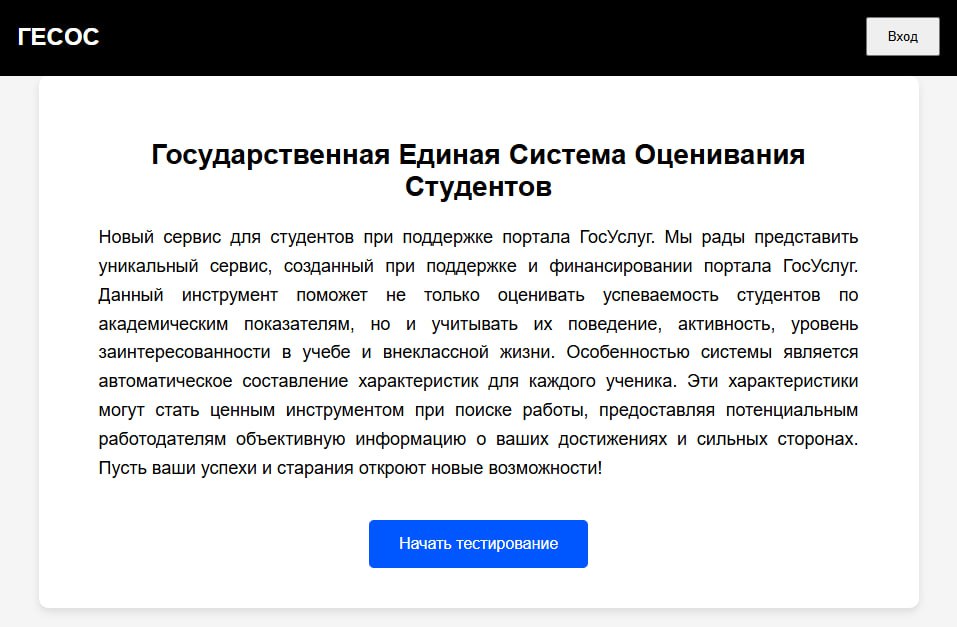
Эксперты в области кибербезопасности зафиксировали фишинговую атаку, направленную на студентов российских вузов. Злоумышленники используют поддельные ресурсы, имитирующие систему оценки успеваемости, активности и заинтересованности учащихся, с целью кражи учетных данных в государственном сервисе.

Аналитики департамента защиты от цифровых рисков Digital Risk Protection компании F.A.C.C.T. обнаружили, что мошеннические домены были зарегистрированы 10 февраля. Уже на следующий день студенты начали получать звонки с сообщениями о якобы обязательной регистрации в «государственной единой системе оценивания студентов» (ГЕСОС).


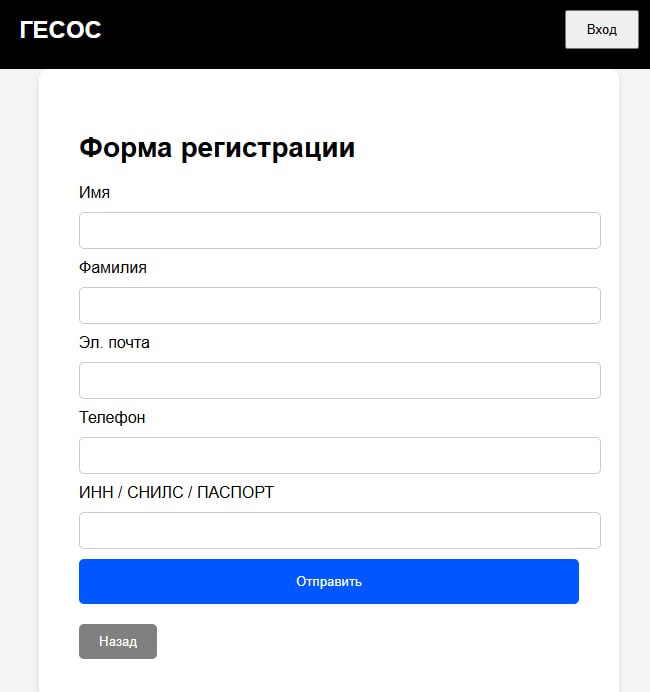
Атакующие убеждают жертв в необходимости пройти тестирование, для чего требуется зарегистрироваться на поддельном сайте и ввести персональные данные. После этого пользователю предлагается ввести код смены пароля, а затем код для входа в учетную запись госслужбы. Так злоумышленники получают доступ к аккаунту, что может привести к утечке персональных данных и несанкционированному использованию функционала сервиса.


Фишинговый сайт, задействованный в атаке, уже передан на блокировку в Координационный центр доменов .RU/.РФ, сообщил ведущий аналитик Digital Risk Protection Евгений Егоров.

Специалисты в области кибербезопасности рекомендуют:

  • Проверять достоверность информации, поступающей по телефону или через мессенджеры, в официальных источниках.
  • Если во время звонка вам предлагают перейти на незнакомый сайт, не спешите выполнять инструкцию. Проверьте домен, например, через сервис Whois — если он зарегистрирован недавно, это может свидетельствовать о мошенничестве.
  • Не передавать логины, пароли, личные данные и коды подтверждения третьим лицам, а также не вводить их на сомнительных ресурсах.

Напомним, сегодня мы также сообщали, что учетные записи подростков на Госуслугах при взломе могут стать инструментом атак на их семьи.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru