


Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

Эксперты американской компании Wiz Research обнаружили в открытом доступе массив данных ClickHouse объемом в миллион строк, содержащий конфиденциальную информацию. После уведомления исследователей компания DeepSeek оперативно устранила проблему.

Специалисты Wiz Research по собственной инициативе решили проверить уровень защищенности ИТ-инфраструктуры DeepSeek. Как отметил Гал Нагли, один из участников пентеста, проблемная база данных была обнаружена всего за несколько минут.

Содержавшиеся в ней сведения оказались конфиденциальными.

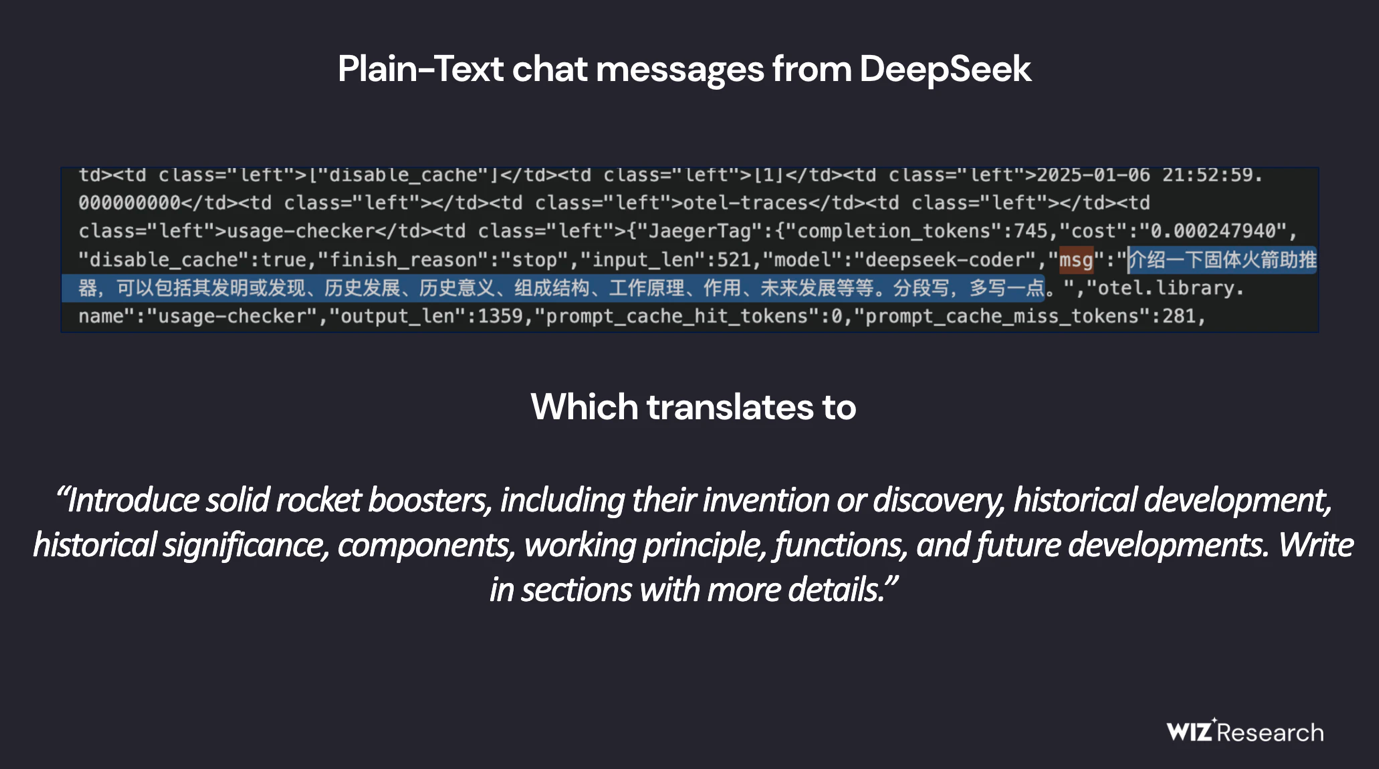
«Эта БД включала значительный объем истории чатов, внутренние данные и конфиденциальную информацию, в том числе журналы событий, секретные ключи API и эксплуатационные сведения. Причем она была полностью открыта для внешнего доступа, без каких-либо механизмов защиты», — сообщил Нагли.

Исследователи немедленно уведомили DeepSeek о выявленной уязвимости. Как отметила технический директор Wiz Research Ами Литвак в комментарии для агентства Reuters, проблему удалось устранить в течение часа.


«Эта уязвимость была слишком очевидной. Есть большая вероятность, что мы были не единственными, кто её обнаружил», — добавила Литвак.

Находка подтвердила опасения экспертов, связанные с безопасностью генеративного искусственного интеллекта, включая реализацию DeepSeek. Впрочем, авторы исследования отмечают, что стремительное развитие технологий неизбежно сопровождается рисками, среди которых — пренебрежение вопросами безопасности.

Напомним, вчера мы писали, что призывают к осторожности при использовании сервиса DeepSeek из-за возможных рисков, связанных со сбором данных для обучения нейросетей и их потенциальной передачей третьим лицам.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru