


Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

Wiz обнаружил конфиденциальные данные DeepSeek в открытом доступе

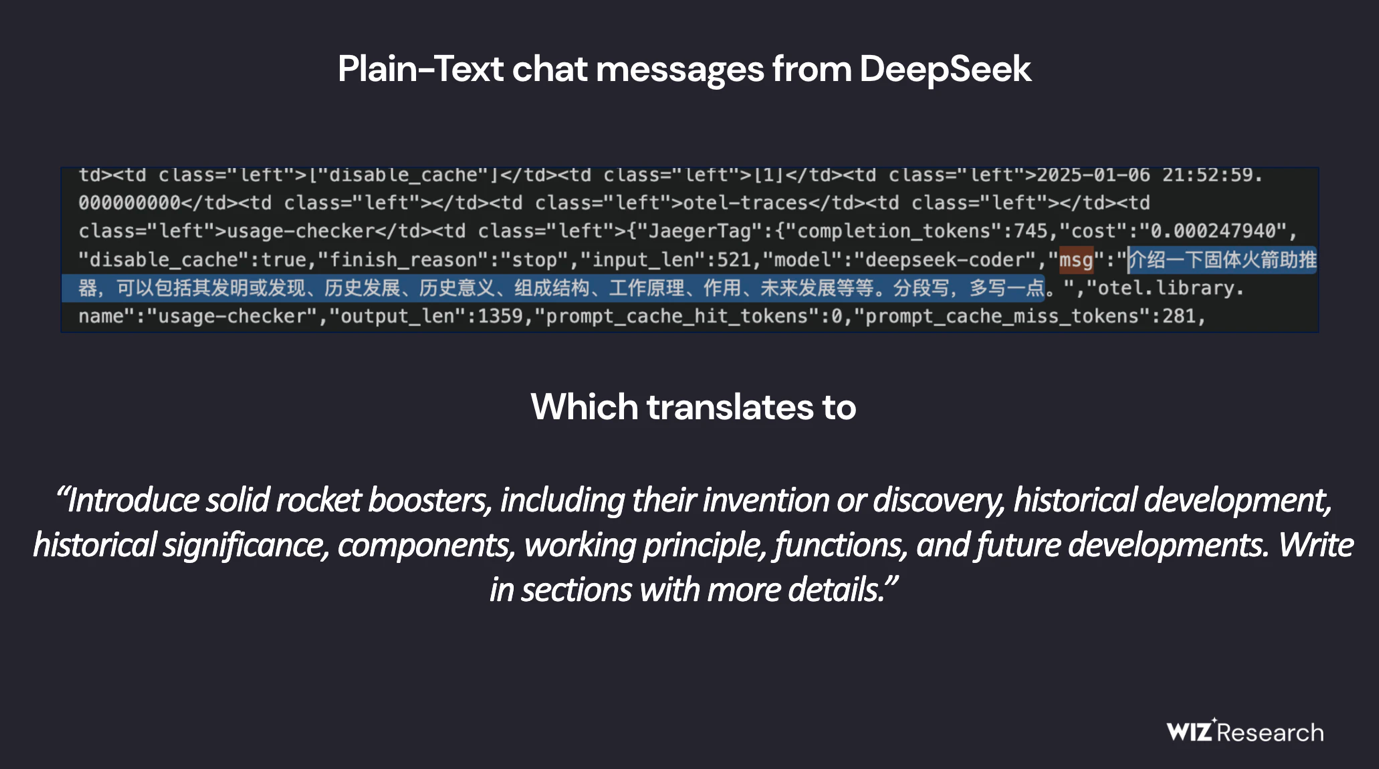
Эксперты американской компании Wiz Research обнаружили в открытом доступе массив данных ClickHouse объемом в миллион строк, содержащий конфиденциальную информацию. После уведомления исследователей компания DeepSeek оперативно устранила проблему.

Специалисты Wiz Research по собственной инициативе решили проверить уровень защищенности ИТ-инфраструктуры DeepSeek. Как отметил Гал Нагли, один из участников пентеста, проблемная база данных была обнаружена всего за несколько минут.

Содержавшиеся в ней сведения оказались конфиденциальными.

«Эта БД включала значительный объем истории чатов, внутренние данные и конфиденциальную информацию, в том числе журналы событий, секретные ключи API и эксплуатационные сведения. Причем она была полностью открыта для внешнего доступа, без каких-либо механизмов защиты», — сообщил Нагли.

Исследователи немедленно уведомили DeepSeek о выявленной уязвимости. Как отметила технический директор Wiz Research Ами Литвак в комментарии для агентства Reuters, проблему удалось устранить в течение часа.


«Эта уязвимость была слишком очевидной. Есть большая вероятность, что мы были не единственными, кто её обнаружил», — добавила Литвак.

Находка подтвердила опасения экспертов, связанные с безопасностью генеративного искусственного интеллекта, включая реализацию DeepSeek. Впрочем, авторы исследования отмечают, что стремительное развитие технологий неизбежно сопровождается рисками, среди которых — пренебрежение вопросами безопасности.

Напомним, вчера мы писали, что призывают к осторожности при использовании сервиса DeepSeek из-за возможных рисков, связанных со сбором данных для обучения нейросетей и их потенциальной передачей третьим лицам.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru