


Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

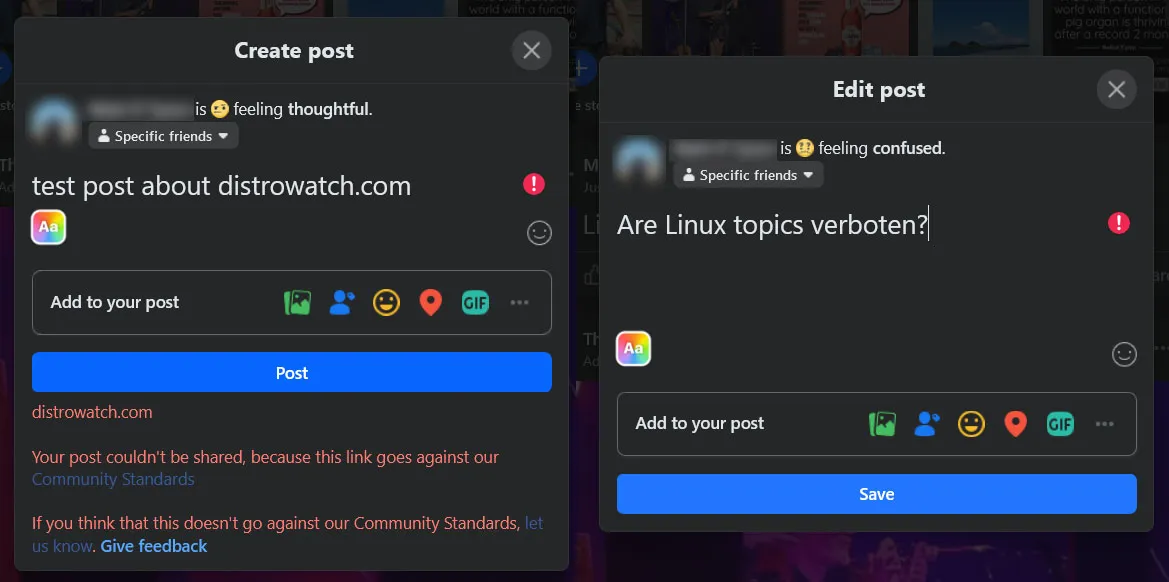
Социальная сеть Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) с 19 января начала блокировать публикации, посвящённые операционной системе Linux, а также ссылки на связанные с ней сайты. Примечательно, что сама инфраструктура Facebook работает на Linux.

Первыми с ограничениями столкнулись администраторы ресурса Distrowatch, специализирующегося на обзорах и обсуждениях дистрибутивов Linux.

С 19 января 2025 года массово блокируются темы, связанные с Linux, а пользователи, публикующие такие материалы, подвергаются бану. Запрет распространяется и на упоминания специализированных сайтов, включая Distrowatch. В некоторых случаях блокировка происходит с задержкой.

На форуме Distrowatch сообщается:

«Разработчики внутренней политики Facebook решили, что Linux — это вредоносный софт, и пометили связанные с ним сообщества как "угрозы безопасности"».

Представители Distrowatch в беседе с корреспондентом Tom’s Hardware Guide Марком Тайсоном рассказали, что пытались обжаловать запрет в администрации Facebook.

Однако в ответ им заявили, что алгоритмы фильтрации и политика модерации пересматриваться не будут. Впоследствии Facebook заблокировал учётную запись Distrowatch.

При этом сама соцсеть продолжает активно использовать Linux. Как отмечает Tom’s Hardware Guide, об этом свидетельствует значительное количество вакансий специалистов по Linux, публикуемых Facebook.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru