


Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

Экстремистский Facebook объявил Linux зловредом и угрозой кибербезопасности

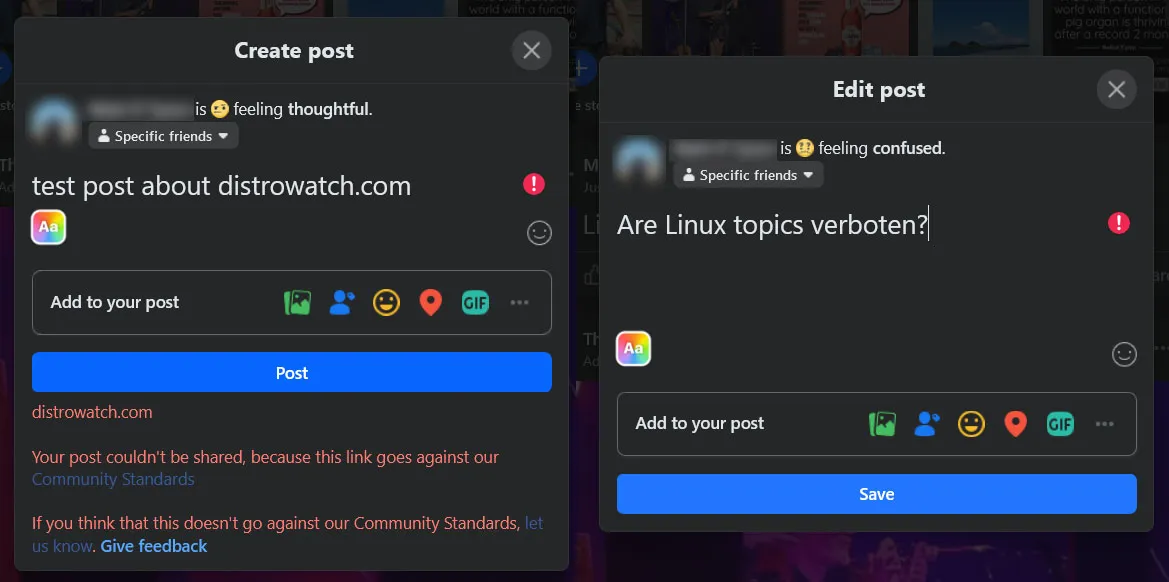
Социальная сеть Facebook (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) с 19 января начала блокировать публикации, посвящённые операционной системе Linux, а также ссылки на связанные с ней сайты. Примечательно, что сама инфраструктура Facebook работает на Linux.

Первыми с ограничениями столкнулись администраторы ресурса Distrowatch, специализирующегося на обзорах и обсуждениях дистрибутивов Linux.

С 19 января 2025 года массово блокируются темы, связанные с Linux, а пользователи, публикующие такие материалы, подвергаются бану. Запрет распространяется и на упоминания специализированных сайтов, включая Distrowatch. В некоторых случаях блокировка происходит с задержкой.

На форуме Distrowatch сообщается:

«Разработчики внутренней политики Facebook решили, что Linux — это вредоносный софт, и пометили связанные с ним сообщества как "угрозы безопасности"».

Представители Distrowatch в беседе с корреспондентом Tom’s Hardware Guide Марком Тайсоном рассказали, что пытались обжаловать запрет в администрации Facebook.

Однако в ответ им заявили, что алгоритмы фильтрации и политика модерации пересматриваться не будут. Впоследствии Facebook заблокировал учётную запись Distrowatch.

При этом сама соцсеть продолжает активно использовать Linux. Как отмечает Tom’s Hardware Guide, об этом свидетельствует значительное количество вакансий специалистов по Linux, публикуемых Facebook.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru