


Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Киберпреступники установили бэкдор на 18 459 компьютеров скрипт-кидди. Злоумышленники специально искали неподготовленных хакеров, предлагая им билдер вредоносных программ.

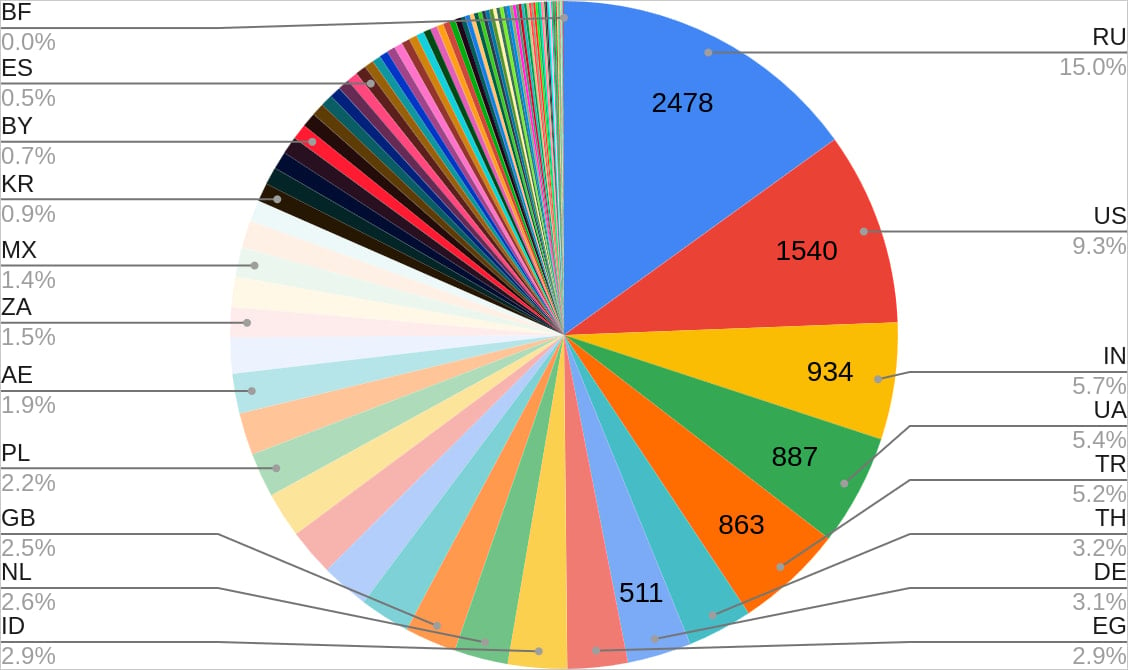
Согласно отчёту, CloudSEK большинство заражённых машин находится в России, США, Индии, Украине и Турции.

«Атакующие использовали троянизирвоанную версию билдера XWorm RAT. При этом они специально брали в оборот скрипт-кидди — малоквалифицированных хакеров», — пишут исследователи.

В CloudSEK отметили наличие так называемого аварийного выключателя (kill switch), предназначенного для деинсталляции вредоносной программы с большинства компьютеров, но из-за наличия определённых ограничений они всё равно остались с бэкдором.


Билдер XWorm RAT распространялся сразу через несколько каналов: репозитории GitHub, файлообменники, телеграм-каналы, видео на YouTube и веб-сайты.

Попав в систему, этот фейковый билдер заражал устройство вредоносом XWorm. Последний управлялся с помощью основанного на Telegram командного центра. Интересно также, что XWorm мог вычислять виртуальную среду, чтобы исключить выполнение на компьютере исследователей.

В общей сложности вредоносная программа выполняет 56 команд, включая следующие:

  • /machine_id*browsers — позволяет вытаскивать сохранённые пароли, cookies и данные автозаполнения.
  • /machine_id*keylogger — записывает любой ввод с клавиатуры.
  • /machine_id*desktop — фиксирует активный экран.
  • /machine_id*encrypt*<password> — шифрует все файлы с помощью специально указанного пароля.
  • /machine_id*processkill*<process> — завершает определённые процессы, включая антивирусные программы.
  • /machine_id*upload*<file> — вытаскивает указанные файлы.
  • /machine_id*uninstall — удаляет вредонос с устройства.

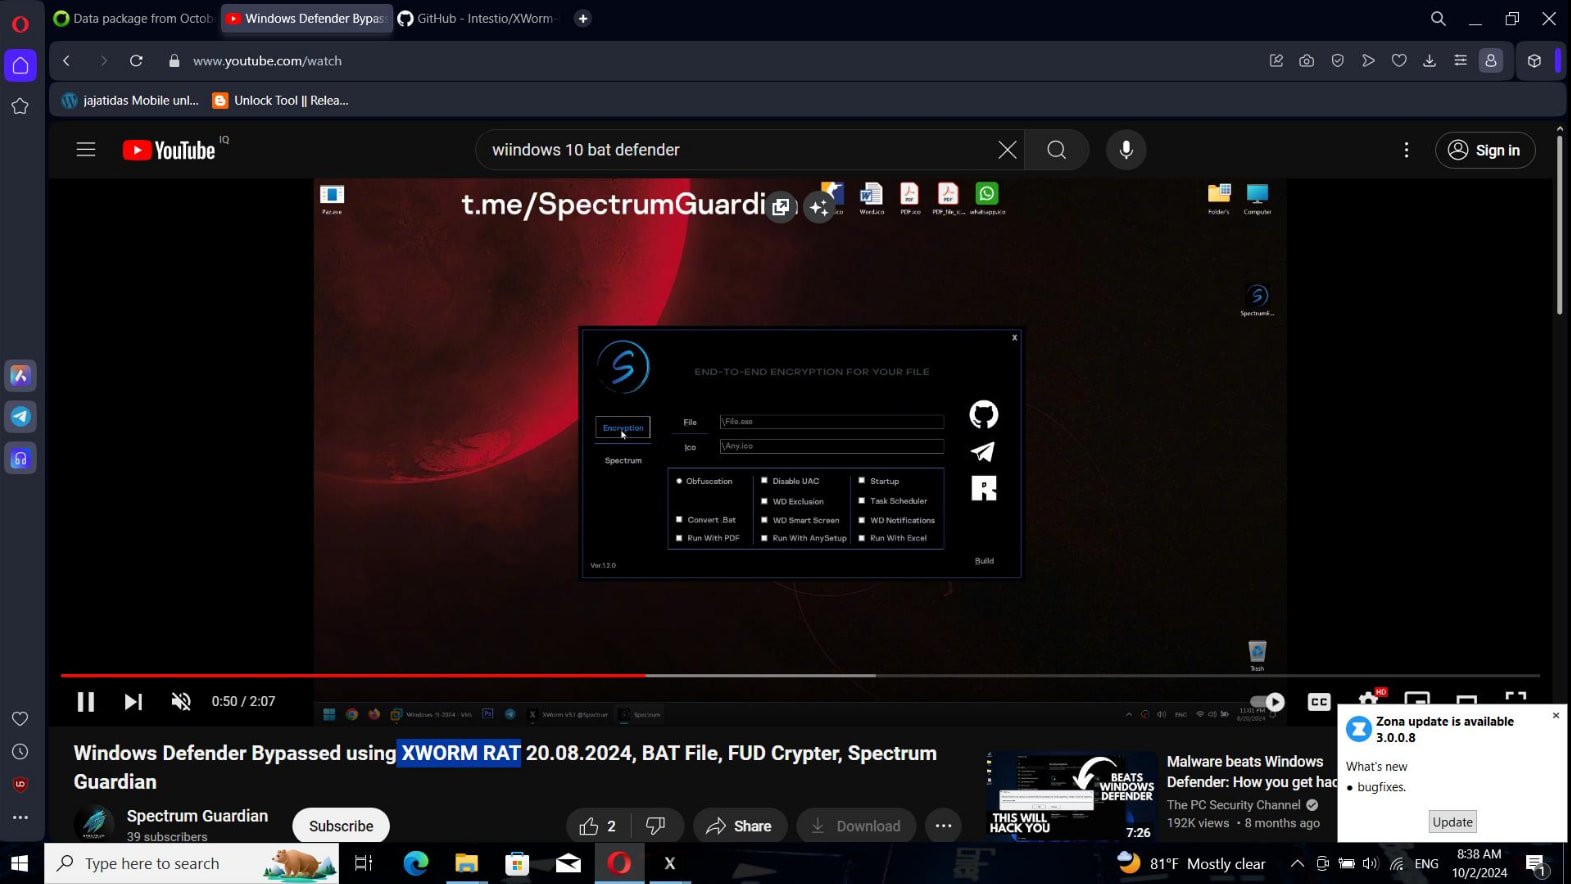
Кроме того, XWorm снимал скриншоты заражённых систем, один из которых приводят специалисты CloudSEK:

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru