


Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Киберпреступники установили бэкдор на 18 459 компьютеров скрипт-кидди. Злоумышленники специально искали неподготовленных хакеров, предлагая им билдер вредоносных программ.

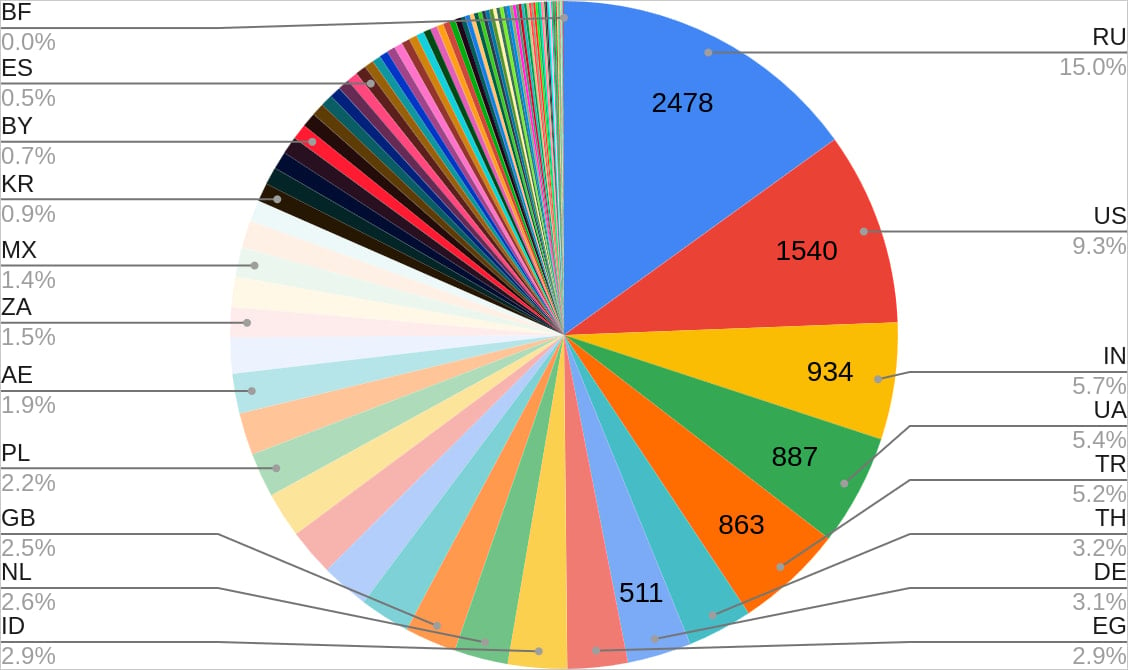
Согласно отчёту, CloudSEK большинство заражённых машин находится в России, США, Индии, Украине и Турции.

«Атакующие использовали троянизирвоанную версию билдера XWorm RAT. При этом они специально брали в оборот скрипт-кидди — малоквалифицированных хакеров», — пишут исследователи.

В CloudSEK отметили наличие так называемого аварийного выключателя (kill switch), предназначенного для деинсталляции вредоносной программы с большинства компьютеров, но из-за наличия определённых ограничений они всё равно остались с бэкдором.


Билдер XWorm RAT распространялся сразу через несколько каналов: репозитории GitHub, файлообменники, телеграм-каналы, видео на YouTube и веб-сайты.

Попав в систему, этот фейковый билдер заражал устройство вредоносом XWorm. Последний управлялся с помощью основанного на Telegram командного центра. Интересно также, что XWorm мог вычислять виртуальную среду, чтобы исключить выполнение на компьютере исследователей.

В общей сложности вредоносная программа выполняет 56 команд, включая следующие:

  • /machine_id*browsers — позволяет вытаскивать сохранённые пароли, cookies и данные автозаполнения.
  • /machine_id*keylogger — записывает любой ввод с клавиатуры.
  • /machine_id*desktop — фиксирует активный экран.
  • /machine_id*encrypt*<password> — шифрует все файлы с помощью специально указанного пароля.
  • /machine_id*processkill*<process> — завершает определённые процессы, включая антивирусные программы.
  • /machine_id*upload*<file> — вытаскивает указанные файлы.
  • /machine_id*uninstall — удаляет вредонос с устройства.

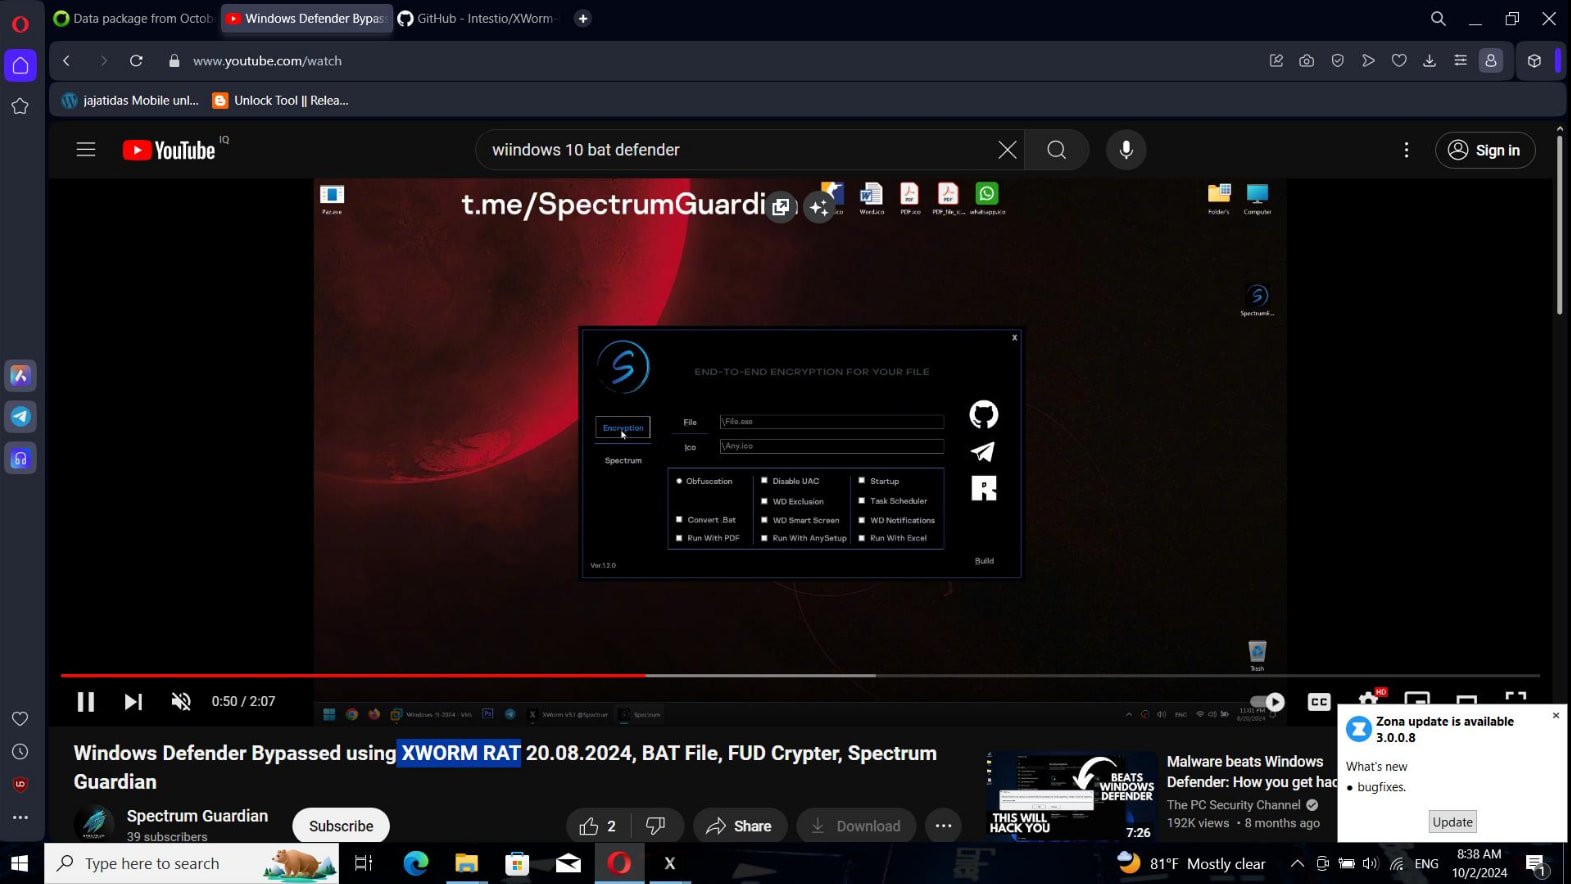
Кроме того, XWorm снимал скриншоты заражённых систем, один из которых приводят специалисты CloudSEK:

Дешёвый пауэрбанк может добить аккумулятор смартфона

Сам по себе пауэрбанк батарее телефона не враг, однако ультрабюджетная коробочка неизвестного происхождения вполне способна устроить аккумулятору ускоренный курс старения, особенно если производитель решил сэкономить на электронике.

Как рассказал ИТ-эксперт Владимир Зыков, риск представляют дешёвые внешние аккумуляторы с некачественной платой управления.

Такие устройства могут выдавать нестабильное напряжение или не отключаться при его скачках. В результате дополнительную нагрузку получает контроллер питания смартфона, а батарея изнашивается быстрее.

Впрочем, главный убийца литий-ионного аккумулятора — не пауэрбанк, а перегрев. Особенно плохая идея — заряжать смартфон и одновременно выжимать из него все соки: играть, снимать видео или использовать навигатор в автомобиле под солнцем. Телефон нагревается сразу от нагрузки, зарядки и окружающей среды, а аккумулятору остаётся только молча деградировать.

С качественными устройствами ситуация лучше. Современные смартфоны и нормальные пауэрбанки оснащены контроллерами питания: телефон запрашивает подходящие ток и напряжение, а внешний аккумулятор выдаёт столько энергии, сколько устройство способно безопасно принять.

Поэтому демонизировать все пауэрбанки не стоит. Лучше избегать безымянных моделей с подозрительно низкой ценой, выбирать устройства с защитой от перегрева, короткого замыкания и скачков напряжения, а во время зарядки не превращать смартфон в игровую консоль на раскалённой приборной панели.

RSS: Новости на портале Anti-Malware.ru