


Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Матёрые хакеры заразили 18 000 компьютеров скрипт-кидди бэкдором

Киберпреступники установили бэкдор на 18 459 компьютеров скрипт-кидди. Злоумышленники специально искали неподготовленных хакеров, предлагая им билдер вредоносных программ.

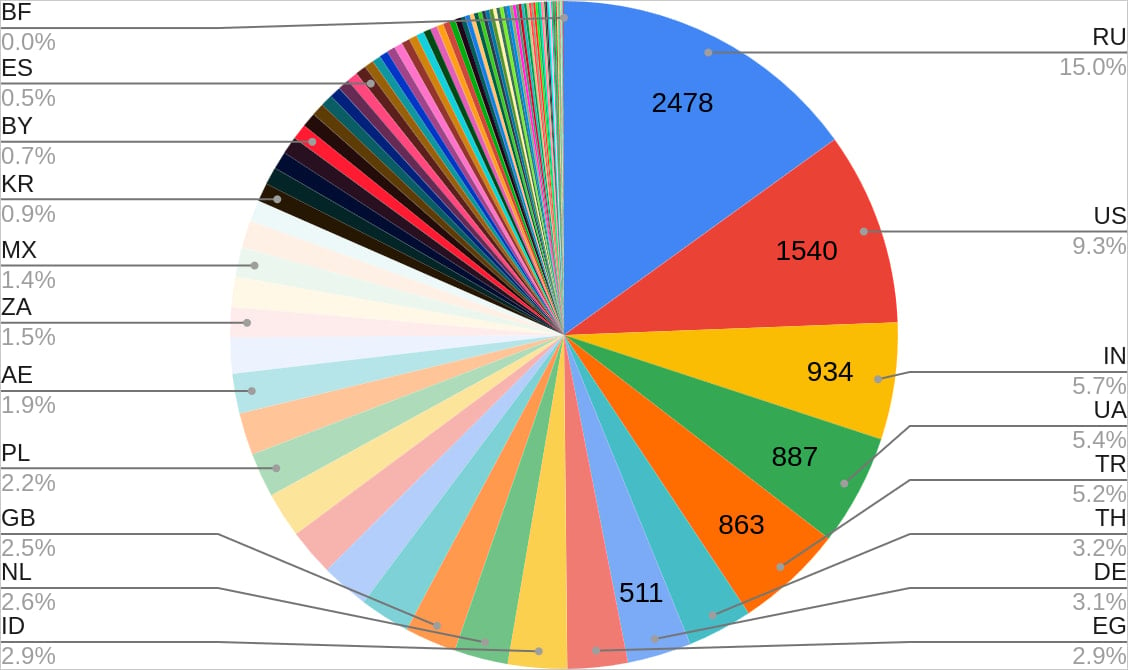
Согласно отчёту, CloudSEK большинство заражённых машин находится в России, США, Индии, Украине и Турции.

«Атакующие использовали троянизирвоанную версию билдера XWorm RAT. При этом они специально брали в оборот скрипт-кидди — малоквалифицированных хакеров», — пишут исследователи.

В CloudSEK отметили наличие так называемого аварийного выключателя (kill switch), предназначенного для деинсталляции вредоносной программы с большинства компьютеров, но из-за наличия определённых ограничений они всё равно остались с бэкдором.


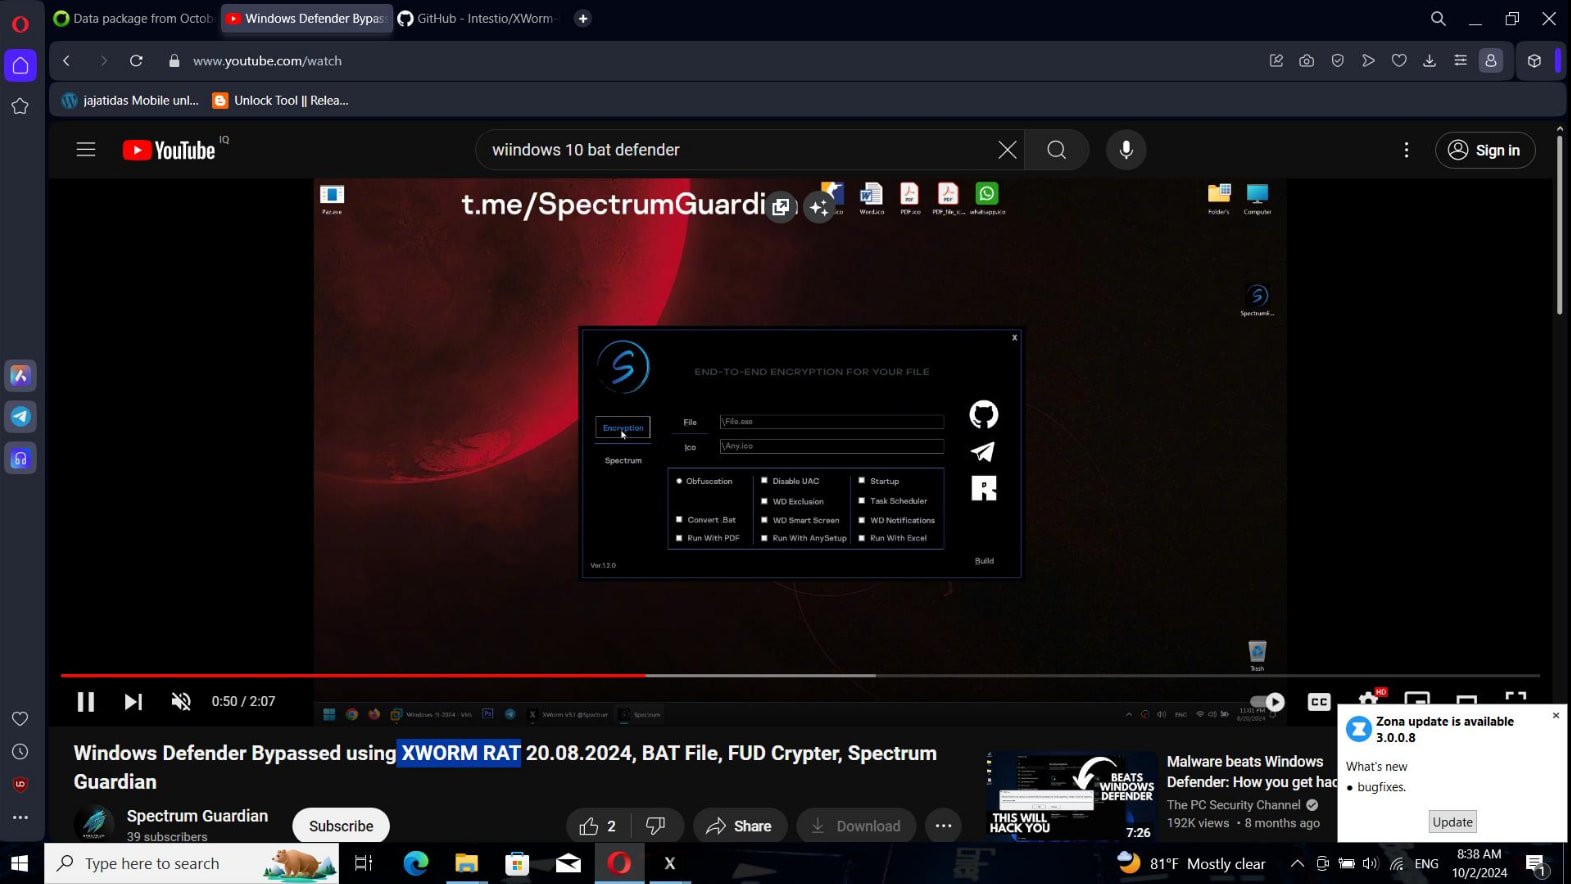
Билдер XWorm RAT распространялся сразу через несколько каналов: репозитории GitHub, файлообменники, телеграм-каналы, видео на YouTube и веб-сайты.

Попав в систему, этот фейковый билдер заражал устройство вредоносом XWorm. Последний управлялся с помощью основанного на Telegram командного центра. Интересно также, что XWorm мог вычислять виртуальную среду, чтобы исключить выполнение на компьютере исследователей.

В общей сложности вредоносная программа выполняет 56 команд, включая следующие:

  • /machine_id*browsers — позволяет вытаскивать сохранённые пароли, cookies и данные автозаполнения.
  • /machine_id*keylogger — записывает любой ввод с клавиатуры.
  • /machine_id*desktop — фиксирует активный экран.
  • /machine_id*encrypt*<password> — шифрует все файлы с помощью специально указанного пароля.
  • /machine_id*processkill*<process> — завершает определённые процессы, включая антивирусные программы.
  • /machine_id*upload*<file> — вытаскивает указанные файлы.
  • /machine_id*uninstall — удаляет вредонос с устройства.

Кроме того, XWorm снимал скриншоты заражённых систем, один из которых приводят специалисты CloudSEK:

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru