


В реализациях LTE и 5G нашли более 100 уязвимостей

В реализациях LTE и 5G нашли более 100 уязвимостей

В реализациях LTE и 5G нашли более 100 уязвимостей

Группа исследователей раскрыла подробности более 100 уязвимостей, затрагивающих реализации LTE и 5G. Злоумышленники могут использовать эти бреши для ограничения доступа к сервисам и получения контроля над ядром сотовой сети.

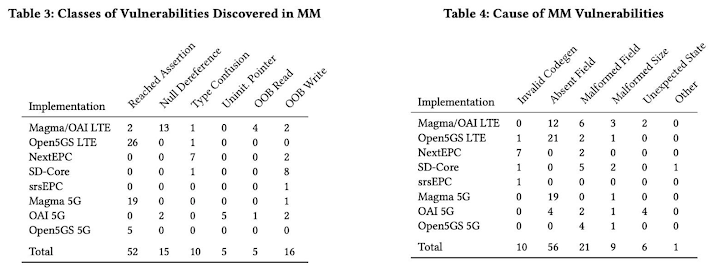
Специалисты нашли в общей сложности 119 уязвимостей, которым присвоены 97 уникальных идентификаторов CVE. Они охватывают семь реализаций LTE (Open5GS, Magma, OpenAirInterface, Athonet, SD-Core, NextEPC, srsRAN) и три реализации 5G (Open5GS, Magma, OpenAirInterface).

Результаты исследования представлены в отчёте «RANsacked: A Domain-Informed Approach for Fuzzing LTE and 5G RAN-Core Interfaces» (PDF).

«Каждую из выявленных уязвимостей можно использовать для  вывода из строя всех сотовых коммуникаций (телефонных звонков, сообщений и передачи данных) в масштабах целого города», — отмечают исследователи.

«Условный атакующий может выводить из строя узлы управления мобильностью (MME) в сетях LTE или функции управления доступом и мобильностью (AMF) в сетях 5G. Для этого нужно отправить всего один небольшой пакет данных через сеть, при этом нет необходимости использовать сим-карту или проходить аутентификацию».


Экспертам удалось наткнуться на бреши в ходе экспериментов с фаззингом, объектом которого стали интерфейсы Radio Access Network (RAN), способные принимать данные напрямую от мобильных устройств и базовых станций.

Исследователи подчеркнули, что многие из выявленных уязвимостей связаны с переполнением буфера и ошибками управления памятью, которые могут быть использованы для проникновения в ядро сотовой сети.

Это, в свою очередь, позволяет злоумышленникам отслеживать местоположение абонентов и получать данные о соединении в масштабах города. Соответствующий эксплойт открывает возможность для целевых атак на конкретных пользователей.

Кроме того, проблемы делятся на две основные категории:

  1. Те, которые могут быть использованы любым неавторизованным мобильным устройством.
  2. Те, которые могут эксплуатироваться злоумышленником, получившим контроль над базовой станцией или фемтосотой.

Из 119 обнаруженных уязвимостей:

  • 79 касались реализации MME,
  • 36 — реализации AMF,
  • 4 — реализации SGW.

Кроме того, 25 уязвимостей позволяли проводить атаки на предаутентификацию в Non-Access Stratum (NAS) с любого произвольного мобильного устройства.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru