


В Москве тестируют бесплатный ИИ-сервис защиты от кибермошенников

В Москве тестируют бесплатный ИИ-сервис защиты от кибермошенников

В Москве тестируют бесплатный ИИ-сервис защиты от кибермошенников

Московский Департамент информационных технологий (ДИТ) предлагает гражданам принять участие в тестировании нового ИИ-инструмента защиты от мошенников, созданного в рамках ИБ-проекта «Перезвони сам».

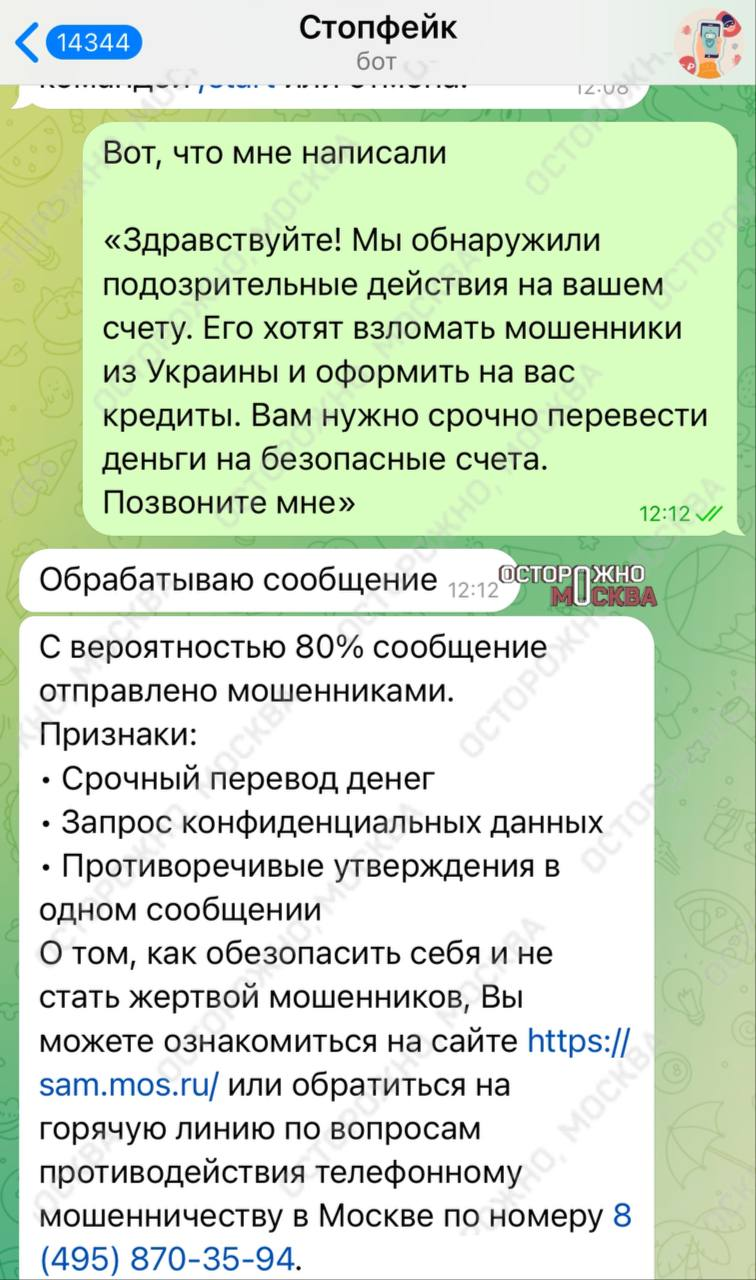
Специализированный телеграм-бот выполняет проверку текстовых и голосовых сообщений на наличие дипфейков и других признаков обмана. Доступ к нему предоставляется на безвозмездной основе.

«Мы создали бесплатный инструмент, который поможет проверить полученные сообщения, — заявила Валентина Шилина, руководитель проекта «Перезвони сам» столичного ДИТ. — Телеграм-бот анализирует присланные скриншоты переписки, текстовое или голосовое сообщение и помогает определить, есть ли в нем признаки мошенничества. Сервис работает с применением искусственного интеллекта, включая большие языковые модели и технологии оптического распознавания текста и речи».

Выявляя попытки мошенничества, ИИ-анализатор работает по таким сигналам, как эмоциональное давление, манипуляции, просьбы о предоставлении персональных данных или переводе денег. В текстах он также выискивает подозрительные ссылки, в аудиозаписях — признаки синтезированной речи.

По результатам анализа умный бот выводит процент вероятности обмана и основания для подозрений. Пользовательский ввод планируется использовать для обучения ИИ-модели с целью повышения эффективности и пополнения базы знаний о мошеннических схемах.

Новый сервис запущен в пилотном режиме до 27 февраля; получить доступ к телеграм-боту можно по прямой ссылке или с сайта «Перезвони сам». Проверки показали, что текстовые сообщения новый инструмент пока обрабатывает лучше, чем скриншоты документов и аудиофайлы.


Отзывы и замечания москвичей принимаются по телефону горячей линии и через форму обратной связи и будут учтены при доработке ИИ-сервиса. Согласно планам, он должен заработать в полном объеме весной.

Московская новинка — далеко не первый ИИ-инструмент киберзащиты, созданный в России. Так, в начале прошлого года была обнародована разработка Кубанского государственного технического университета: Python-софт, использующий ИИ для выявления мошенников в чатах мессенджеров.

А в ноябре стало известно, что ИИ помог российским киберкопам найти и задержать участника группы телефонных мошенников, действовавших на территории Ростовской области.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru