


Cloudflare сообщила о новой рекордной DDoS-атаке — 5,6 Тбит/с.

Cloudflare сообщила о новой рекордной DDoS-атаке — 5,6 Тбит/с.

Cloudflare сообщила о новой рекордной DDoS-атаке — 5,6 Тбит/с.

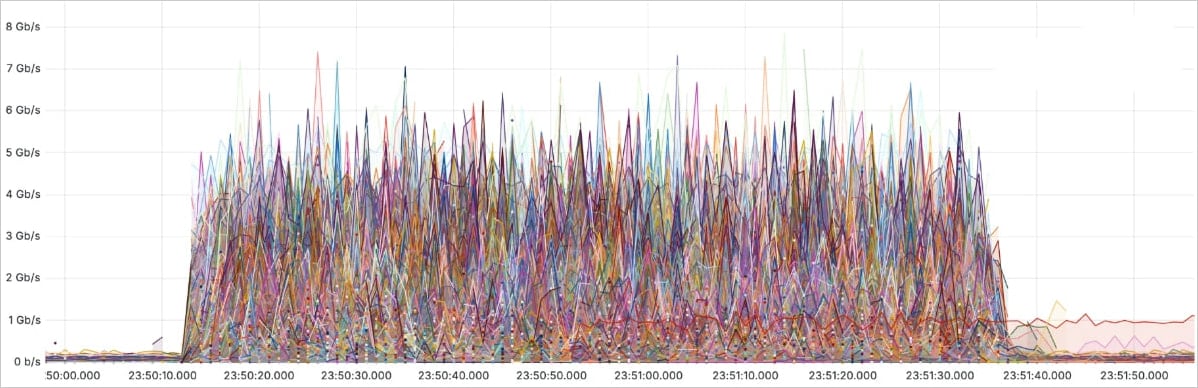
Cloudflare зафиксировала и отбила новую рекордную DDoS-атаку, которая в пике достигла 5,6 Тбит/с. Такую мощность смог выдать основанный на Mirai ботнет, объединивший 13 тысяч взломанных устройств.

Согласно описанию, DDoS по протоколу UPD запустили 29 октября, а целью стал один из интернет-провайдеров в Восточной Азии.

Интересно, что в этот раз киберпреступники побили свой предыдущий рекорд — 3,8 Тбит/с. По словам Cloudflare, атака продолжалась 80 секунд, но при этом не привела к сбою в работе целевого ресурса.


Исследователи также отметили, что современные DDoS-атаки становятся настолько непродолжительными, что человеку просто нет смысла реагировать на них, изучать трафик и вручную отбивать.

В качестве примера: около 72% HTTP-атак и 91% DDoS на сетевом уровне не достигают по времени и десяти минут. Лишь 22 и 2% соответственно продолжались более часа.


«Непродолжительные DDoS-атаки в очередной раз подчёркивают потребность в постоянно работающем автоматизированном защитном сервисе», — пишет Cloudflare.

В прошлом году мы приводили хронику эскалации этой киберугрозы. Рассмотрели наиболее значимые DDoS-атаки в хронологическом порядке, уделяя внимание деталям, последствиям и извлечённым урокам.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru