


Cloudflare сообщила о новой рекордной DDoS-атаке — 5,6 Тбит/с.

Cloudflare сообщила о новой рекордной DDoS-атаке — 5,6 Тбит/с.

Cloudflare сообщила о новой рекордной DDoS-атаке — 5,6 Тбит/с.

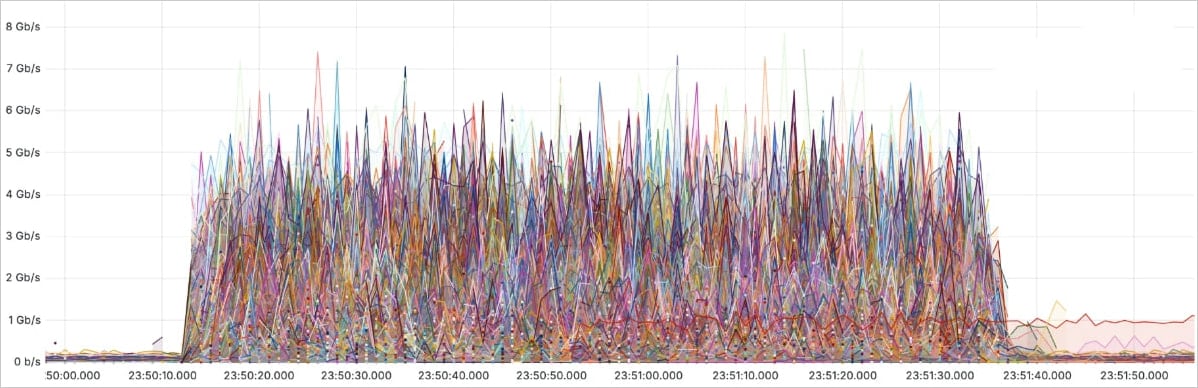
Cloudflare зафиксировала и отбила новую рекордную DDoS-атаку, которая в пике достигла 5,6 Тбит/с. Такую мощность смог выдать основанный на Mirai ботнет, объединивший 13 тысяч взломанных устройств.

Согласно описанию, DDoS по протоколу UPD запустили 29 октября, а целью стал один из интернет-провайдеров в Восточной Азии.

Интересно, что в этот раз киберпреступники побили свой предыдущий рекорд — 3,8 Тбит/с. По словам Cloudflare, атака продолжалась 80 секунд, но при этом не привела к сбою в работе целевого ресурса.


Исследователи также отметили, что современные DDoS-атаки становятся настолько непродолжительными, что человеку просто нет смысла реагировать на них, изучать трафик и вручную отбивать.

В качестве примера: около 72% HTTP-атак и 91% DDoS на сетевом уровне не достигают по времени и десяти минут. Лишь 22 и 2% соответственно продолжались более часа.


«Непродолжительные DDoS-атаки в очередной раз подчёркивают потребность в постоянно работающем автоматизированном защитном сервисе», — пишет Cloudflare.

В прошлом году мы приводили хронику эскалации этой киберугрозы. Рассмотрели наиболее значимые DDoS-атаки в хронологическом порядке, уделяя внимание деталям, последствиям и извлечённым урокам.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru